

 非技术区

wireshark如何过滤TCP三次握手包等类似的无负载内容的包?
 墨衍会员 · AI 创作全网分发 墨衍智能分发 通过墨衍一键同步至各平台 可同步平台 CSDN微信公众号微博知乎掘金百家号博客园抖音小红书 你的文章也可以这样分发 墨衍会员 ¥399起/年,写一次发全网
我也要 关注 + 加入社区
用wireshark捕获数据包时,总会有一堆TCP三次握手包(ACK/SYN),比如下图:
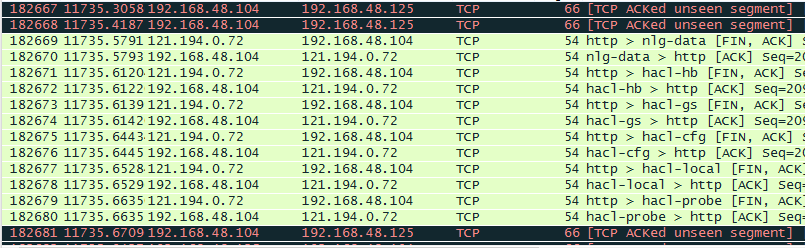
由于我要分析数据包的负载数据内容,因此这些无真实数据内容的包对我来说是干扰包,因为太多了,导致程序分析起来很慢,请问能在wireshark里直接将这些包过滤过吗?3Q
据我所知,我只能根据协议进行过滤数据包,而这些ACK/SYN包怎么过滤呢?
由于我要分析数据包的负载数据内容,因此这些无真实数据内容的包对我来说是干扰包,因为太多了,导致程序分析起来很慢,请问能在wireshark里直接将这些包过滤过吗?3Q
据我所知,我只能根据协议进行过滤数据包,而这些ACK/SYN包怎么过滤呢?
...全文
相关推荐
Wireshark抓包分析TCP“三次握手,四次挥手”.doc
在本文中,我们将通过 Wireshark 来抓包和分析 TCP“三次握手,四次挥手”过程。是什么是抓包?
Wireshark抓包实战:从TCP三次握手入门网络分析
TCP三次握手是理解网络连接建立的基础机制,其本质是客户端与服务器间通过SYN、ACK标志位协同完成的两次状态跃迁。掌握其原理需结合协议字段解码(如序列号、确认号、窗口大小)与真实流量观察,而Wireshark正是实现这一目标的核心工具——它将抽象协议转化为可视化的字节流和时序关系。该工具不仅支撑开发、测试、运维等角色快速定位HTTP超时、DNS异常、连接重置等问题,更在性能基线监控、防火墙策略验证、TIME_WAIT优化等工程场景中发挥关键作用。本文以三次握手为切入点,聚焦Wireshark安装配置、过滤
Wireshark基本介绍和学习TCP三次握手
此外,Wireshark还提供了详细的数据包解析,显示每个包的头部信息、负载内容以及时间戳等,便于分析网络流量。接下来,我们讨论TCP三次握手。
WireShark_过滤语法.docx
= 1`:显示窗口大小为0且不包含RST标志的TCP包。8. **过滤内容**: - `tcp[20]`,`tcp[20:]`,`tcp[20:8]`:根据指定偏移量和长度提取TCP数据包中的内容。
C#使用TCP/UDP协议通信并用Wireshark抓包分析数据
"C#使用TCP/UDP协议通信并用Wireshark抓包分析数据"本文将探讨如何在C#环境中利用TCP和UDP协议进行通信,并使用Wireshark工具进行网络封包的抓取与分析。首先,我们需要了




