

 PHP

php创建OpenOffice com组件失败~~
 墨衍会员 · AI 创作全网分发 墨衍智能分发 通过墨衍一键同步至各平台 可同步平台 CSDN微信公众号微博知乎掘金百家号博客园抖音小红书 你的文章也可以这样分发 墨衍会员 ¥399起/年,写一次发全网
我也要 关注 + 加入社区
2、命令行启动:soffice -headless -accept="socket,host=127.0.0.1,port=8100;urp;" -nofirststartwizard
3、查看任务管理器:

说明服务成功启动;但是以用户dell运行的,dell是我电脑上的管理员账号
4、php代码:
$osm = new COM("com.sun.star.ServiceManager") or die("Please be sure that OpenOffice.org is installed.n");
这一句之前是好的,突然哪一天就不好使了。
运行这句后,出现错误:
     Fatal error: Uncaught exception 'com_exception' with message 'Failed to create COM object `com.sun.star.ServiceManager' in E:\work\test\test.php on line 10

( ! ) com_exception: in E:\work\test\test.php on line 10
此时查看任务管理器:
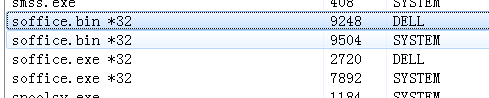
说明new 这个com是成功的,但不是以dell用户启动的,而是以system用户启动的。
代码执行一段时间后,便会出现以上错误。
疑问之处:
1、为什么之前是好的?会不会由于软件冲突或用户组冲突引起的调用com组件无权限?
2、各位有没有遇到过这种情况?该如何解决?
请解惑!!

相关推荐
XXE漏洞深度解析:从XML外部实体原理到实战攻防与安全加固
XML外部实体(XXE)漏洞源于XML解析器在解析用户可控数据时,不当加载了外部定义的实体。其核心原理在于XML的DTD(文档类型定义)机制允许通过SYSTEM关键字引用外部资源,如本地文件或远程URL。当解析器配置为允许加载外部实体时,攻击者可通过构造恶意XML数据,利用此功能读取服务器敏感文件、发起内网请求(SSRF),甚至造成拒绝服务攻击。这一漏洞的技术价值在于它揭示了数据交换格式底层解析安全的重要性,是理解Web应用安全架构的关键切入点。在实际应用场景中,XXE常出现在处理XML的Web Servi
EDU系统漏洞挖掘实战:逻辑越权与文件上传绕过技巧
在Web应用安全领域,权限控制与文件上传是两大基础且核心的安全机制。权限控制的核心原理在于服务端对每一次用户请求进行严格的身份与权限校验,以防止水平越权(访问同角色他人数据)或垂直越权(执行高权限操作)。其技术价值在于构建安全的访问边界,保障用户数据隔离与系统功能完整性,广泛应用于各类多角色业务系统,如电商、社交及企业OA。文件上传功能则涉及从客户端到服务端完整的处理链条,包括前端校验、传输、服务端安全检查及最终存储访问,任何环节的疏漏都可能导致安全风险。在诸如教育行业(EDU)的在线平台中,这些功能尤为普
高校技术转移办公室人员如何高效开展技术需求挖掘工作?.docx
科易网基于AI模型+行业大数据,在技术转移、成果转化、技术经纪、知识产权、产业创新、科技招商等垂直领域的多样化应用场景,推出科技创新领域的AI+工具与数智化解决方案,推动科技创新与产业创新智能化发展。
科技中介服务机构如何提升服务的专业性与用户粘性?.docx
科技中介服务机构如何提升服务的专业性与用户粘性?
高校技术转移办公室人员在组织科研成果展示时,如何提升推介材料的专业性与吸引力?.docx
科易网基于AI模型+行业大数据,在技术转移、成果转化、技术经纪、知识产权、产业创新、科技招商等垂直领域的多样化应用场景,推出科技创新领域的AI+工具与数智化解决方案,推动科技创新与产业创新智能化发展。




