

 基础编程

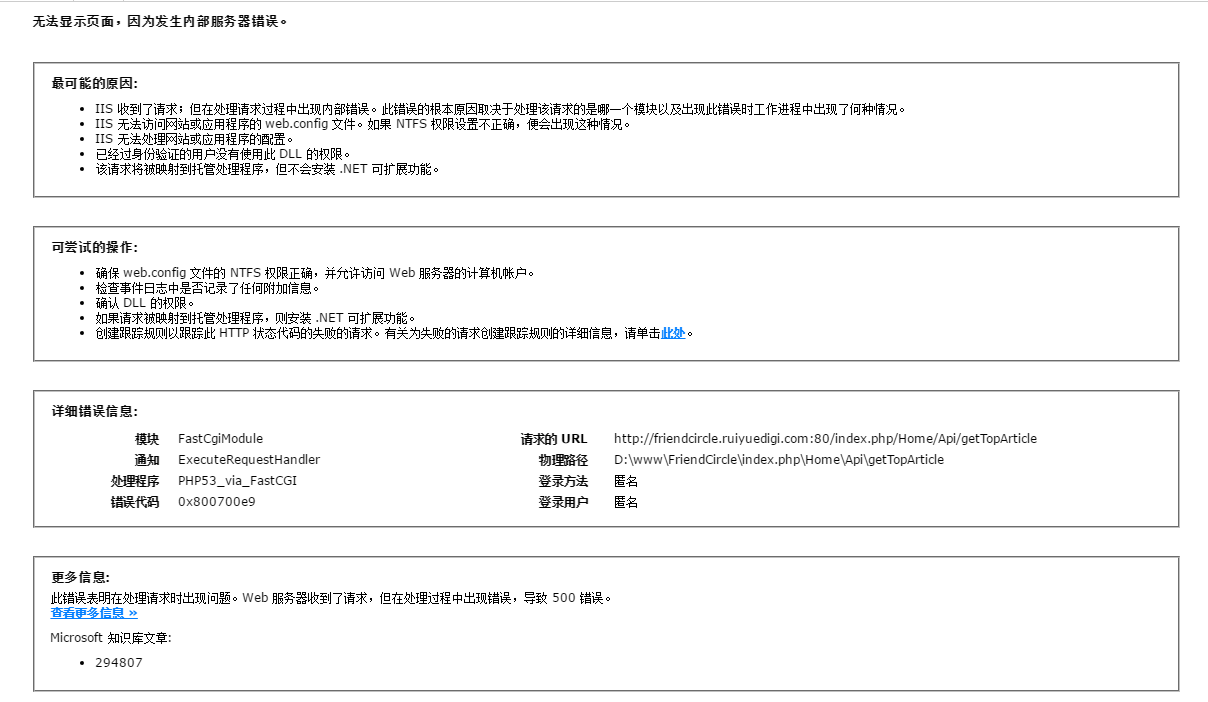
thinkphp IIs 奇怪的500错误!
 墨衍会员 · AI 创作全网分发 墨衍智能分发 通过墨衍一键同步至各平台 可同步平台 CSDN微信公众号微博知乎掘金百家号博客园抖音小红书 你的文章也可以这样分发 墨衍会员 ¥399起/年,写一次发全网
我也要 关注 + 加入社区
相关推荐
PHP小贷系统逆向解析:xxtea加密、web.config路由与状态机设计
小贷系统并非简单Web应用,而是以业务规则为核心的强状态驱动系统。其底层常基于PHP单体架构,依赖xxtea对身份证、合同、还款计划等敏感字段进行多层对称加密,通过web.config(IIS)或Nginx重写实现API网关与安全隔离,并以index.php中的switch调度器构建轻量级状态机。这类系统的技术价值在于规则可配置性与部署轻便性,广泛应用于助贷平台、持牌机构早期风控中台及合规过渡期信贷产品。本文聚焦2016–2019年典型架构范式,深入剖析xxtea密钥管理、web.config重写逻辑与PH
CTF Web信息搜集进阶:从被动查看到主动侦察的实战技巧
信息搜集是网络安全评估和渗透测试的基础环节,其核心原理在于系统性地发现目标暴露的资产和潜在攻击面。在Web安全领域,高效的信息搜集技术能极大提升漏洞发现的效率与成功率。其技术价值体现在通过主动侦察,突破表面限制,发现隐藏的入口点和脆弱配置。典型的应用场景包括CTF竞赛、红蓝对抗和日常安全巡检。本文聚焦于CTF Web入门阶段的实战进阶,深入剖析如何利用HTTP头信息泄露、JS前端代码审计、精细化目录爆破等技巧,并结合Burp Suite、dirsearch等工具链,构建从表面信息到隐藏资源的系统性侦察框架,
网络安全漏洞挖掘九大核心思维:从攻击面测绘到组合利用实战
在网络安全领域,漏洞挖掘是识别和利用系统安全缺陷的核心技术。其原理在于通过系统化的思维模型,模拟攻击者视角,发现软件、协议或逻辑设计中的薄弱环节。掌握漏洞挖掘思维不仅能提升安全防御能力,对开发人员构建更健壮的系统也具有重要价值。在实际应用场景中,无论是渗透测试、红队演练还是安全审计,系统化的漏洞挖掘方法都至关重要。本文聚焦于实战中总结的九种高效思维,其中攻击面测绘思维强调在动手前全面绘制目标资产地图,而组合利用与链式思维则指导如何将多个低危弱点串联,形成完整的攻击链,从而显著提升漏洞发现的深度和危害评估的准
FlyEnv实战:多语言多版本本地开发环境管理指南
本地开发环境中,多语言多版本共存是常见挑战,尤其当PHP、Node.js、MySQL等组件需要按项目切换时,传统环境管理方式往往让人疲于应付。理解环境隔离与版本切换的原理,是高效开发的基础。FlyEnv以组件化、站点级版本绑定等能力,提供了一套统一管理本地开发环境的解决方案。它支持多个PHP版本自由切换、Node版本独立管理、MySQL双版本并行,并通过可视化面板简化Nginx、Redis等服务的配置与启停。无论是老项目维护还是新项目联调,都能显著降低环境配置带来的心智负担,让开发者专注于代码本身。本文从实
CTF Web实战进阶:三层渗透法与黑客思维构建
Web安全渗透测试是网络安全领域的核心技能,其本质在于理解系统架构并发现其脆弱性。从原理层面看,渗透测试遵循从信息搜集到漏洞利用的完整生命周期,涉及对网络协议、应用逻辑和系统组件的深入分析。在技术价值上,掌握系统化的测试方法能显著提升漏洞挖掘效率与防御能力,尤其适用于CTF竞赛、红蓝对抗和实际安全评估等场景。本文聚焦于CTF Web实战,通过整合漏洞探测与链式利用等关键技术,系统阐述如何构建从信息搜集、漏洞验证到边界突破的三层渗透体系,并强调工具链整合与自动化脚本在实战中的应用,帮助安全从业者及CTF选手建




