

 Ajax

Ajax访问接口,提示已拦截跨源请求:同源策略禁止读取位于。。。
 墨衍会员 · AI 创作全网分发 墨衍智能分发 通过墨衍一键同步至各平台 可同步平台 CSDN微信公众号微博知乎掘金百家号博客园抖音小红书 你的文章也可以这样分发 墨衍会员 ¥399起/年,写一次发全网
我也要 关注 + 加入社区
请求访问的地址:http://www.wanhai.com/views/quick/cargo_tracking.xhtml
实际代码请求这个接口的时候,浏览器就提示下面这个错误了
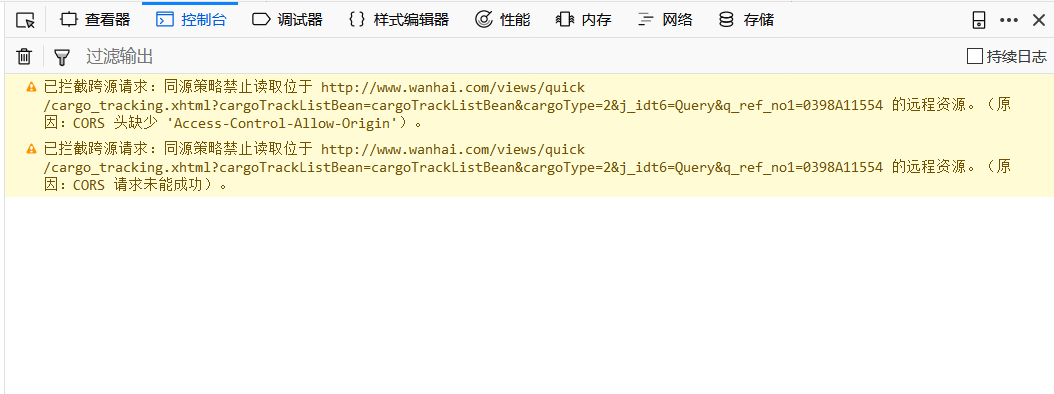
温馨提示:上面那个接口是别人的,我修改不了,没有源代码
       var settings = {

           "async": true,

           "crossDomain": true,

           "url": "http://www.wanhai.com/views/quick/cargo_tracking.xhtml",

           "method": "POST",

           "headers": {

               "content-type": "application/x-www-form-urlencoded",

               "cache-control": "no-cache",

               "postman-token": "790bc9ac-1215-ff3e-2293-ecc3d6eb0c0a"

           },

           "data": {

               "cargoTrackListBean": "cargoTrackListBean",

               "cargoType": "2",

               "j_idt6": "Query",

               "q_ref_no1": "0398A11554"

           }

       }


       $.ajax(settings).done(function (response) {

           console.log(response);

       });

//以上代码是用PostMan导出的;PostMan中是可以访问并返回数据的
实际代码请求这个接口的时候,浏览器就提示下面这个错误了
温馨提示:上面那个接口是别人的,我修改不了,没有源代码
...全文
相关推荐
Ajax跨域请求COOKIE无法带上的完美解决办法
出于安全考虑,浏览器同源策略默认禁止这种跨域Ajax请求携带cookies,这种限制会阻止一部分需要身份验证的请求,因为身份验证常常依赖于携带的cookies。
同源策略及跨域请求解决方案(Django框架为例)
同源策略及跨域请求解决方案(Django框架为例)
Springboot解决ajax+自定义headers的跨域请求问题
在Web开发中,浏览器的同源策略是一项基本的安全机制,限制了来自不同源的资源交互。这导致了在处理跨域请求时的一些挑战,尤其是在使用AJAX和自定义headers时。
Ajax跨域问题及解决方案(jsonp,cors)
在Web开发中,由于同源策略的限制,JavaScript通常只能访问和操作同源(协议、域名、端口相同)的资源。
JS跨域请求的问题解析
本文主要探讨了JavaScript(JS)中的跨域请求问题,特别是针对浏览器实施的同源策略。同源策略是浏览器为了保护用户隐私和安全而设定的一项规则,它规定了来自不同源(即不同协议、主机名和端口号)的文




