

 安全技术/病毒

【脱壳】遇到一个Asprotect1.2-1.3的壳,用脚本可以脱,但是无法正常运行。尝试很多方法修复还是不行。论坛有木有大神帮忙看看?
 墨衍会员 · AI 创作全网分发 墨衍智能分发 通过墨衍一键同步至各平台 可同步平台 CSDN微信公众号微博知乎掘金百家号博客园抖音小红书 你的文章也可以这样分发 墨衍会员 ¥399起/年,写一次发全网
我也要 关注 + 加入社区
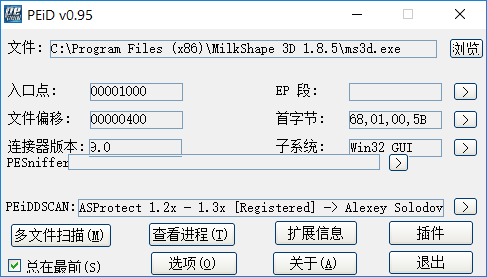
求助大神,近期遇到一个Asprotect1.2-1.3壳,用脚本可以脱,有偷窃代码区段。
按照网上大神的方法的确可以脱掉此壳,但是脱完壳,文件从原先的2.3MB变到了50MB。而且无法运行。尝试很多方法不行。
看看有木有大神能分析一下看看。
以下链接:https://pan.baidu.com/s/1PuAxsRihg-5FU_oLZACBFA
QQ:867997520,如果可以解决可以适当报酬。
相关推荐
ASProtect脱壳方法
这是讲述手动脱ASProtect壳,讲的还不错,挺细致的!!!!!
逆向工程入门:脱壳工具选择与实战技巧全解析
在软件安全与逆向工程领域,加壳技术是保护程序代码免遭分析和篡改的关键手段。其核心原理是通过压缩、加密或代码混淆等方式,为可执行文件增加一层保护外壳,从而隐藏原始代码逻辑。理解脱壳技术,对于软件兼容性调试、安全漏洞研究及学习优秀代码实践具有重要价值。在实际应用中,针对不同的壳类型(如压缩壳UPX或加密壳VMProtect),需采用静态或动态脱壳等相应方法。本文聚焦于动态脱壳这一主流技术,深入探讨如何利用调试器与内存转储工具,在安全隔离环境中,高效完成从查壳、定位原始入口点到修复导入表(IAT)的全流程。文中将
AI辅助VMP脱壳实测:加速分析而非自动破解
逆向工程中,脱壳是分析恶意软件与商业保护程序的关键步骤,而VMProtect(VMP)通过虚拟化技术将原始机器码转换为自定义字节码,显著提升静态分析与动态调试的难度。AI辅助分析能够加速汇编指令解读、自动化脚本生成、寄存器行为解释及调用关系整理,为逆向工程师提供高效的第二分析视角,但无法直接实现一键脱壳。本文从CTF靶场与自编译加壳样本出发,系统实测AI在静态阅读、动态调试、内存筛选及脱壳辅助中的真实表现,并明确其能力边界——入口点定位、异常流程处理及虚拟化字节码语义还原仍需人工判断。从PE结构基础到UPX
ASProtect 1.2x - 1.3x脱壳视频教程
文件是ASProtect 1.2x - 1.3x脱壳视频教程,分为没有偷窃的,和偷窃代码的, Aspr2.XX_unpacker_v1.0SC.osc这个文件很有用,运行时通过od的插件的odbgscript导入运行。
ASProtect等多种脱壳脚本大全
ASProtect,ASDPack,PePack等脱壳脚本大全,有800多种脱壳脚本!!




