

 网络维护与管理

请教一个防火墙透明模式的问题
 墨衍会员 · AI 创作全网分发 墨衍智能分发 通过墨衍一键同步至各平台 可同步平台 CSDN微信公众号微博知乎掘金百家号博客园抖音小红书 你的文章也可以这样分发 墨衍会员 ¥399起/年,写一次发全网
我也要 关注 + 加入社区
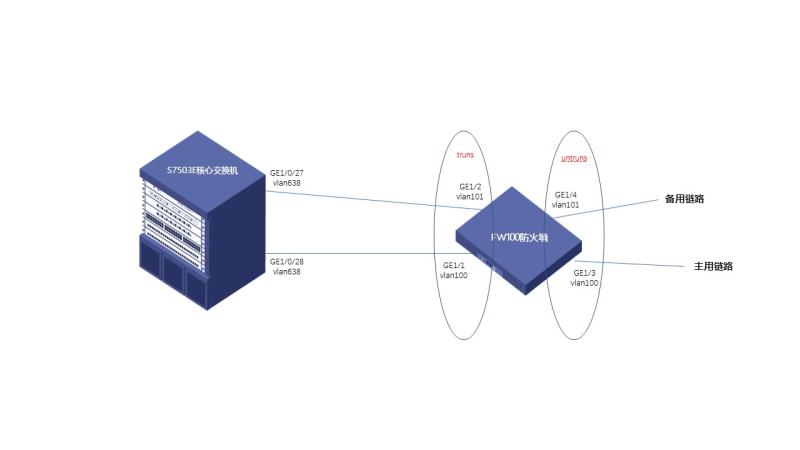
1、防火墙是h3c的f100-m-g,工作在透明模式。上面划分了两个vlan,vlan100和vlan101。端口1,3在vlan100,2,4在vlan101。端口1接核心交换机端口28,端口2接核心交换机端口27,端口3接外网主用链路,端口4接外网备用链路。
2、核心交换机是h3c的s7503e。端口27属于vlan638,28属于vlan538。核心交换机开启ospf。
3、防火墙端口1,2放在truns域,3,4在untruns域。
4、truns访问untruns策略为所有源ip到所有目的ip放通,所有源的服务和所有目的的服务放通。
5、untruns域访问truns域的策略同上。
问题:
通过上述方式连接后,备用链路不通,断开主用链路后备用链路恢复。
将防火墙换成一台二层交换机,同样方式划分vlan连接后,主、备链路均无问题。
请各位大大不吝赐教,万分感谢!
...全文
相关推荐
防火墙的路由与透明模式.ppt
"防火墙路由与透明模式"防火墙路由与透明模式是 FortiGate 设备中的核心功能之一。 Routing 是指 FortiGate 设备将数据包转发到一个特殊目的地的所需的信息。
USG防火墙透明模式配置
实验要求: 某公司网络是有2个三层交换,现需要在三层交换与出口路由器之间加一个USG防火墙,为了方便配置,想采用透明模式配置防火墙,并将其加入现网,仅仅当做纯粹的防火墙使用; 实验目的: 观察防火墙透明模式与二层交换机的区别 实验思路: 1、PC、子网划分及2层交换(配置在此省略) 2、三层交换之间分别用USG防火墙和傻瓜交换机配置,测试它们的区别; 3、三层交换机直接内接口为虚拟接口vlanif,之间是FW时是vlanif300,之间是傻瓜交换机时是vlanif301,通过ospf实现三..
中兴防火墙用户手册
#### 四、网络部署模式- **网络部署模式介绍:** - **直路模式:** 防火墙作为网络中的一个环节,所有流量均需经过防火墙进行检查。
防火墙配置学习[源码]
路由模式允许防火墙作为路由器来转发网络数据包;透明模式下,防火墙对网络设备而言是“透明”的,用户感觉不到防火墙的存在;旁挂模式则是将防火墙置于网络的一个分支,监测通过的数据流而不改变其路径。
飞塔防火墙配置文档
**管理界面** - **基于Web的管理器**:提供了一个图形化的用户界面,方便用户直观地进行设备配置。




