社区
Power Linux
帖子详情
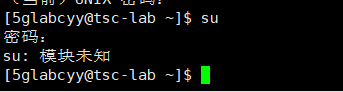
公司服务器安全评估有漏洞,修复后,su无法切换root用户
ʚVladimirɞ
2021-01-26 05:55:31
公司服务器安全评估有漏洞,修复后,su无法切换root用户,报错
...全文
3539
回复
打赏
收藏
公司服务器安全评估有漏洞,修复后,su无法切换root用户
公司服务器安全评估有漏洞,修复后,su无法切换root用户,报错
复制链接
扫一扫
分享
举报
写回复
配置赞助广告
用AI写文章
回复
切换为时间正序
请发表友善的回复…
发表回复
打赏红包
校园内网
安全
评估
实战:从
漏洞
利用到横向移动的完整渗透测试
本文详述一次授权下的校园内网
安全
评估
全过程,涵盖信息收集、
漏洞
利用(Struts2 RCE、Dirty COW提权、MS17-010)、内网横向移动(SMB/NFS共享利用、哈希传递、票据传递)、多业务系统深度挖掘(ASP.NET SQL注入、Spring Boot Actuator未授权访问、Redis未授权)及权限维持与合规报告撰写。强调真实攻击路径复现与可落地
修复
建议。
Mythos:首个可规模化
漏洞
挖掘的AI
安全
模型
Mythos是首个在真实
漏洞
挖掘闭环中系统性超越顶尖白帽工程师的AI
安全
模型,具备跨语言程序语义理解、状态感知攻击路径规划、动态exploit生成等能力。其核心突破在于实现可规模化、可复现、可调度的
漏洞
发现流水线,单次API调用即可完成从目标识别到POC构造的全链路。依赖高算力推理(百万级token预算)、深度上下文感知
修复
能力,并通过Project Glasswing封闭联盟控制部署边界。该模型正推动DevSecOps自动化、CVE
修复
周期压缩至小时级,并引发
安全
预算范式与地缘技术格局重构。
从Nes
su
s到OpenVAS:开源
漏洞
扫描器核心架构与实战部署指南
本文深入解析OpenVAS开源
漏洞
扫描器的核心架构,包括Scanner、GVM和GSA三大组件及其数据流(OSP/GMP协议、PostgreSQL存储),并详解三种主流部署方式:官方脚本安装、Docker容器化部署及Kali Linux集成。涵盖首次扫描配置(目标、凭证、扫描策略)、报告解读要点、误报验证方法,以及性能优化、NVT更新、自动化集成(GMP API)等运维实践,聚焦开源
漏洞
管理的技术实现。
红队实战指南:15款核心工具详解与
漏洞
分析全流程解析
本文系统梳理红队渗透测试的五阶段攻击生命周期,并将15款核心工具(Nmap、Metasploit、Burp
Su
ite、SQLmap、Nes
su
s、John the Ripper等)映射至信息收集、
漏洞
扫描、利用突破、后渗透及报告各环节。重点解析工具典型用法、避坑指南与工作流整合,强调合法授权前提下的实战应用,涵盖自动化扫描、手动验证、Payload选择、流量分析及社会工程学辅助技术。
安卓手机搭建钓鱼WiFi热点:从环境配置到流量分析的完整渗透测试指南
本文详细阐述了基于
Root
安卓手机开展WiFi钓鱼渗透测试的完整流程,涵盖环境搭建(Magisk、Termux、aircrack-ng、hostapd、dnsmasq)、钓鱼热点创建与SSID伪装、被动流量捕获(tcpdump)、主动中间人攻击(ARP欺骗、mitmproxy HTTPS解密)、Web
漏洞
测试及会话劫持等关键技术。强调授权测试前提、法律合规性与痕迹清理,并指出证书固定、Android 7+系统证书安装限制等现实约束。
Power Linux
745
社区成员
900
社区内容
发帖
与我相关
我的任务
Power Linux
该论坛主要探讨Linux系统在IBM Power平台的安装、部署、应用开发等话题,并为网友们提供自由交流的平台。
复制链接
扫一扫
分享
社区描述
该论坛主要探讨Linux系统在IBM Power平台的安装、部署、应用开发等话题,并为网友们提供自由交流的平台。
社区管理员
加入社区
获取链接或二维码
近7日
近30日
至今
加载中
查看更多榜单
社区公告
暂无公告
试试用AI创作助手写篇文章吧
+ 用AI写文章



 发帖
 与我相关
 我的任务

 分享

