

 网络安全技术交流

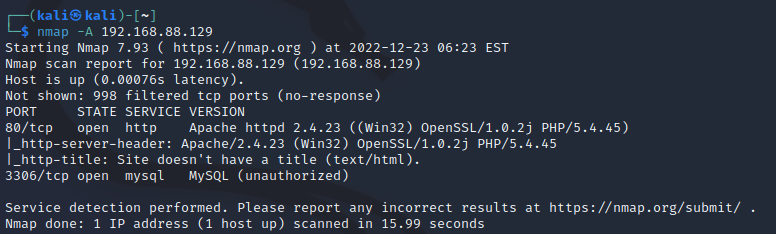
kali nmap扫描不上靶机,希望大神帮帮忙
 墨衍会员 · AI 创作全网分发 墨衍智能分发 通过墨衍一键同步至各平台 可同步平台 CSDN微信公众号微博知乎掘金百家号博客园抖音小红书 你的文章也可以这样分发 墨衍会员 ¥399起/年,写一次发全网
我也要 关注 + 加入社区
相关推荐
65.Vulnhub靶机渗透之环境搭建及JIS-CTF入门和蚁剑提权示例(一)1
声明:本人坚决反对利用教学方法进行犯罪的行为,一切犯罪行为必将受到严惩,绿色网络需要我们共同维护,更推荐大家了解它们背后的原理,更好地进行防护。前文学习:[网络
E120-经典赛题-Windows操作系统渗透测试.pdf
Prac9经典赛题 Windwos 操作系统渗透测试
E020-渗透测试常用工具-使用w3af进行Web应用安全漏洞测试.pdf
E020-渗透测试常用工具-使用w3af进行Web应用安全漏洞测试
虚拟机搭建Kali与XP靶场,Nmap网络扫描实战入门指南
网络扫描是网络安全与渗透测试领域的基础性技术,其核心原理是通过向目标主机发送特定的网络探测包,并根据响应信息来判断主机的存活状态、开放的端口以及运行的服务。这项技术的价值在于,它构成了信息收集阶段的关键环节,是评估网络资产暴露面、发现潜在安全风险的起点。在实践层面,网络扫描广泛应用于系统安全审计、漏洞评估以及网络拓扑发现等场景。本文聚焦于使用经典的Nmap工具,在一个由Kali Linux攻击机和Windows XP靶机构建的隔离虚拟机环境中,进行从主机发现、端口扫描到服务识别的完整实战演练。通过结合**虚
Kali Linux渗透测试实战:从Nmap扫描到Metasploit漏洞利用的完整工具链解析
渗透测试是网络安全领域的核心实践,旨在通过模拟攻击来评估系统防御的有效性。其基本原理遵循标准化的生命周期,从信息收集、漏洞分析到利用验证,最终形成安全评估报告。这一过程的技术价值在于主动发现潜在风险,防患于未然,广泛应用于企业安全审计、红蓝对抗和合规性检查等场景。在技术实现层面,高效的渗透测试依赖于精心设计的工具链协同工作。以业界标杆Kali Linux为例,其集成了Nmap、Metasploit等核心工具,构成了从侦察到攻防的完整工作流。其中,Nmap作为网络探测的基石,通过端口扫描和服务识别为后续攻击面




