

 murphysec

XStream < 1.4.20 栈缓冲区溢出漏洞(该漏洞已存在 POC)
 墨衍会员 · AI 创作全网分发 墨衍智能分发 通过墨衍一键同步至各平台 可同步平台 CSDN微信公众号微博知乎掘金百家号博客园抖音小红书 你的文章也可以这样分发 墨衍会员 ¥399起/年,写一次发全网
我也要 关注 + 加入社区
漏洞描述
XStream 是一个轻量级的、简单易用的开源Java类库,它主要用于将对象序列化成XML(JSON)或反序列化为对象。
在1.4.20之前的版本中存在栈缓冲区溢出漏洞,从而导致通过操纵已处理的输入流来造成拒绝服务。
在使用集合和映射的哈希码来实现强制递归哈希计算时,远程攻击者可以通过栈缓冲区溢出的错误来终止应用程序造成拒绝服务攻击。
通过在调用应用程序中捕获 StackOverflowError,可以避免此漏洞的这种影响。
该漏洞已存在 POC。
| 漏洞名称 | XStream < 1.4.20 栈缓冲区溢出漏洞 |
|---|---|
| 漏洞类型 | 栈缓冲区溢出 |
| 发现时间 | 2022/12/28 |
| 漏洞影响广度 | 一般 |
| MPS编号 | MPS-2022-58603 |
| CVE编号 | CVE-2022-41966 |
| CNVD编号 | - |
影响范围
com.thoughtworks.xstream:xstream@(-∞, 1.4.20)
修复方案
升级com.thoughtworks.xstream:xstream到 1.4.20 或更高版本
参考链接
https://www.oscs1024.com/hd/MPS-2022-58603
https://github.com/x-stream/xstream/commit/e9151f221b4969fb15b1e946d5d61dcdd459a391
http://x-stream.github.io/CVE-2022-41966.html
https://github.com/x-stream/xstream/security/advisories/GHSA-j563-grx4-pjpv
使用墨菲安全免费对代码进行安全检测
墨菲安全是一家为您提供专业的软件供应链安全管理的科技公司,能力包括代码安全检测、开源组件许可证合规管理、云原生容器安全检测、软件成分分析(SCA)等,丰富的安全工具助您打造完备的软件开发安全能力(DevSecOps)。
旗下的安全研究团队墨菲安全实验室,专注于软件供应链安全相关领域的技术研究,关注的方向包括:开源软件安全、程序分析、威胁情报分析、企业安全治理等。公司核心团队来自百度、华为等企业,拥有超过十年的企业安全建设、安全产品研发及安全攻防经验。
检测官网:https://www.murphysec.com/
情报订阅
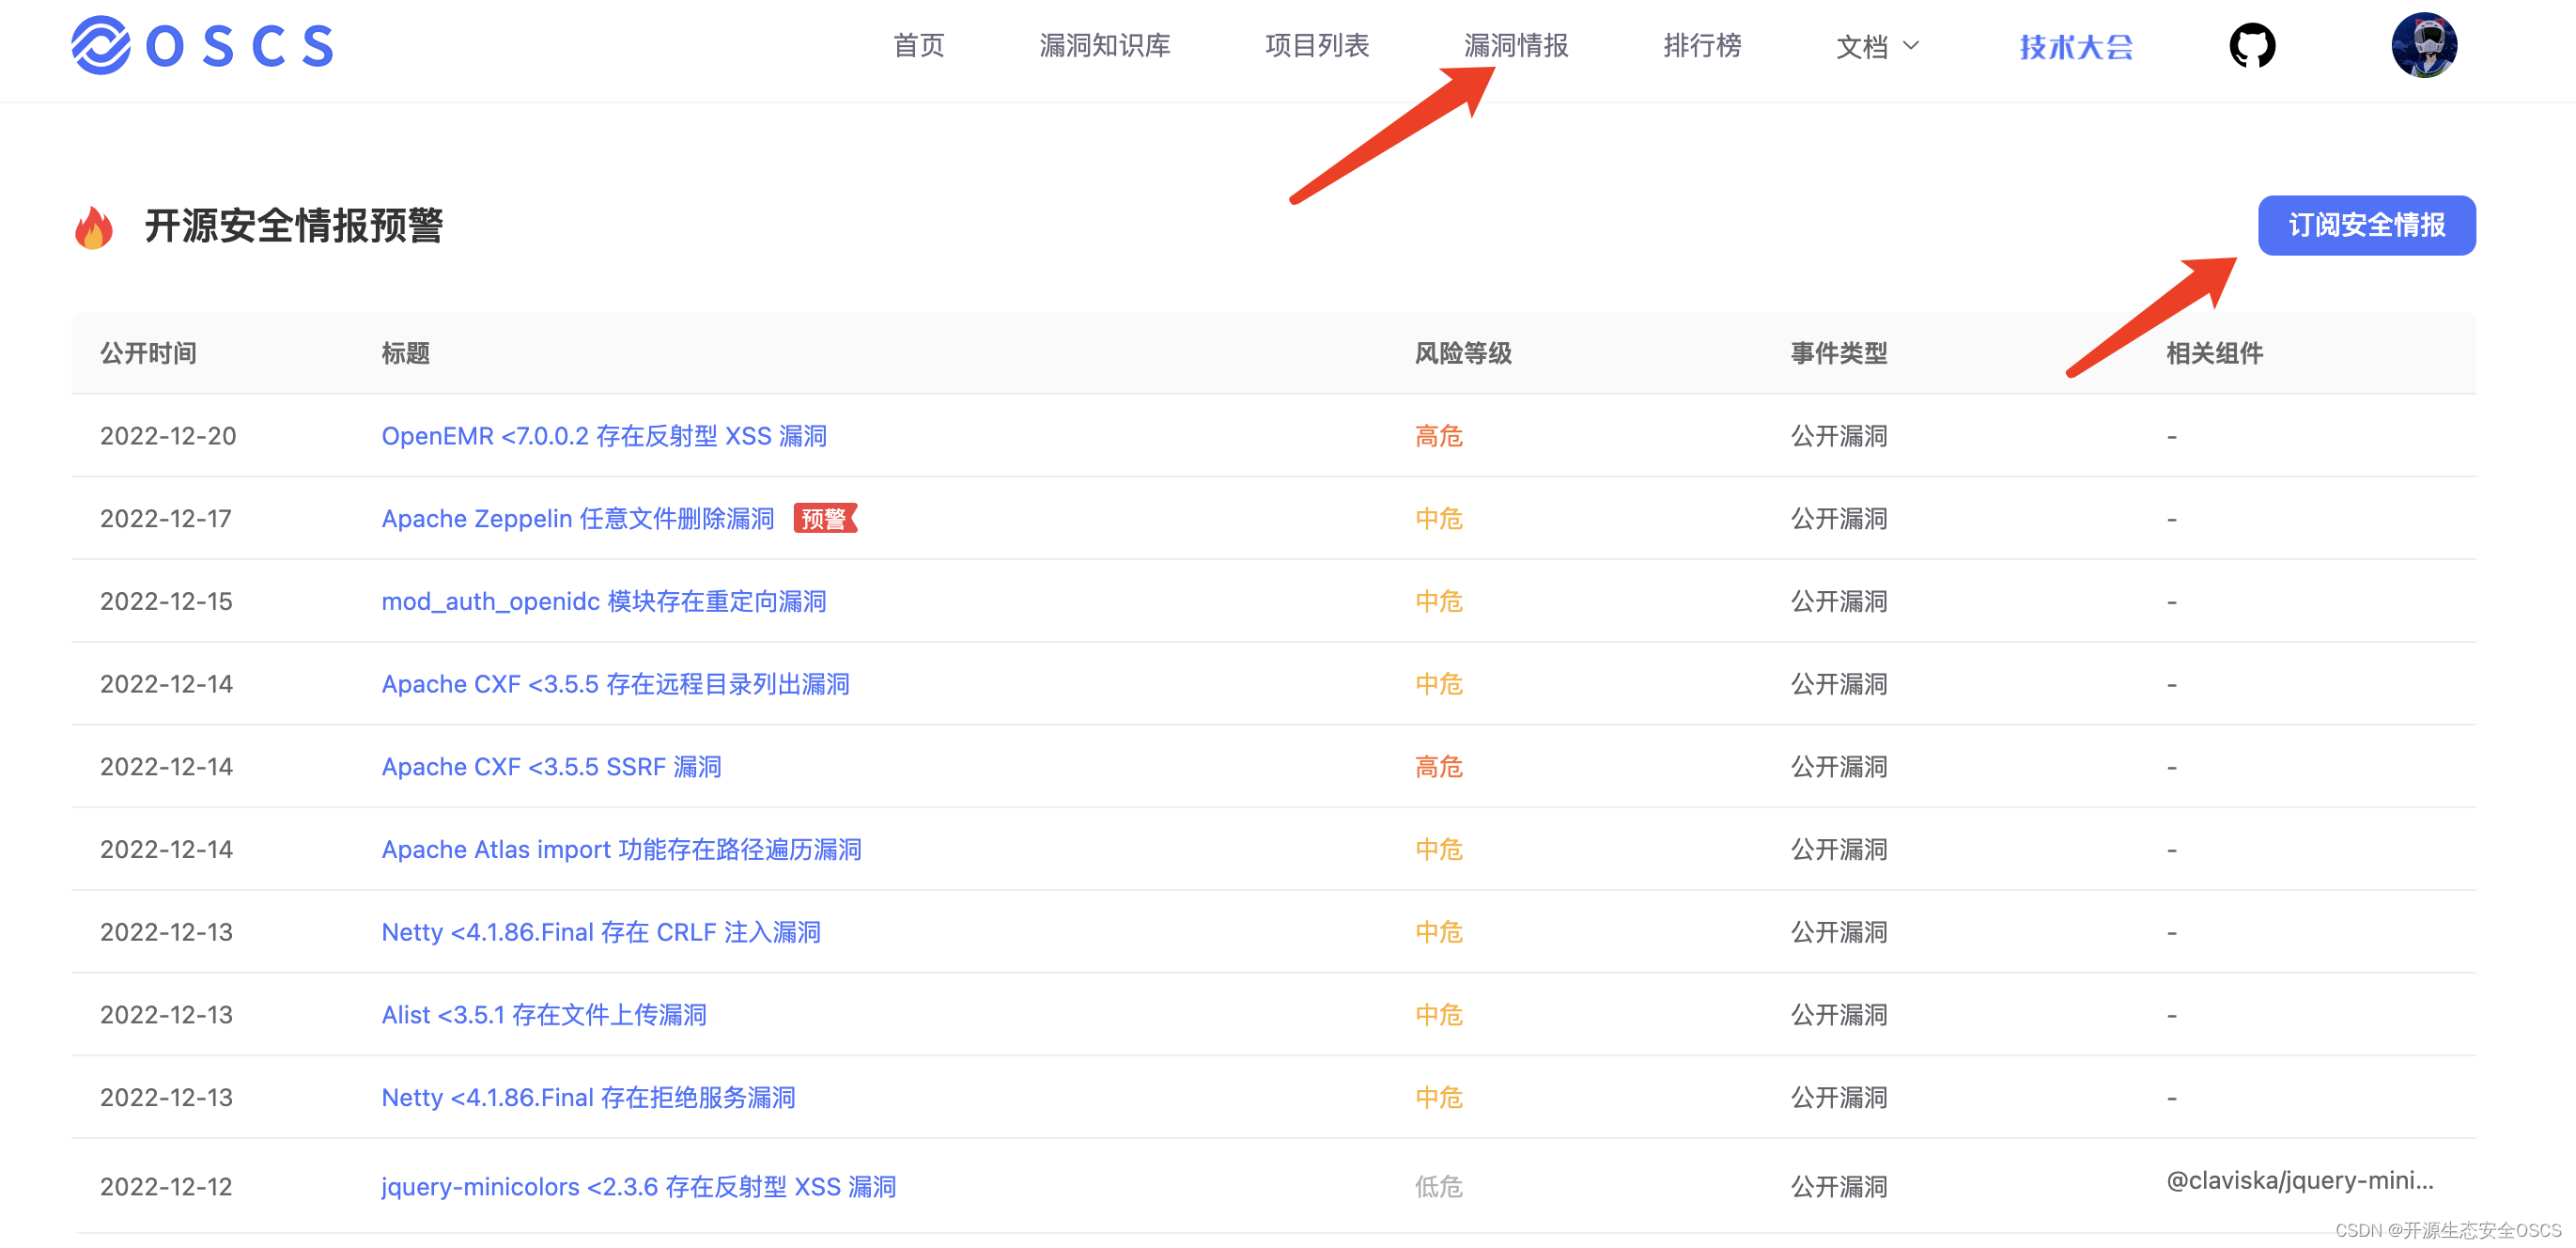
OSCS(开源软件供应链安全社区)通过最快、最全的方式,发布开源项目最新的安全风险动态,包括开源组件安全漏洞、事件等信息。同时提供漏洞、投毒情报的免费订阅服务,社区用户可通过配置飞书、钉钉、企业微信机器人,及时获得一手情报信息推送:
https://www.oscs1024.com/cm/?src=csdn
具体订阅方式详见:
https://www.oscs1024.com/docs/vuln-warning/intro/?src=csdn
相关推荐
渗透测试常用poc、工具集合
本poc包含近100多个常用的poc,还有很多工具集。全是博主自己用的,现在免费分享,下面是列举的前10个poc: CVE-2019-0708-msf快速搭建 CVE-2019-10173 Xstream 1.4.10版本远程代码执行漏洞 CVE-2019-16131 OKLite v1.2.25任意文件上传漏洞 CVE-2019-16132 OKLite v1.2.25存在任意文件删除漏洞 CVE-2019-16309 FlameCMS 3.3.5后台登录处存在sql注入漏洞] CVE-2019-16313蜂网互联企业级路由器v4.31密码泄露漏洞 CVE-2019-16314 indexhibit cms v2.1.5存在重装并导致getshell CVE-2019-16759 vBulletin 5.x Oday pre-auth RCE exploit
软件供应链漏洞挖掘:从第三方依赖突破的实战方法论
软件供应链安全是当前网络安全领域的核心议题,其本质在于现代软件并非孤立存在,而是由大量第三方库、框架和组件构成的复杂依赖网络。这些依赖项如同软件的基础建材,其安全性直接决定了整个应用体系的稳固性。供应链攻击的原理,是攻击者不再直接攻击应用核心逻辑,转而利用这些外部依赖中存在的安全缺陷,实现‘降维打击’。这种攻击方式的技术价值在于其极高的隐蔽性和广泛的攻击面,往往能绕过传统应用层防护。在应用场景上,无论是Web应用引用的前端JavaScript库、后端处理文件的解析库,还是容器镜像中的系统包,任何一环的脆弱性
Mythos:AI驱动的自动化漏洞挖掘引擎原理与实战
漏洞挖掘正从人工经验驱动转向AI原生推理范式。其核心原理是融合符号执行、动态环境模拟与强化学习策略协同的攻击链建模,而非传统静态分析或语言模型微调。这种技术路径突破了代码理解与运行时行为之间的语义鸿沟,显著提升零日发现效率与POC可复现性。在金融系统渗透测试、内核级竞态分析、SOC实时威胁评估等高价值场景中,Mythos展现出远超CodeQL和Opus系列的跨层时序分析与自主实验设计能力。它代表的不是更聪明的助手,而是具备计算密度级思考能力的安全‘新质生产力’。
基于Python语言的渗透测试POC与脚本小工具设计源码
该项目为Python语言编写的渗透测试工具集,包含76个文件,涵盖36个Markdown文档、21个PNG图片、8个Python脚本、5个文本文件、2个PDF文件、1个许可证文件、1个Git忽略文件以及相关依赖文件。该工具集汇集了多种渗透测试中的POC和脚本小工具,旨在辅助安全测试工作。
javasnmp源码-Penetration_Testing_POC:渗透_测试_POC
java snmp 源码 Penetration_Testing_POC 搜集有关渗透测试中用到的POC、脚本、工具、文章等姿势分享,作为笔记吧,欢迎补充。 请善用搜索[Ctrl+F]查找 IOT Device&Mobile Phone | || Web APP | | || | | --- 原文在漏洞推送公众号上 | | | 关于Ghostcat(幽灵猫CVE-2020-1938漏洞):|||| || | | |- | || | | | | | || 提权辅助相关 / | | ||| | ||| || | PC | ||| ||| || | | | ||||| tools-小工具集版本合 / -| |相关文章: | | || | | |相关文章:||| | || |相关文章: ||| | | | || | |[ || | | ||| || | | || || | | | -- 文章/书籍/教程相关 | |- | | | | | | |- | | -| | | | - - |-|| |- -|- - - | - - - - - - - -|-|- 说明 免责声明 1.此项目所有文章、代




