

 murphysec

OSCS开源安全周报第24期:XStream 栈缓冲区溢出漏洞
 墨衍会员 · AI 创作全网分发 墨衍智能分发 通过墨衍一键同步至各平台 可同步平台 CSDN微信公众号微博知乎掘金百家号博客园抖音小红书 你的文章也可以这样分发 墨衍会员 ¥399起/年,写一次发全网
我也要 关注 + 加入社区
本周安全态势综述
OSCS 社区共收录安全漏洞 11 个,公开漏洞值得关注的是 XStream < 1.4.20 栈缓冲区溢出漏洞(CVE-2022-41966),Linux Kernel ksmbd模块存在任意代码执行漏洞(CVE-2022-47939),Squid 存在整数溢出漏洞(CVE-2022-41318),MeterSphere <2.5.0 存在 SSRF 漏洞(CVE-2022-23544),elrond-go 存在资源转移错误漏洞(CVE-2022-46173)。
针对 NPM 、PyPI 仓库,共监测到 40 个不同版本的 NPM 、PyPI 投毒组件。
重要安全漏洞列表
1.Linux Kernel ksmbd模块存在任意代码执行漏洞(CVE-2022-47939)
ksmbd是Linux内核从5.15版本开始集成的模块,主要功能为在内核空间中实现 SMB3 协议。由于在对对象执操作之前没有验证对象是否存在,导致处理 SMB2_TREE_DISCONNECT 方法时存在释放后重用漏洞,未经身份验证的攻击者可以利用漏洞此远程执行任意代码。(只有启用了ksmbd模块的Linux内核容易受到攻击)如果存在且启用了ksmbd 模块,缓解措施为禁用 ksmbd 模块。
参考链接:https://www.oscs1024.com/hd/MPS-2022-69476
2.Squid 存在整数溢出漏洞(CVE-2022-41318)
Squid 是一个HTTP代理,用于提供网络缓存、流量过滤、网络代理等功能。 2.5 至 5.6 版本的 Squid 在使用 libntlmauth 库构建身份验证助手时存在整数溢出漏洞,导致 Squid SSPI 和 SMB 身份验证助手容易读取意外的内存地址。当 Squid 配置中使用 NTLM 或 libntlmauth 库构建的身份验证助手时,远程客户端可从 Squid 主机内存中提取用户明文凭据或造成 Squid 拒绝服务。用户可通过 (squid -k parse 2>&1) | grep "Processing: auth_param" 命令判断 Squid 配置中是否包含受以下身份验证助手:ntlm_smb_lm_auth、ntlm_sspi_auth、ntlm_fake_auth、negotiate_sspi_auth。
参考链接:https://www.oscs1024.com/hd/MPS-2022-57751
3.XStream < 1.4.20 栈缓冲区溢出漏洞(CVE-2022-41966)
XStream 是一个轻量级的、简单易用的开源Java类库,它主要用于将对象序列化成XML(JSON)或反序列化为对象。在1.4.20之前的版本中存在栈缓冲区溢出漏洞,从而导致通过操纵已处理的输入流来造成拒绝服务。在使用集合和映射的哈希码来实现强制递归哈希计算时,远程攻击者可以通过栈缓冲区溢出的错误来终止应用程序造成拒绝服务攻击。通过在调用应用程序中捕获 StackOverflowError,可以避免此漏洞的这种影响。
参考链接:https://www.oscs1024.com/hd/MPS-2022-58603
4.MeterSphere <2.5.0 存在 SSRF 漏洞(CVE-2022-23544)
MeterSphere 是一款涵盖测试管理、界面测试、UI测试和性能测试等功能的一站式开源测试平台。由于 `IssueProxyResourceService::getMdImageByUrl` 未对用户传入的 url 参数进行过滤,攻击者可通过向 `/md/get/url` 端点发送包含恶意 url 参数的请求访问 MeterSphere 系统内部资源,或者发送包含恶意 JavaScript 代码的 url 参数进行反射型 XSS 攻击。
参考链接:https://www.oscs1024.com/hd/MPS-2022-1971
5.elrond-go 存在资源转移错误漏洞(CVE-2022-46173)
elrond-go 是用 golang 编写的 Elrond protocol 的官方实现。elrond-go 1.3.50 之前版本在使用 smart contract 部署事务数据处理 cross-shard relayed transaction 时,如果交易发送超出所需的gas,则本应返回剩余 gas 的 smart contract 结果(SCR transaction)将被错误地添加到处理单元未考虑的缓存中,节点将停止规格化 metachain 模块。
参考链接:https://www.oscs1024.com/hd/MPS-2022-65566
*查看漏洞详情页,支持免费检测项目中使用了哪些有缺陷的第三方组件
投毒风险监测
OSCS 针对 NPM 、PyPI 仓库监测的恶意组件数量如下所示。
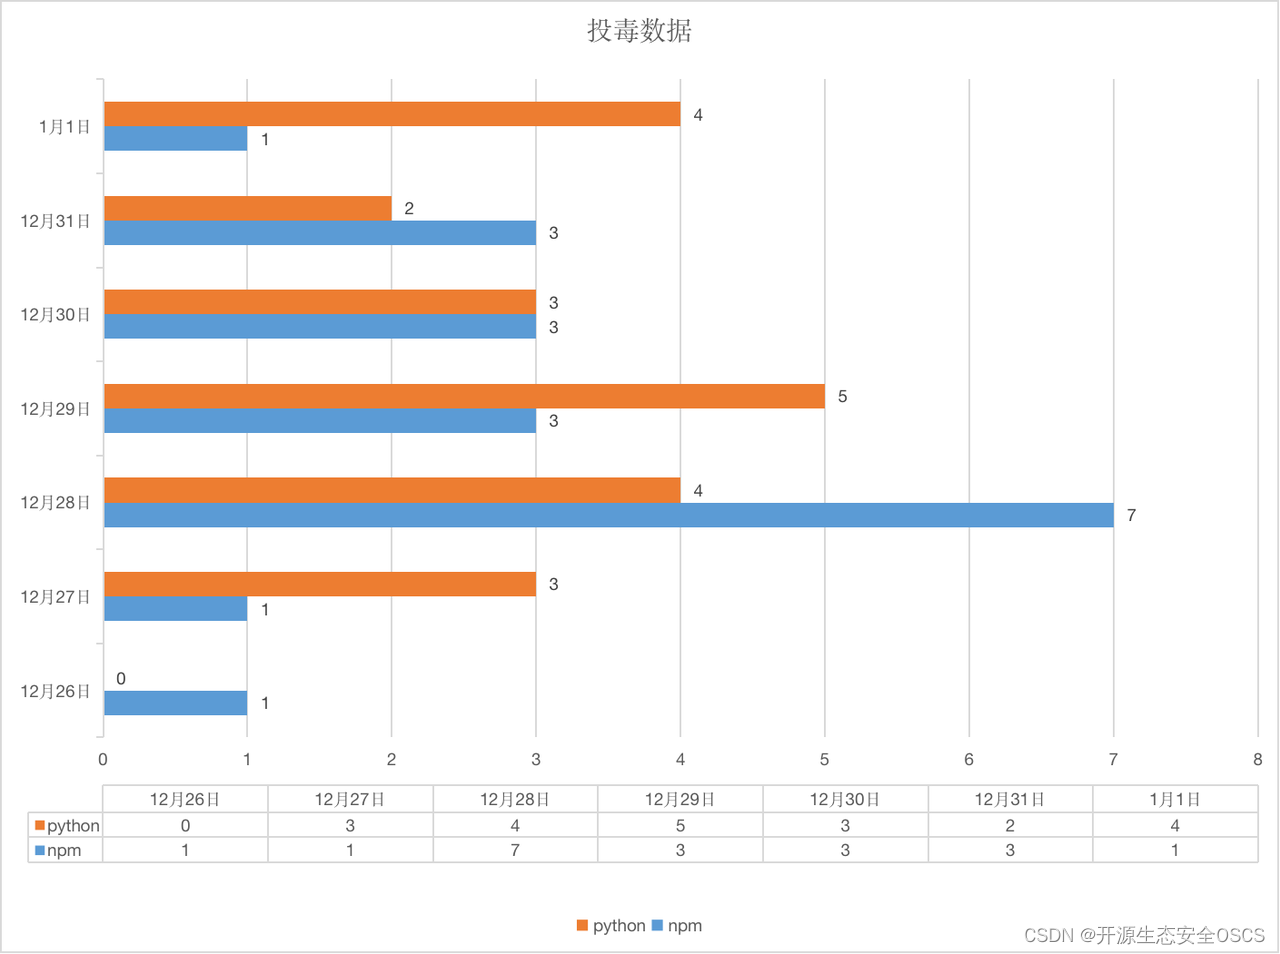
本周新发现 40 个不同版本的恶意组件:
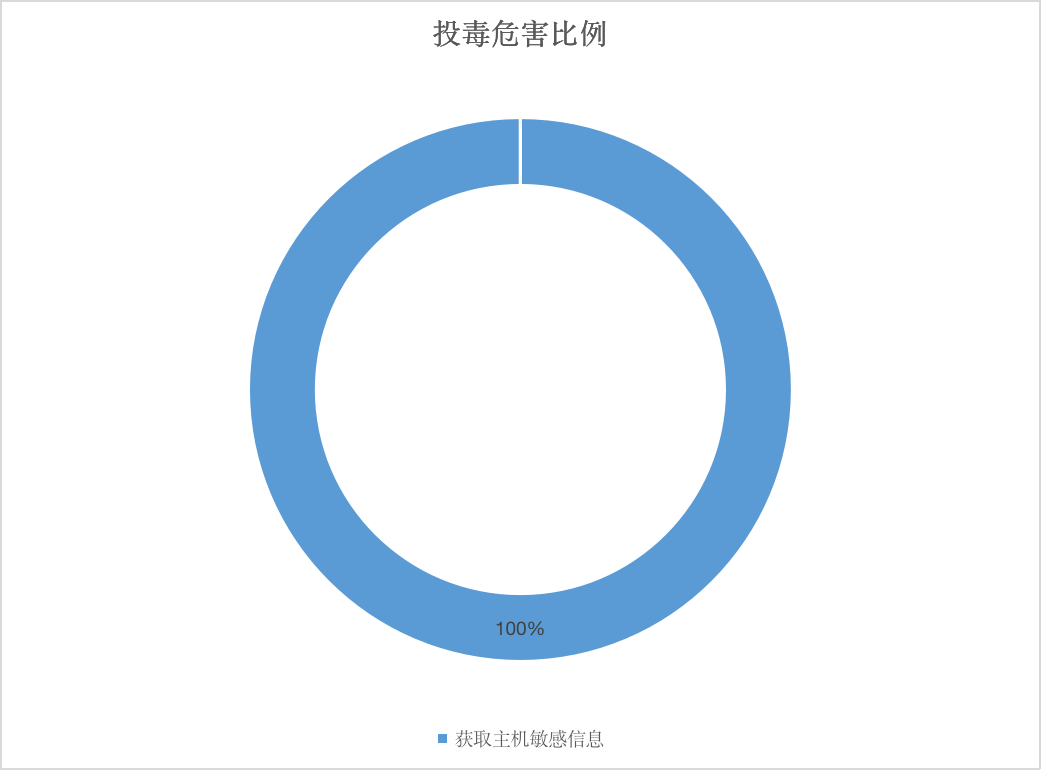
- 100%的投毒组件为:获取主机敏感信息(获取了主机的用户名、IP 等敏感信息发送给恶意服务器)。
其他资讯
发现 PrivateLoader PPI 服务分发信息窃取 RisePro 恶意软件。
PrivateLoader PPI Service Found Distributing Info-Stealing RisePro Malware
情报订阅
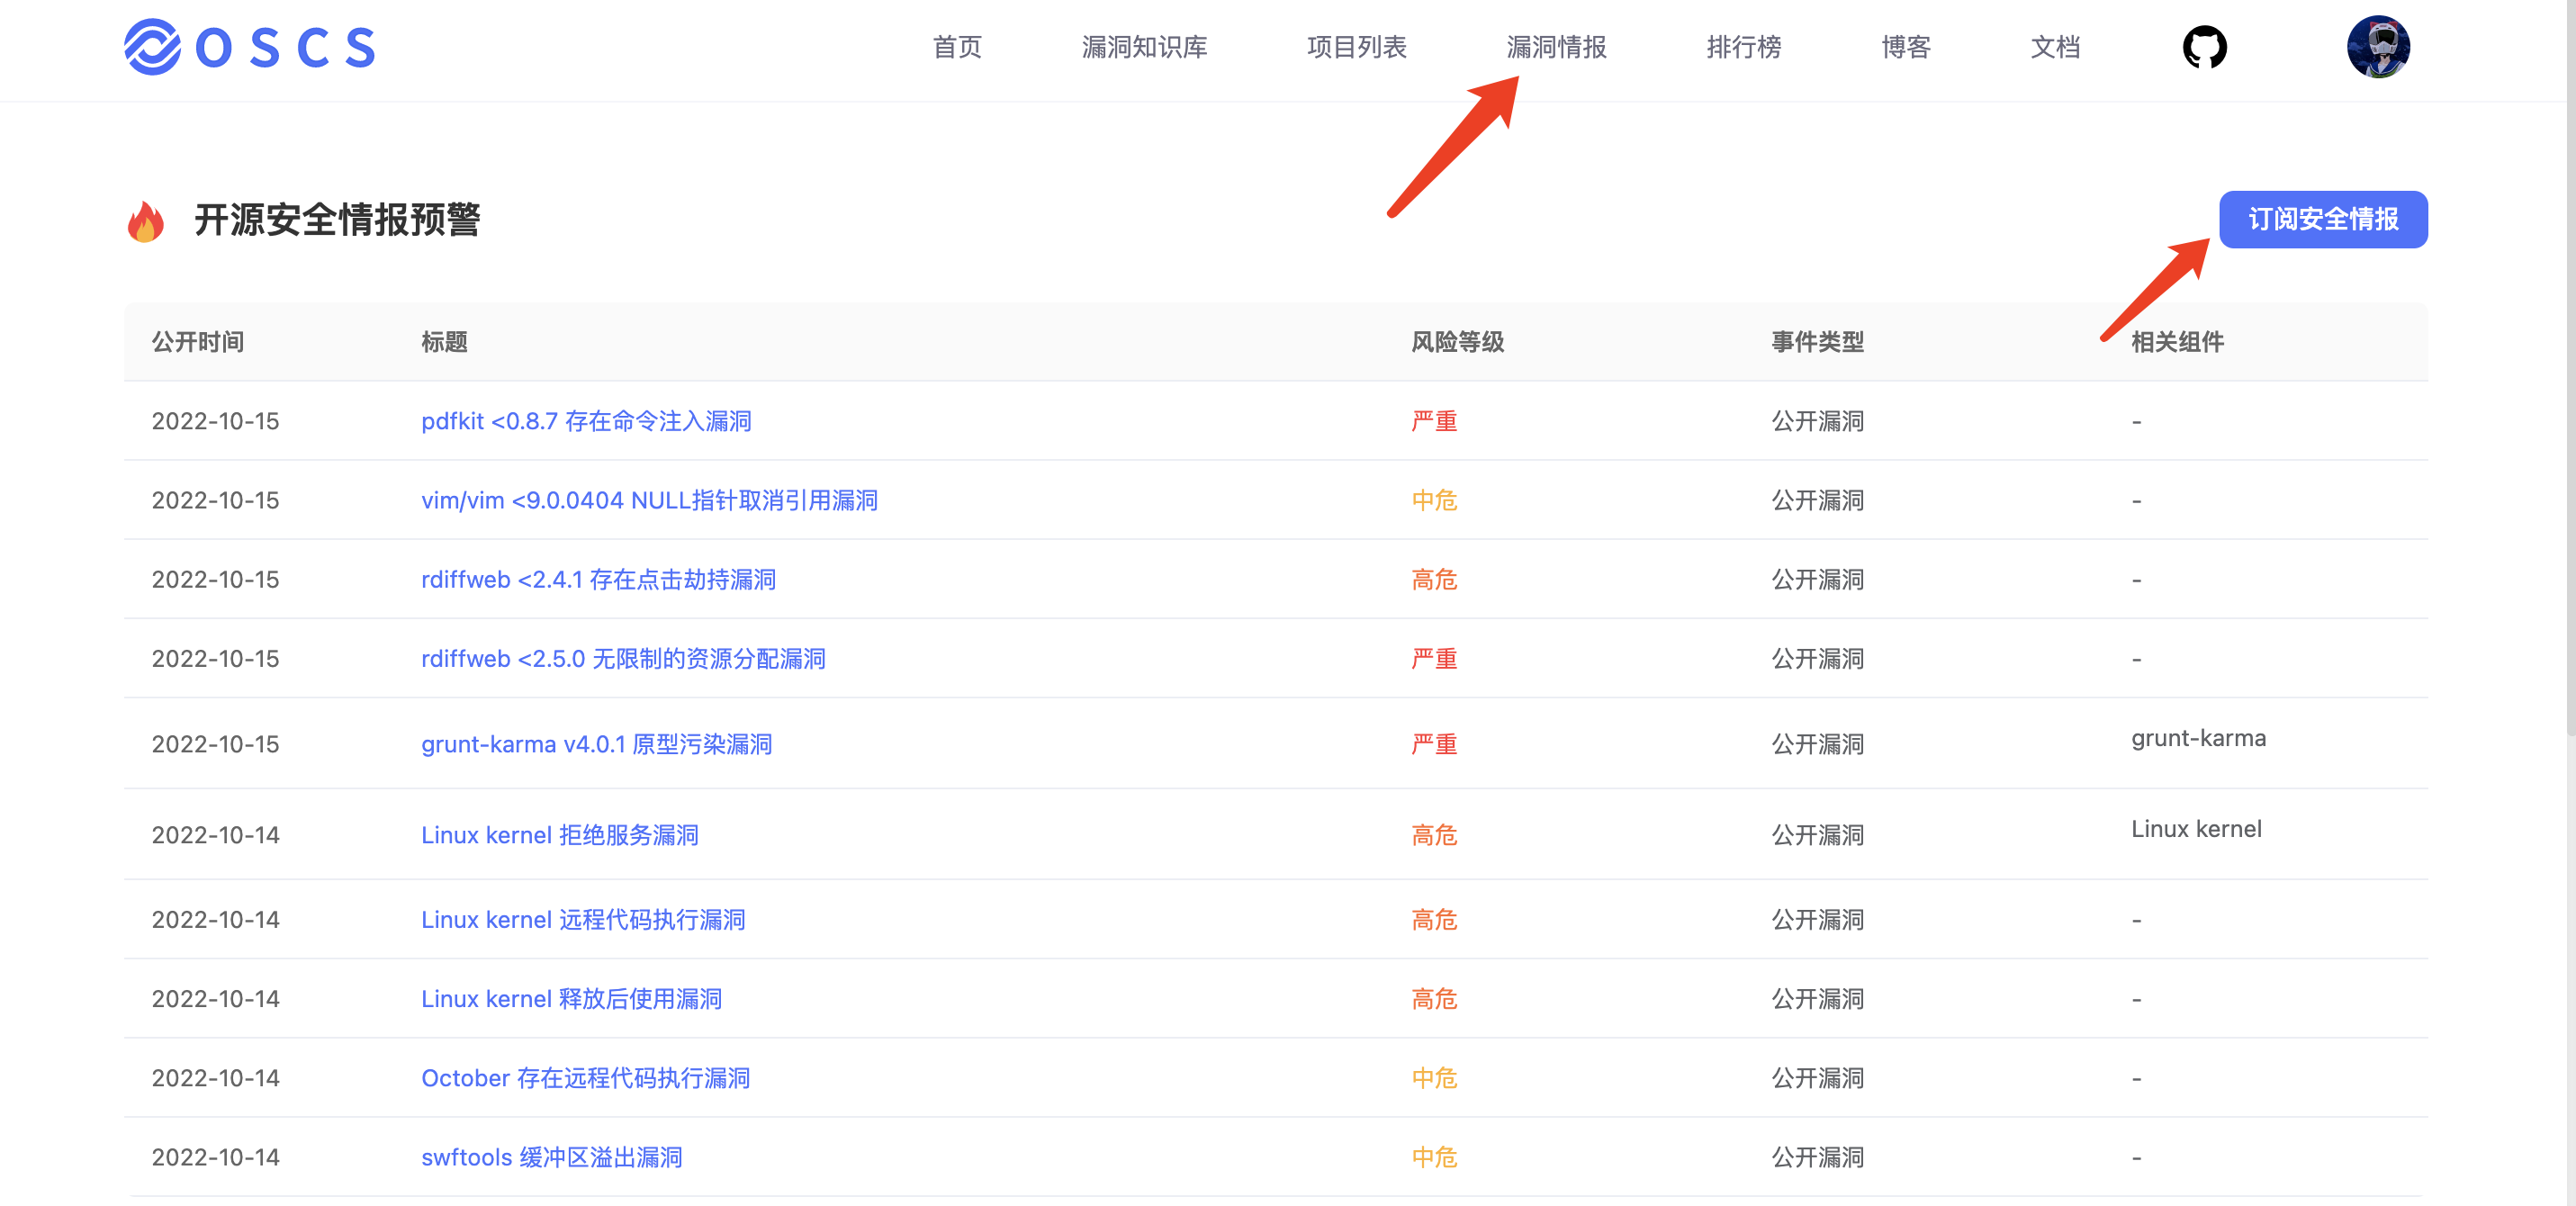
OSCS(开源软件供应链安全社区)通过最快、最全的方式,发布开源项目最新的安全风险动态,包括开源组件安全漏洞、事件等信息。同时提供漏洞、投毒情报的免费订阅服务,社区用户可通过配置飞书、钉钉、企业微信机器人,及时获得一手情报信息推送:
具体订阅方式详见:
相关推荐
数据驱动的电力系统潮流线性化:回归方法【IEEE5节点】(Matlab代码实现)
内容概要:本文提出了一种基于回归方法的数据驱动模型,用于实现电力系统潮流方程的线性化,以降低传统非线性潮流计算的复杂度并提升计算效率。研究聚焦于IEEE5节点标准测试系统,详细阐述了回归模型的构建流程,包括输入特征选择、数据集生成、模型训练与验证等关键环节,并通过Matlab代码实现了完整的算法流程。文中对比了不同回归算法的线性化精度,验证了该方法在电力系统分析、优化调度及实时控制等场景下的有效性与实用性,为后续研究提供了可复现的技术基础与代码支持。; 适合人群:具备电力系统分析基础知识和Matlab编程能力的高校研究生、科研人员以及从事电力系统自动化、智能电网相关工作的工程师。; 使用场景及目标:① 掌握数据驱动方法在电力系统潮流计算中的应用,替代传统迭代求解以提升效率;② 学习如何利用回归模型对复杂非线性系统进行近似建模与线性化处理;③ 借助提供的Matlab代码进行算法复现、性能测试及进一步拓展至其他节点系统或优化问题。; 阅读建议:建议读者结合电力系统潮流计算的基本理论,深入理解数据生成与特征工程的设计逻辑,在运行代码时关注输入输出变量的物理意义,并尝试调整模型参数或更换回归算法以探究其对线性化精度的影响,从而全面提升对数据驱动建模方法的掌握与应用能力。
龙头企业寻求跨界技术融合,是否有专门支持产业链上下游智能匹配的溯源服务平台?.docx
科易网基于行业知识库+行业大数据+科技资源要素+AI模型,以AI,赋能技术转移、成果转化、技术经理人培训、知识产权管理、区域产业分析与布局、地方科技招商、创新创业大赛等场景,推出科技创新领域的AI工具、场景化服务和数智化解决方案,推动科技创新与产业创新智能化发展。
SFT 数据构建 Lite:对话/文档生成 JSONL 并质检,零 Key 离线可跑(Python 源码)
SFT 数据构建 Lite 实战包。从多轮对话或文档片段生成 instruction/input/output JSONL,支持去重、空字段与长度质检、训练/验证拆分和统计报告。规则模板实现,零第三方依赖、零 API Key,可离线运行,含样例与冒烟测试。MIT。作者 blog.csdn.net/mtl1994
windui轻量跨平台桌面 GUI 框架
轻量跨平台桌面 GUI 框架 — 用 Rust 构建内存友好的小工具。
科技中介服务机构如何利用智能体技术提升服务响应速度与用户粘性?.docx
科技中介服务机构如何利用智能体技术提升服务响应速度与用户粘性?




