20202431 《网络与系统攻防技术》实验八 实验报告

lzr15109001810 2023-06-05 22:08:29

目录

  • 1 实验内容
  • 1.Web前端HTML
  • 2.Web前端javascipt
  • 3.Web后端:MySQL基础:正常安装、启动MySQL,建库、创建用户、修改密码、建表。
  • 4.Web后端:编写PHP网页,连接数据库,进行用户认证。
  • 5.最简单的SQL注入,XSS攻击测试。
  • 6.安装Webgoat或类似平台,并完成SQL注入、XSS、CSRF攻击。
  • 2 实验过程
  • 2.1 Web前端HTML
  • 2.2 Web前端javascipt
  • 2.3 Web后端:MySQL
  • 2.3.2 建立数据库,添加表
  • 2.5 简单的SQL注入,XSS攻击测试
  • 2.6 安装Webgoat或类似平台,完成SQL注入、XSS、CSRF攻击
  • 3.问题及解决方案
  • 4.学习感悟、思考等

1 实验内容

1.Web前端HTML

能正常安装、启停Apache。理解HTML,理解表单,理解GET与POST方法,编写一个含有表单的HTML。

2.Web前端javascipt

理解JavaScript的基本功能,理解DOM。
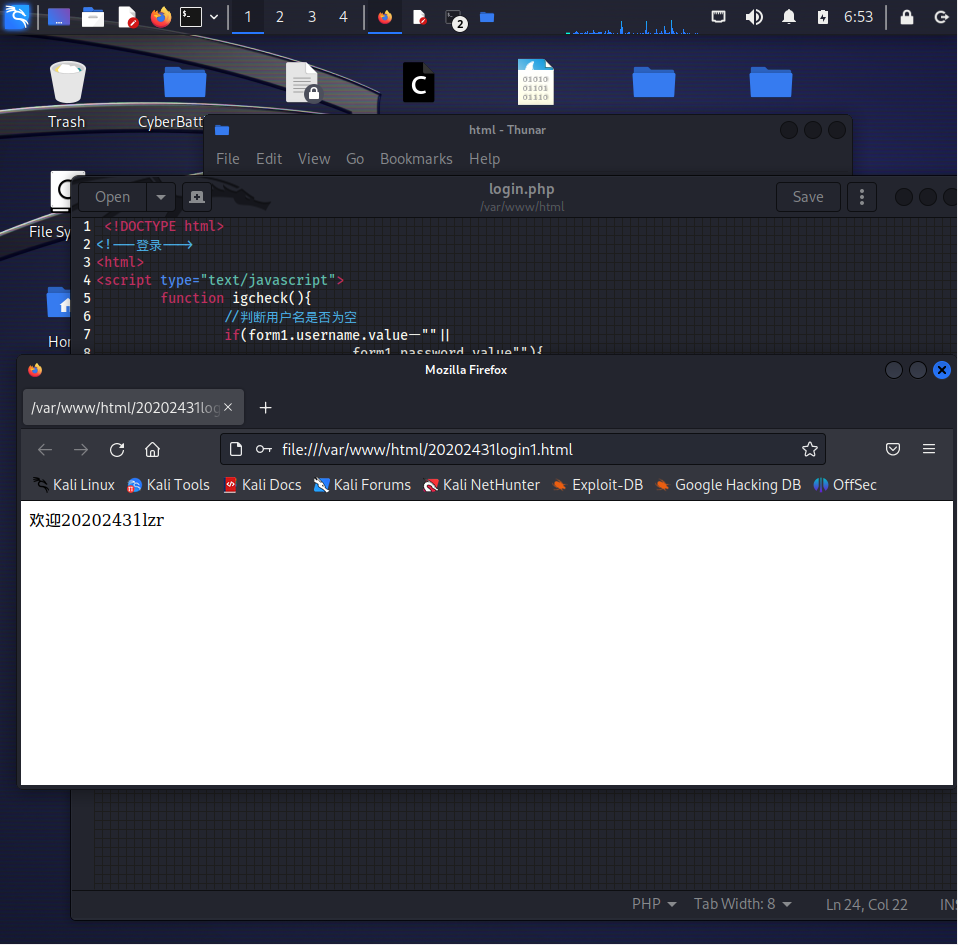
在1.的基础上,编写JavaScript验证用户名、密码的规则。在用户点击登陆按钮后回显“欢迎+输入的用户名”。
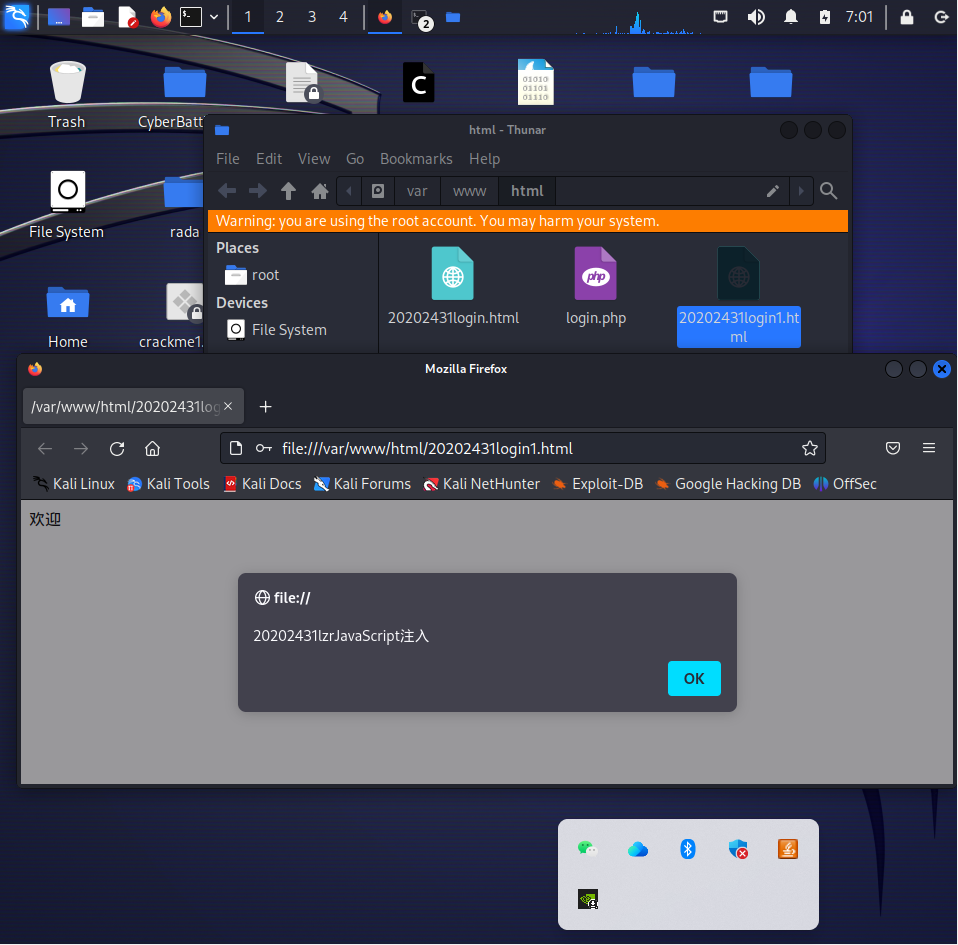
尝试注入攻击:利用回显用户名注入HTML及JavaScript。

3.Web后端:MySQL基础:正常安装、启动MySQL,建库、创建用户、修改密码、建表。

4.Web后端:编写PHP网页,连接数据库,进行用户认证。

5.最简单的SQL注入,XSS攻击测试。

6.安装Webgoat或类似平台,并完成SQL注入、XSS、CSRF攻击。

2 实验过程

2.1 Web前端HTML

1.开启Apache。
systemctl start apache2

img

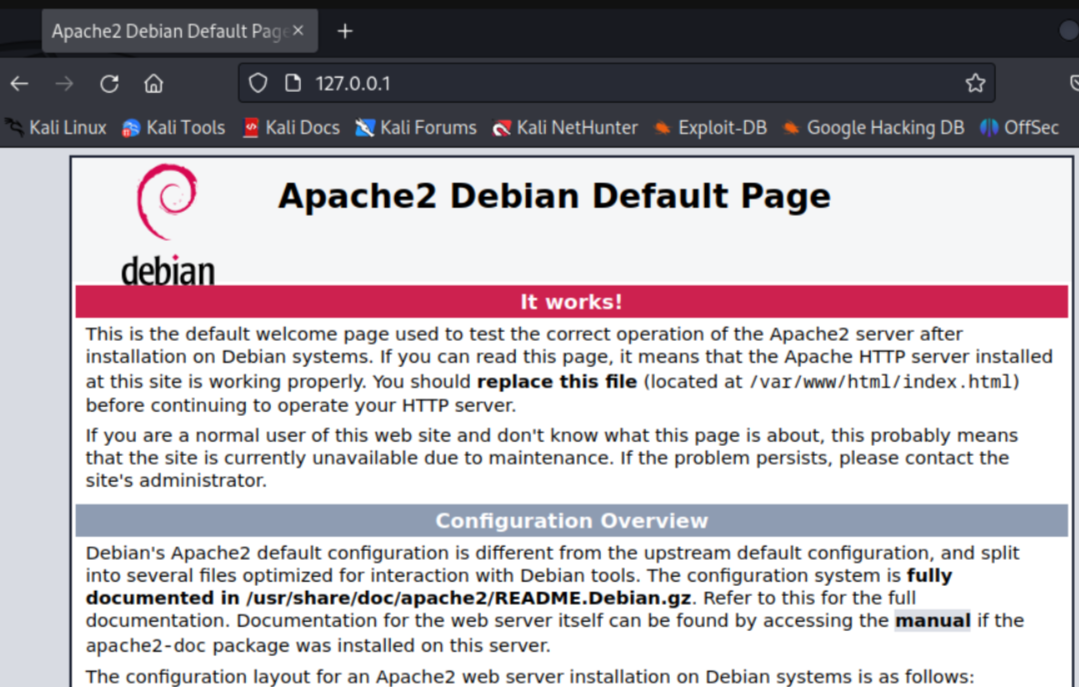
2.在浏览器中输入127.0.0.1,发现显示了apache的界面,证明服务开启成功。

3.进入 /var/www/html路径,新建一个表单的html文件。

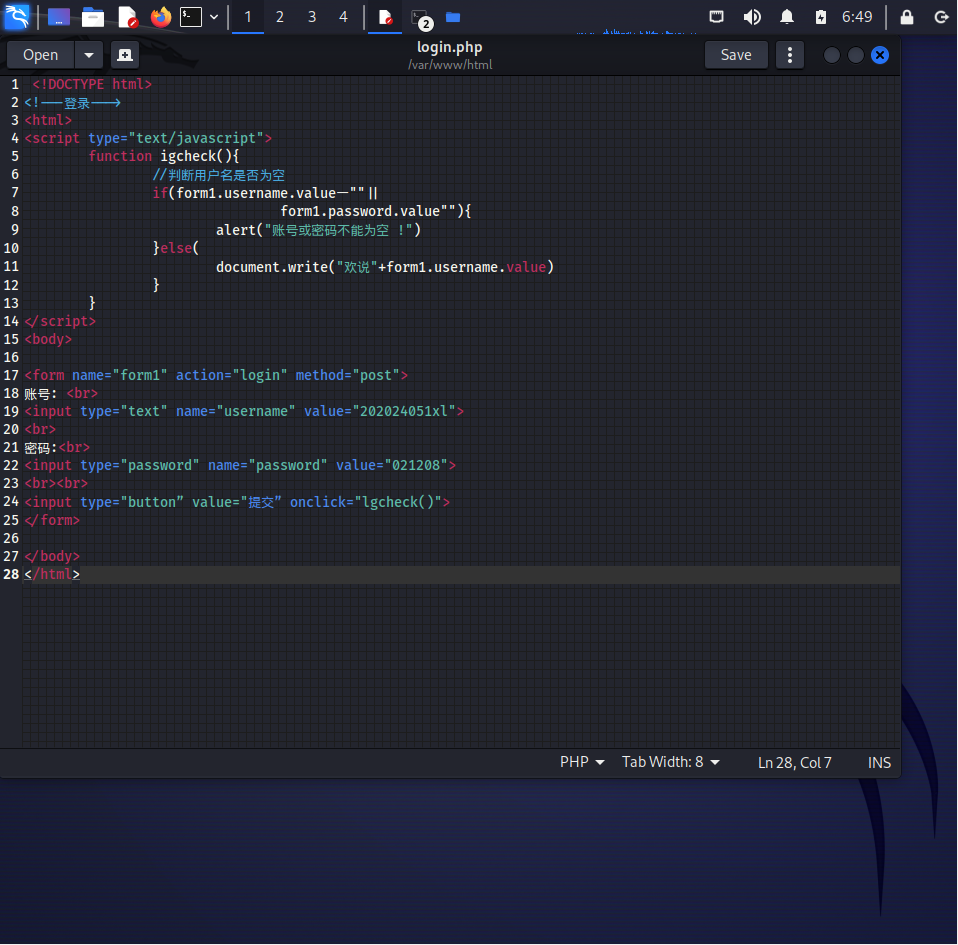
4.编写一个带表单的html代码。

img

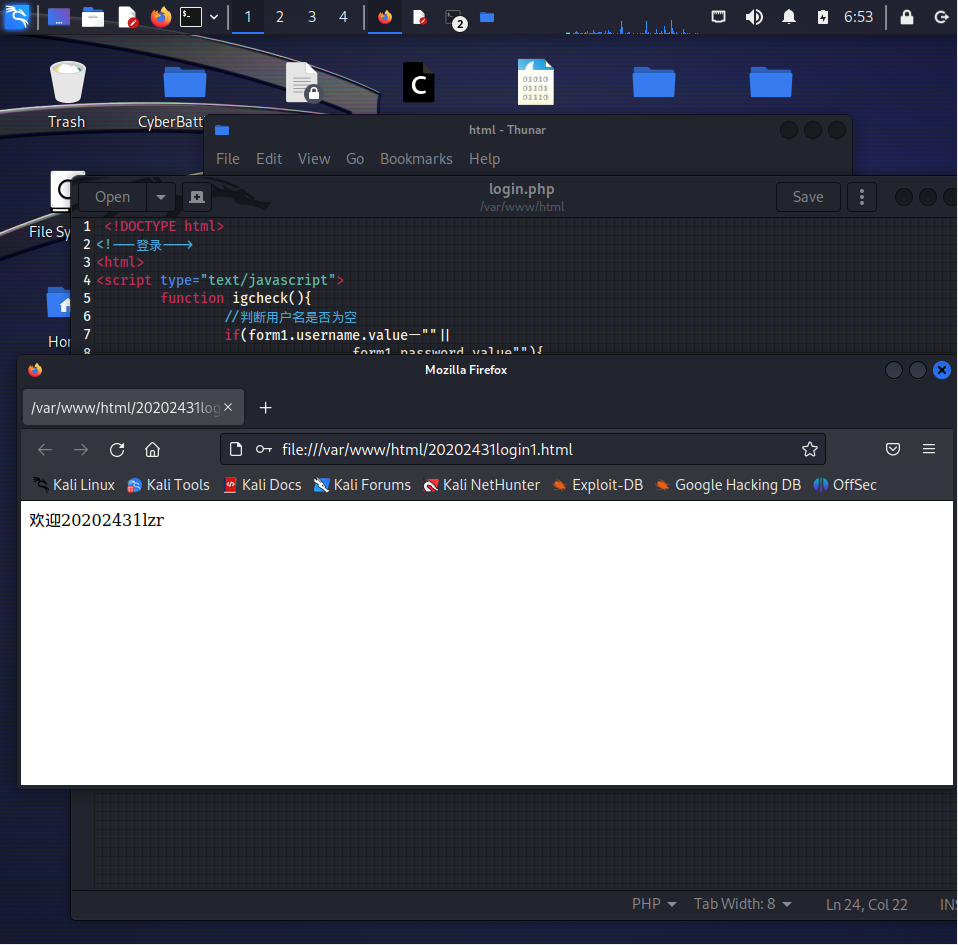
5.在浏览器输入 /var/www/html/20202431login.html,打开网页,就是编写的html。

img

2.2 Web前端javascipt

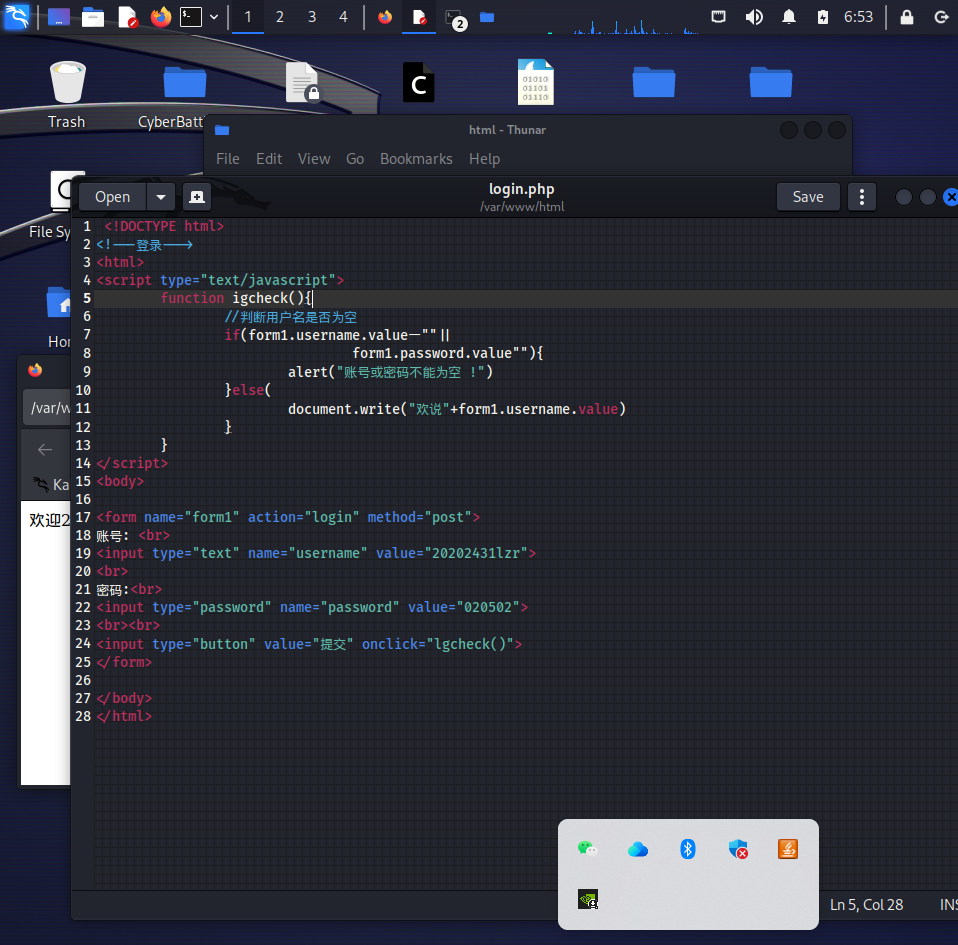
1.在原有的html的基础上,添加一段JavaScript代码,判断用户是否输入账号、密码。

img

2.点击提交尝试,效果如下。

img

3.尝试注入攻击:利用回显用户名注入HTML及JavaScript。
(1)注入HTML
输入:
.

20202431lxlHTML注入

. ![img](https://img-community.csdnimg.cn/images/288ac62343a840d696af0d1a2a0e4c93.png "#left")

.

如图所示,注入成功。
(2)注入JavaScript
输入:
.

.
.

img

如图所示,注入成功。

2.3 Web后端:MySQL

2.3.1 准备工作
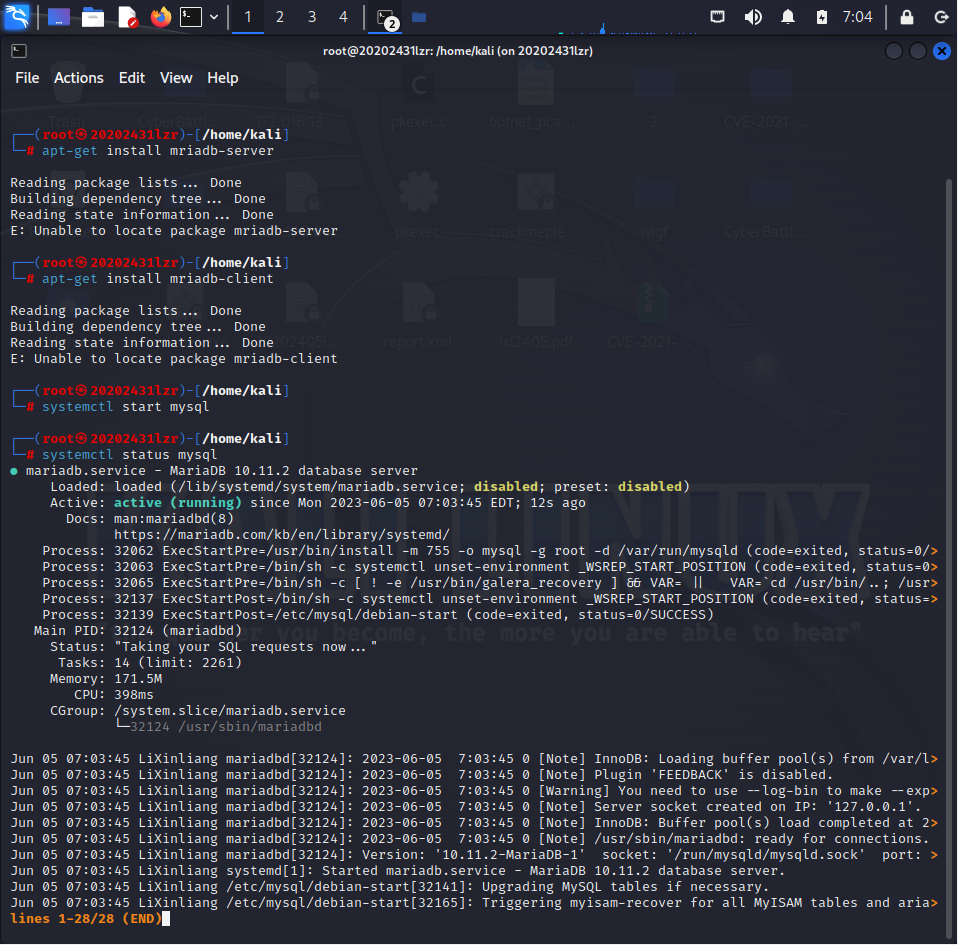
1.下载mariadb。
2.打开MySQL服务,并查看服务状态。

img

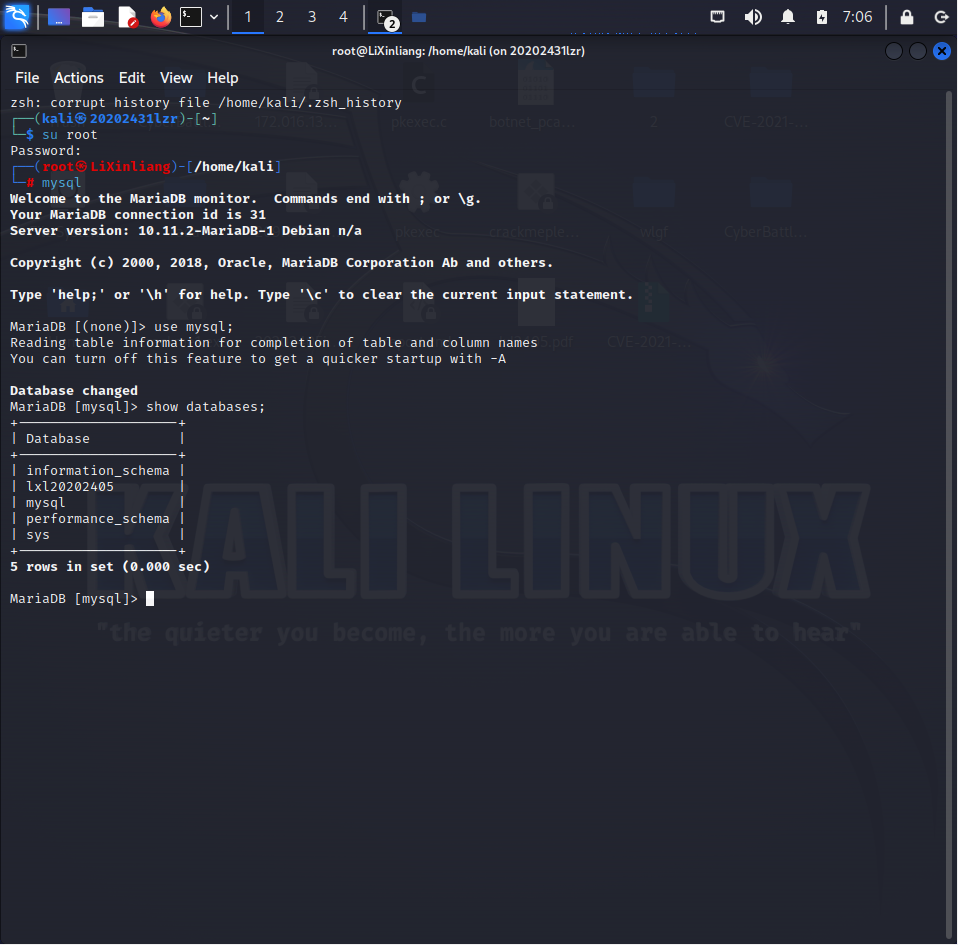
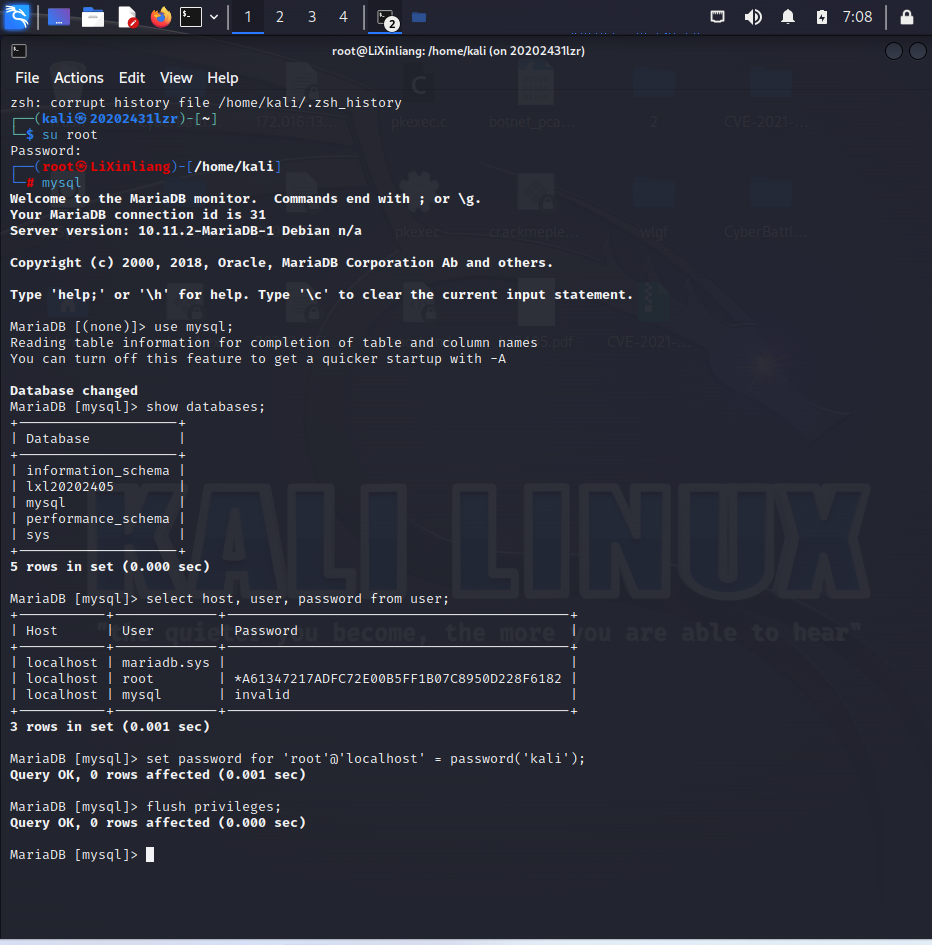
3.进入mysql数据库,查看现有的数据库。

img

4.查看用户表数据,修改root密码并更新权限。

img

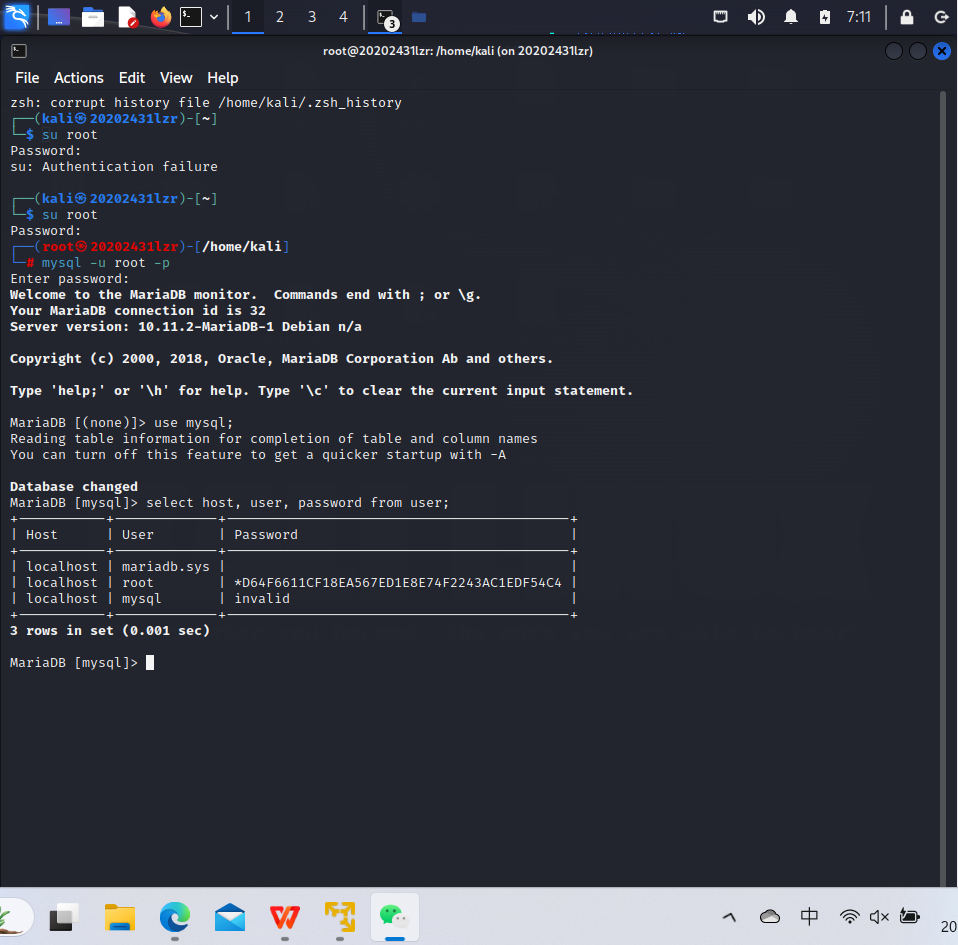
5.修改root密码后重新登录,进入数据库并查看用户表数据。

img

2.3.2 建立数据库,添加表

1.创建数据库lxl20202431。
2.在数据库中创建loginuser 登录用户表,并添加一条记录。
2.4 Web后端:PHP
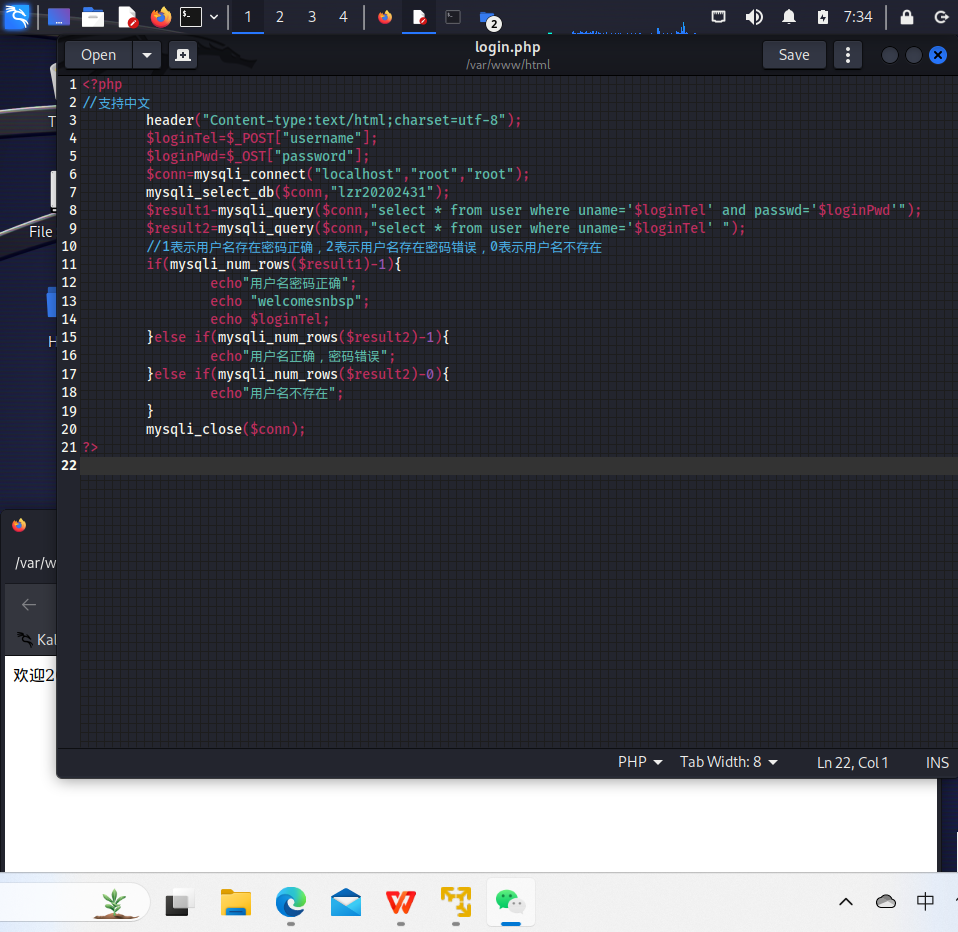
1.编写login.php。

img

2.输入刚刚的账号密码,登录成功。

2.5 简单的SQL注入,XSS攻击测试

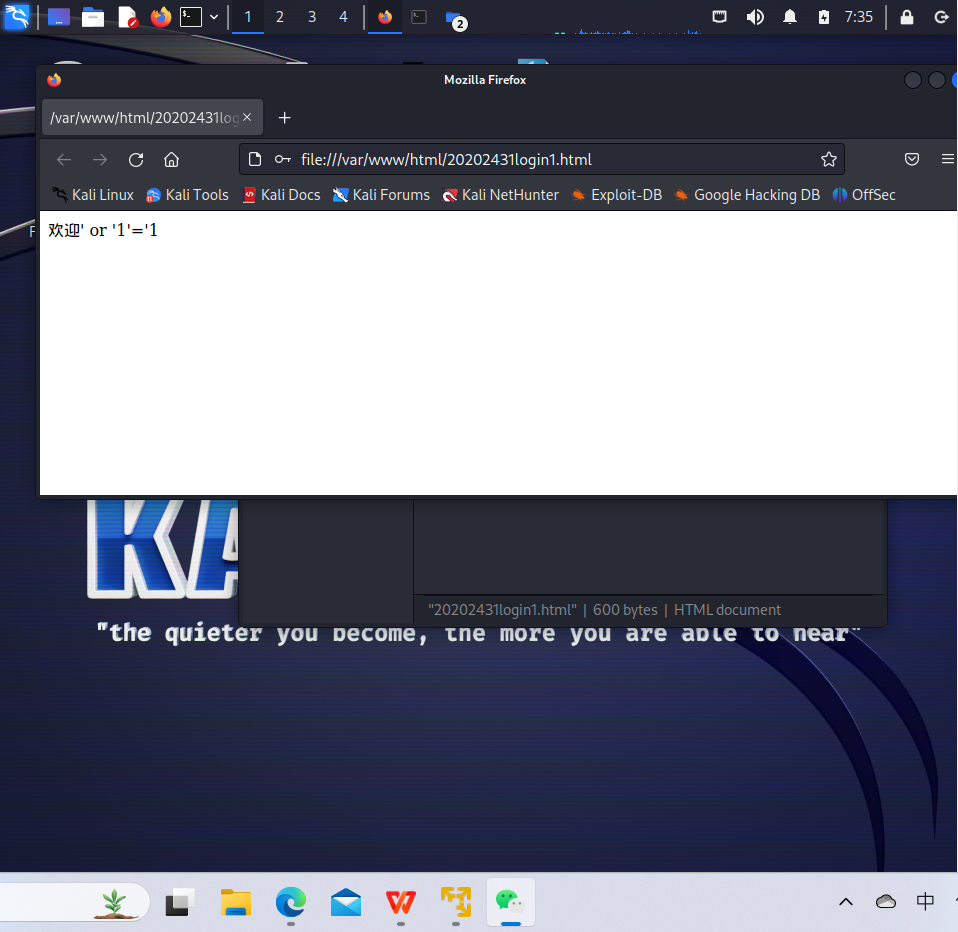
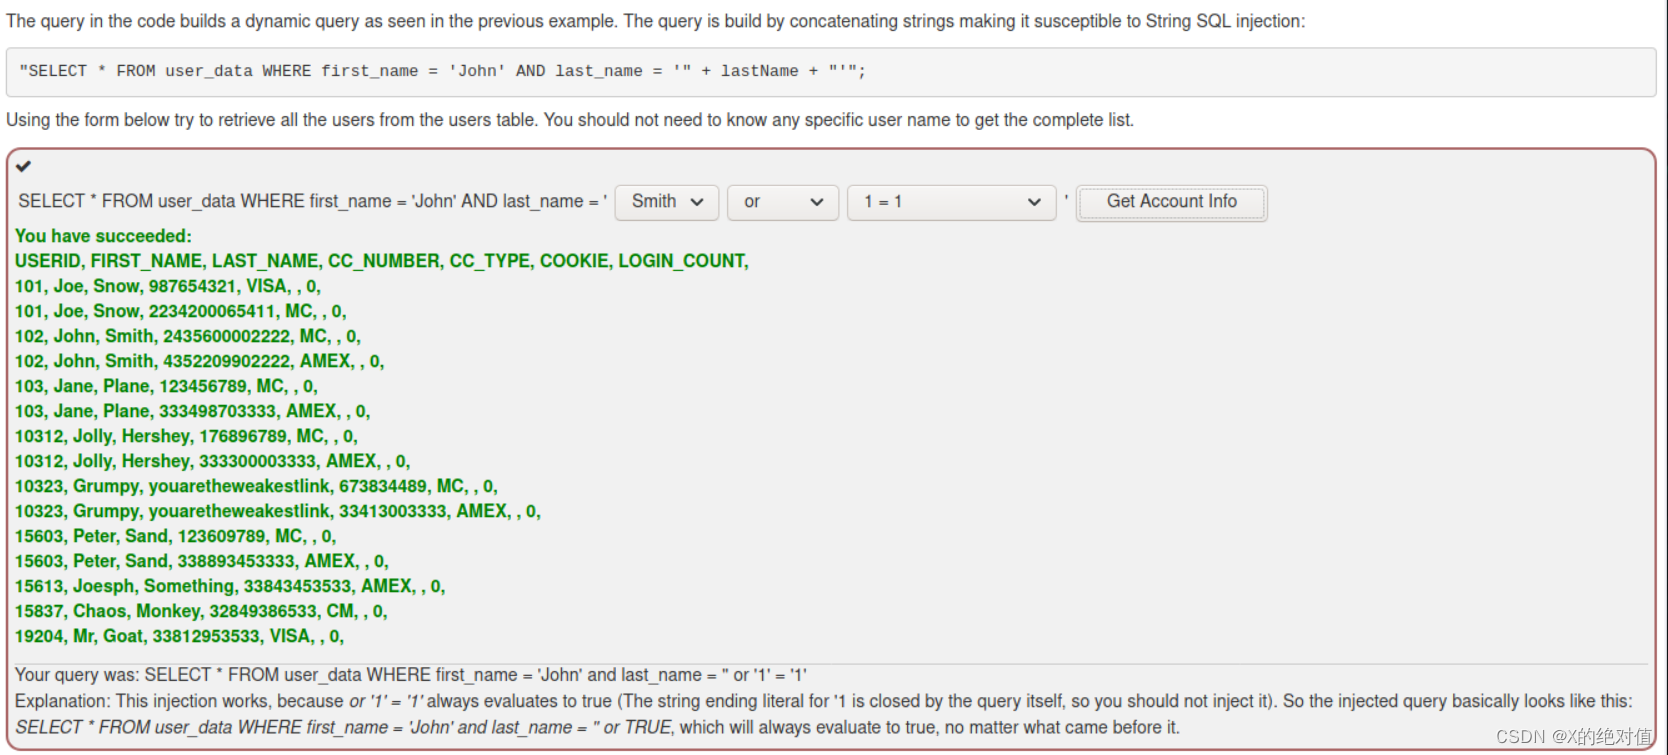
1.sql注入。
输入' or '1'='1。

img

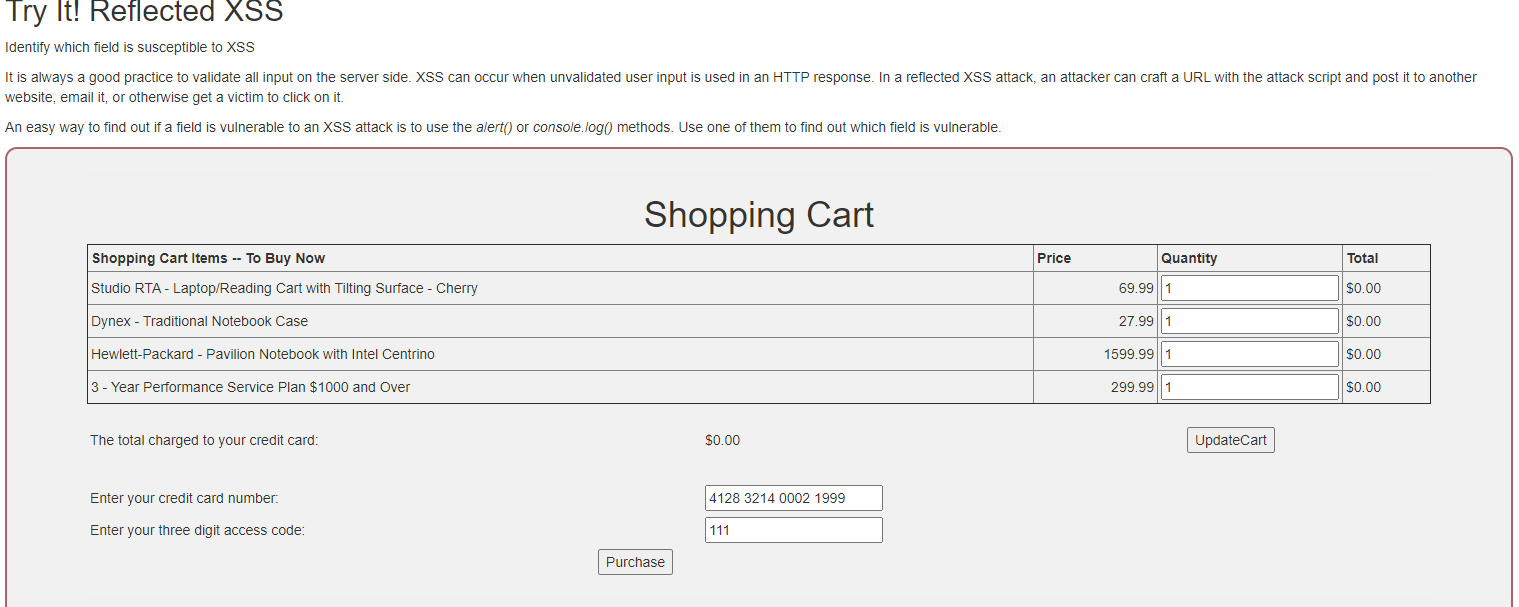
2.xss攻击。
。

img

2.6 安装Webgoat或类似平台,完成SQL注入、XSS、CSRF攻击

用Webgoat平台完成“通关”。
1.SQL注入

img

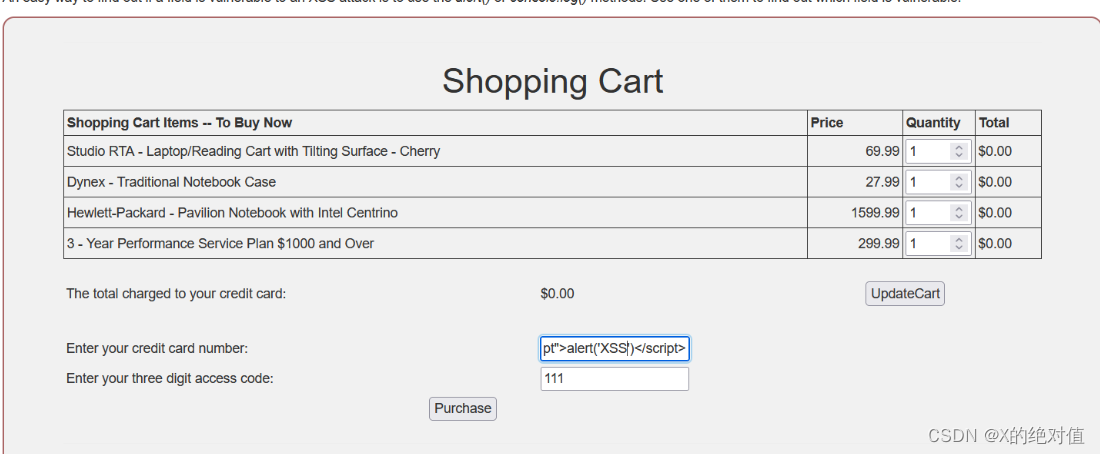
2.XSS攻击

img

利用进行XSS攻击。
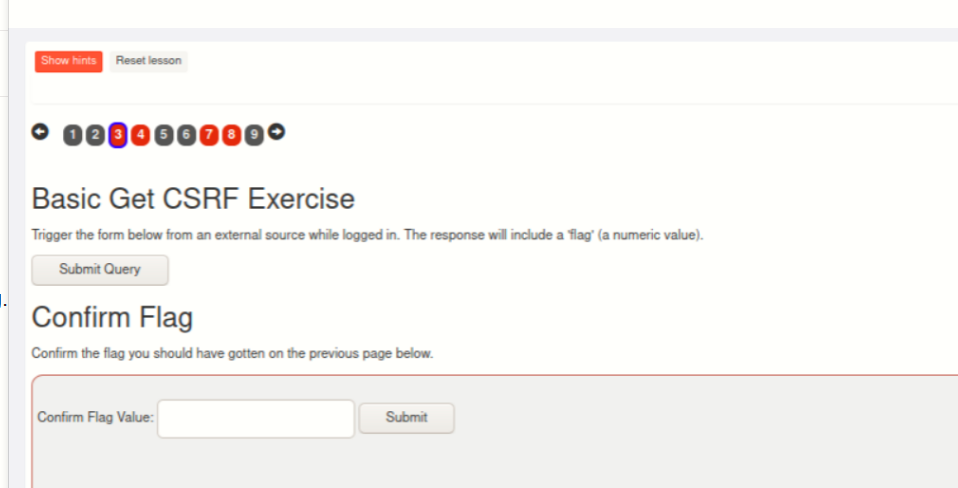
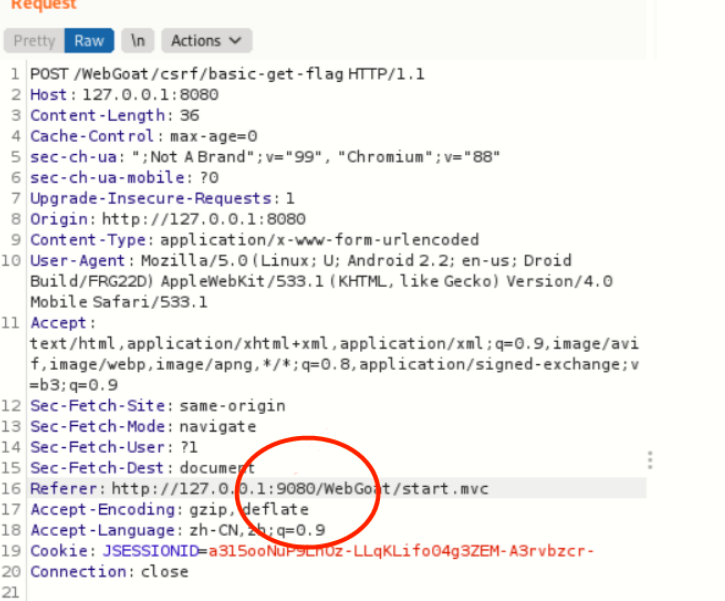
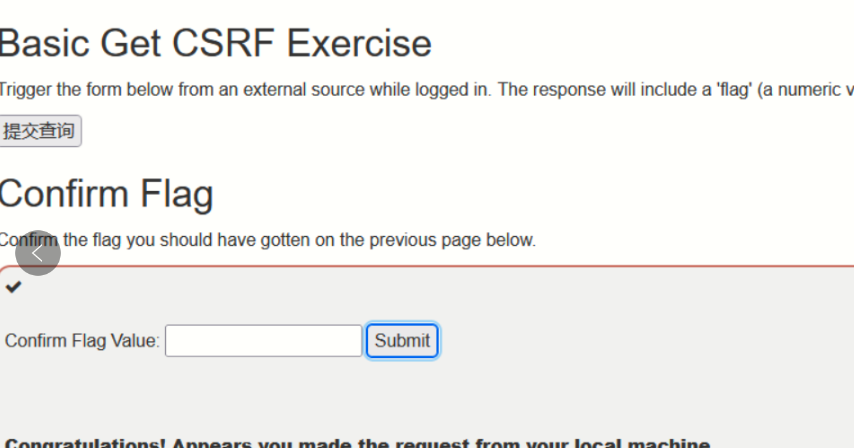
3.CSRF攻击
proxy抓包,把Referer的8080修改。

img

img

img

3.问题及解决方案

暂无

4.学习感悟、思考等

时间很快,一眨眼,最后一次网络攻防实验也做完了。只觉得时光荏苒,光阴不再。这次实验比以前的难,也算是收官之战了吧。互联网十分重要,我了解了做好Web安全的重要意义,一定更加努力学习,不负这个专业。感谢各位帮助我的同学,感谢王老师的耐心教导。我将以饱满的热情面对未来的生活。

...全文
636 回复 打赏 收藏 举报
写回复
用AI写文章
回复
切换为时间正序
请发表友善的回复…
发表回复
下载代码方式:https://pan.quark.cn/s/a4b39357ea24 【创新7.1声卡KX驱动+连线图】是一款专门为创新公司所制造的7.1音频声卡量身定制的驱动方案,其核心宗旨在于为用户带来超越官方原生驱动程序的卓越音质感受。KX驱动属于一种由爱好者群体自主开发的非官方驱动软件,该驱动在Creative公司原版驱动程序的基础上进行了深度改良与功能扩充,旨在提供更为多样化的声音调节参数以及更为出色的运行表现。 我们现在来详细认识一下7.1声道系统。7.1声道代表的是一种沉浸式音频技术规范,该规范包含七个全频域音箱单元(具体包括前置左声道、前置右声道、中央声道、环绕左声道、环绕右声道、后置左声道以及后置右声道)搭配一个低频震动单元,其设计目的是为用户构建更加立体且逼真的听觉场景,尤其适合应用于电子游戏、电影观影以及音乐欣赏等场景。 KX驱动的独到之处在于其赋予了用户更为广阔的个性化定制权限,使用者能够依据自身的听音偏好对音频参数进行细致调节,例如均衡器参数、混响效果、压缩比设定、噪声抑制门限等,从而使得最终的音效呈现出更为精致且个性化的特质。不仅如此,KX驱动还兼容VST插件机制,该机制是虚拟乐器与音频效果处理软件的通用标准,用户通过安装各式各样的VST插件,能够进一步增强声卡的实用功能,例如模拟多种乐器音色或达成复杂的声音效果制作。 在获取并部署KX驱动程序之后,对"连线图"的正确导入工作具有决定性意义。连线图又被称为音频路由配置图或信号流向示意图,它是一份用于指导用户如何正确配置并连接各个音频输出通道的视觉化手册。对于非专业背景的使用者而言,准确设定这些音频通道可能会面临一定程度的困难,因此连线图的提供极大地简化了这一过程。依照连线图进行配置操...
内容概要:本文介绍了基于粒子群优化算法(PSO)优化长短期记忆网络(LSTM)的电力负荷预测方法,并通过Python代码实现。该方法结合PSO强大的全局搜索能力,对LSTM模型的关键超参数进行智能寻优,有效提升了模型在处理非线性、强时序性电力负荷数据时的预测精度与泛化性能。文中系统阐述了从数据预处理、模型构建、PSO优化流程到预测结果分析的完整技术链条,重点展示了如何通过优化算法克服传统LSTM参数依赖经验设定的局限性,为复杂时间序列预测提供了高效解决方案。; 适合人群:具备一定Python编程能力和机器学习基础知识,从事电力系统分析、能源管理、负荷预测等相关领域的研究人员、工程师以及高校研究生。; 使用场景及目标:①应用于电力系统的短期与中期负荷预测,提升电网调度的准确性与经济性;②作为智能优化算法与深度学习融合的典型范例,用于科研项目开发与教学实践;③目标在于通过超参数自动优化,显著降低预测模型的均方根误差(RMSE)和平均绝对百分比误差(MAPE),增强模型的鲁棒性与实用性。; 阅读建议:建议读者结合所提供的完整Python代码,深入理解PSO优化LSTM的具体实现过程,重点关注适应度函数的设计、参数编码方式及优化迭代机制,并鼓励在自有数据集上进行复现实验与调参优化,以深刻掌握模型性能提升的技术路径。
内容概要:本文系统研究了输入扩张技术对归一化最小均方(NLMS)算法在稳态条件下过剩均方误差(EMSE)的影响,并提供了完整的Matlab代码实现。通过严谨的理论推导与详实的仿真实验,深入探讨了输入信号经线性扩张处理后对NLMS算法收敛性能和稳态误差的优化作用。研究不仅阐明了不同扩张方式与参数配置对EMSE的具体改善效果,还定量分析了其对算法收敛速度与稳定性的影响,旨在为自适应滤波系统的性能优化与工程设计提供坚实的理论依据和有效的技术手段。; 适合人群:具备信号处理、自适应滤波等专业知识的研究生、科研人员及工程技术人员,要求熟练掌握Matlab编程语言,并拥有基本的算法仿真实现经验。; 使用场景及目标:①深入探究NLMS算法在不同输入信号条件下的稳态性能表现规律;②通过Matlab仿真平台,验证输入扩张技术在降低EMSE方面的有效性与实用性;③为自适应滤波器的设计选型、参数整定与性能优化提供直接的技术支持和可靠的实验参考。; 阅读建议:建议读者紧密结合所提供的Matlab代码,深入理解算法的实现细节,重点关注输入扩张模块的设计原理与EMSE的计算流程。同时,鼓励通过调整仿真参数(如扩张因子、步长、输入信号类型等),观察其对算法性能的动态影响,从而加深对理论分析结果的理解,并提升解决实际工程问题的能力。

93

社区成员

发帖
与我相关
我的任务

社区描述
网络与系统攻防技术课程作业
网络安全系统安全 高校
社区管理员
  • blackwall0321
加入社区
  • 近7日
  • 近30日
  • 至今
社区公告
暂无公告

试试用AI创作助手写篇文章吧