

 2024网络与系统攻防技术

20212414 2023-2024-2 《网络与系统攻防技术》实验八实验报告
 墨衍会员 · AI 创作全网分发 墨衍智能分发 通过墨衍一键同步至各平台 可同步平台 CSDN微信公众号微博知乎掘金百家号博客园抖音小红书 你的文章也可以这样分发 墨衍会员 ¥399起/年,写一次发全网
我也要 关注 + 加入社区
一、实验目的
(1)Web前端HTML
能正常安装、启停Apache。理解HTML,理解表单,理解GET与POST方法,编写一个含有表单的HTML。
(2)Web前端javascipt
理解JavaScript的基本功能,理解DOM。
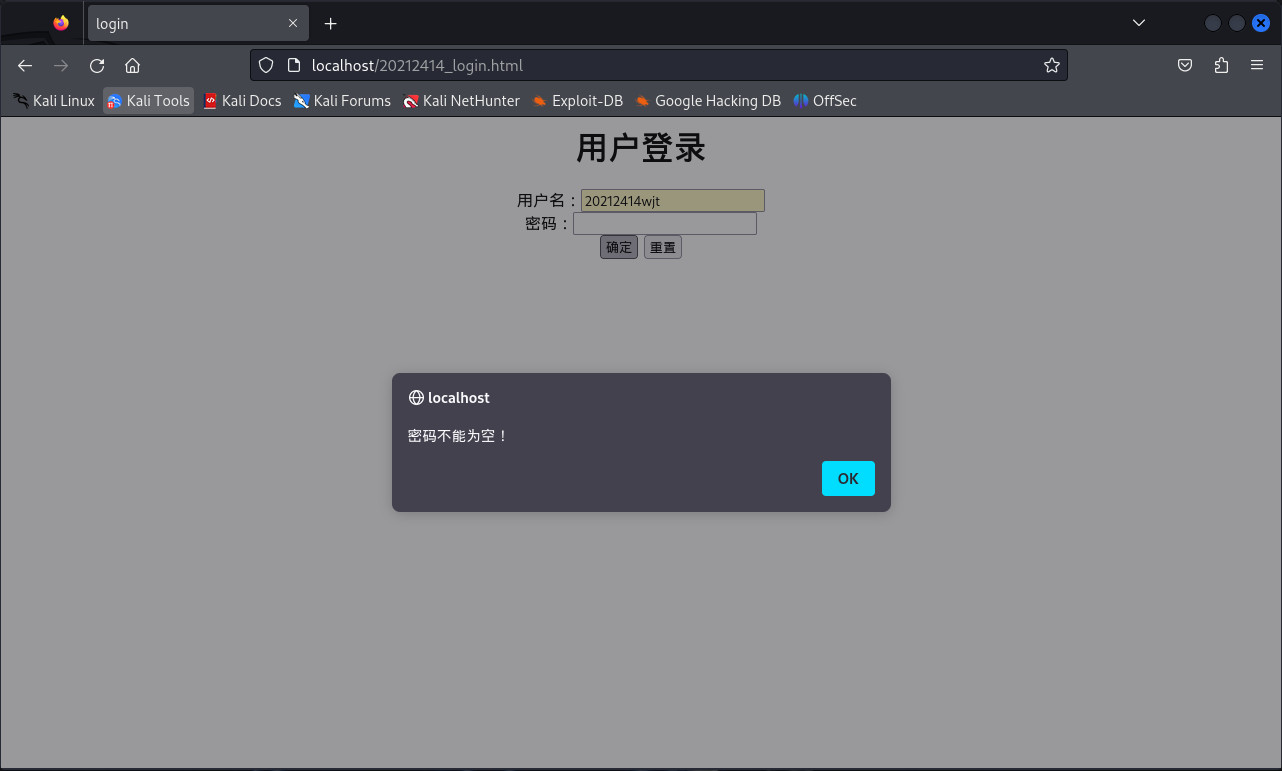
在(1)的基础上,编写JavaScript验证用户名、密码的规则。在用户点击登陆按钮后回显“欢迎+输入的用户名”
尝试注入攻击:利用回显用户名注入HTML及JavaScript。
(3)Web后端:MySQL基础:正常安装、启动MySQL,建库、创建用户、修改密码、建表
(4)Web后端:编写PHP网页,连接数据库,进行用户认证
(5)最简单的SQL注入,XSS攻击测试
(6)安装Webgoat或类似平台,并完成SQL注入、XSS、CSRF攻击。
二、实验过程
1.1.在Kail中输入“service apache2 start”开启Apache服务。
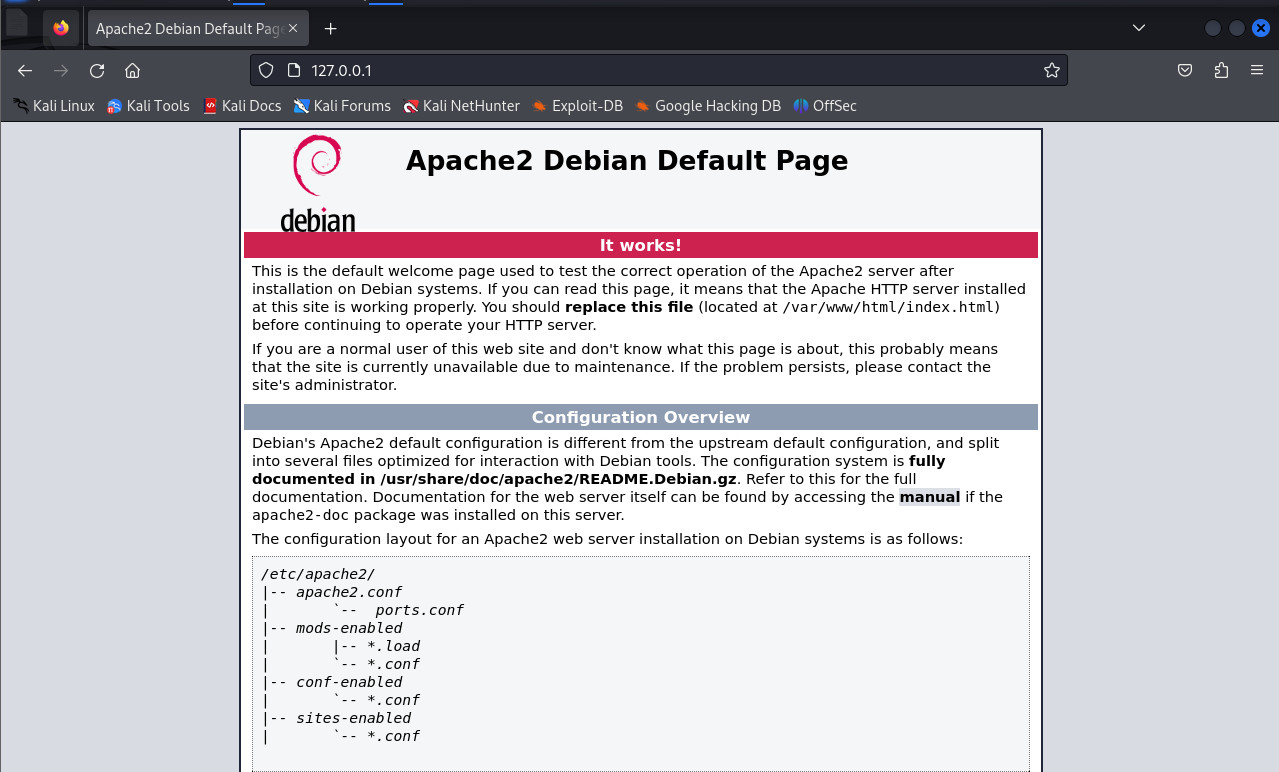
1.2.Kail的浏览器中输入回送地址127.0.0.1,显示Apache默认网页,查看是否开启成功。
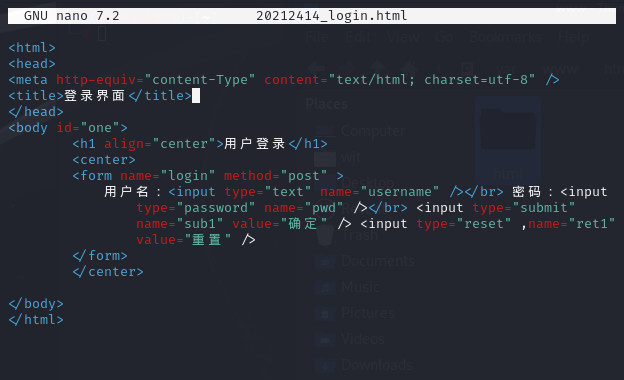
1.3.使用指令“cd /var/www/html”进入Apache目录下。使用nano 20212414_login.html创建文件,编写登陆界面的HTML代码,并保存。
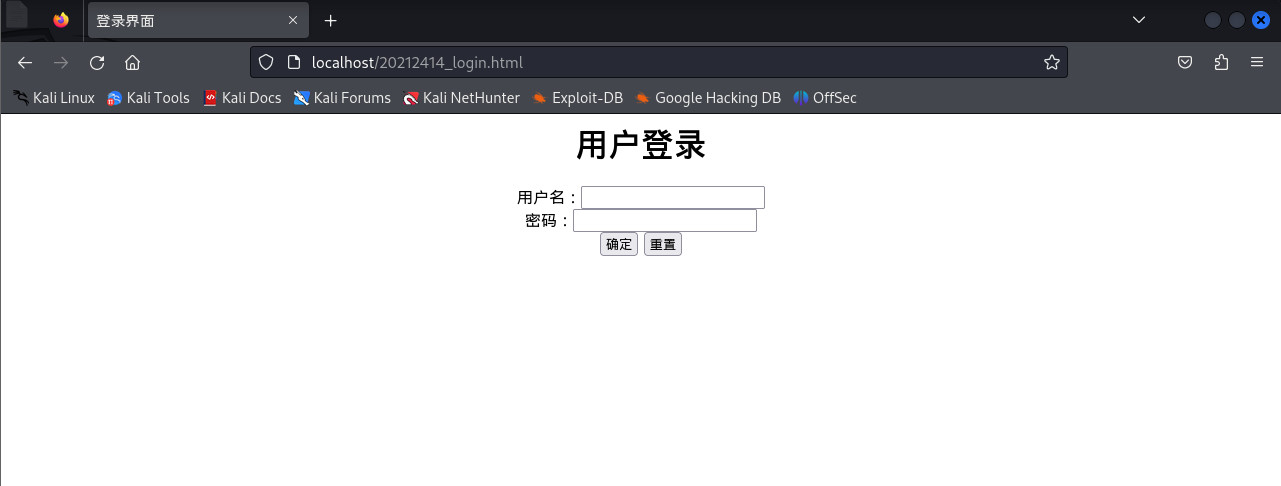
在浏览器中输入localhost/20212414_login.html来访问页面。
1.4.对表单、GET和、POST的理解
表单:很多时候需要在网页上和后台进行数据的交互,这个时候就需要使用到表单。它包含action和method属性。
GET: 数据通过URL传递,附加在URL后面,形成查询字符串。例如:http://www.example.com/login?username=user&password=pass
POST: 数据在请求体中传输,不会显示在URL中。
2.1.Web前端JAVAScript
JavaScript是一种具有函数优先的轻量级,解释型或即时编译型的编程语言,其功能有:
嵌入动态文本于HTML页面;对浏览器事件做出响应;读写HTML元素;在数据被提交到服务器之前验证数据;检测访客的浏览器信息等等。
DOM是Web开发中的核心概念,它使得Web页面的动态交互成为可能。
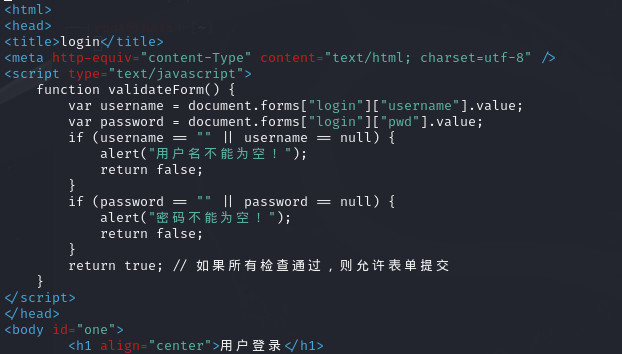
在20212414_login.html中添加JavaScript
<script type="text/javascript">
    function validateForm() {
        var username = document.forms["login"]["username"].value;
        var password = document.forms["login"]["pwd"].value;
        if (username == "" || username == null) {
            alert("用户名不能为空!");
            return false;
        }
        if (password == "" || password == null) {
            alert("密码不能为空!");
            return false;
        }
        return true; // 如果所有检查通过,则允许表单提交
    }
</script>
3.1打开MYSQL
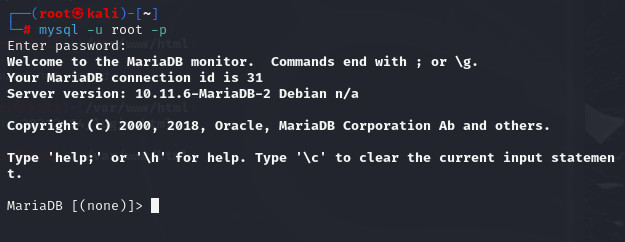
service mysql start
mysql -u root -p
依次输入
show databases;
use mysql;
select user, password, host from user;
SET PASSWORD FOR 'root'@'localhost' = PASSWORD('20212414');
flush privileges;
quit
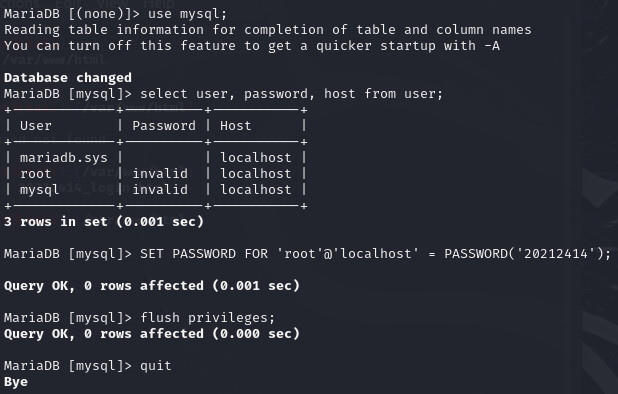
以上就完成了更改口令的过程,新口令为20212414
3.2创建库
依次输入
mysql -u root -p
create database wjt;
show databases;
use wjt;
3.3创建表
依次输入
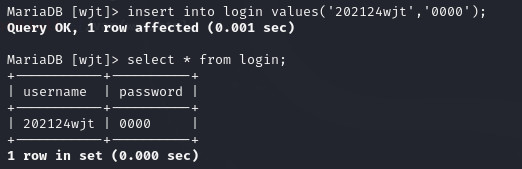
create table login (username VARCHAR(20),password VARCHAR(20));
insert into login values('202124wjt','0000');
select * from login;
3.4对用户赋权
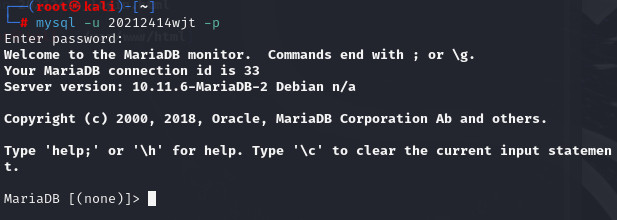
GRANT SELECT, INSERT, UPDATE, DELETE ON wjt.* TO '20212414wjt'@'localhost' IDENTIFIED BY '0000';
3.5新用户能够登录
4.1在html文件夹中创建20212414welcome.php
cd /var/www/html
nano 20212414welcome.php
<?php


// 检查表单是否已经被提交
    // 获取用户名和密码
   $username = $_POST['username'] ?? '';
   $pwd = $_POST['pwd'] ?? '';
    // 直接构造SQL查询字符串
    $sql = "SELECT * FROM login WHERE username = '$username' and password ='$pwd'";
    //连接数据库
                                                               用户                  密码     数据库
    $mysqli =new mysqli("127.0.0.1","20212414wjt","0000","wjt");
if ($mysqli->connect_error) {
    die("连接失败: " . $mysqli->connect_error);
   exit(); //退出
}
//连接成功
echo "成功连接~";
    // 执行查询
    $result = $mysqli->query($sql);

    // 检查结果
    if ($result ->num_rows>0) {
            // 用户名和密码匹配
            echo "<h1><center>欢迎登陆!!!{$username} </center></h1>"  ;
        }
else {
            // 用户名不存在或密码错误
            echo "用户名不存在或密码错误,请退回重新输入。";
        }

$result->close();
$mysqli->close();
?>
相关推荐
20212422 2023-2024-2 《网络与系统攻防技术》实验五实验报告
轻量级的搜索可以搜素出一些遗留后门,不想被发现的后台入口,中量级的搜索出一些用户信息泄露,源代码泄露,未授权访问等等,重量级的则可能是mdb文件下载,CMS 未被锁定install页面,网站配置密码,php远程文件包含漏洞等重要信息。本次实验是网络功放的第五次实验,相比较前几次的实验,这次实验没有很多复杂烧脑的操作,除了Nessus的下载稍微麻烦一点,其他的操作都比较按部就班,不过简单操作的背后,是用实操带领我熟悉信息搜集技术的相关知识,我是比较喜欢本次实验的节奏与感觉的。因此,该产品很可能存在安全漏洞。
20212405 2023-2024-2 《网络与系统攻防技术》实验三实验报告
本周我们主要学习了后门的相关知识,简单来说一下后门:在网络攻防中,后门的概念指的是一种绕过安全控制而获取对程序或系统访问权的方法。它是一些特殊用户通过故意留在计算机系统中以特殊方式控制计算机系统的方法。后门的主要目的是方便以后再次秘密进入或控制系统。然后我们上课也介绍了几种不同的后门(测试题中也有)比如应用程序,编译器,操作系统 的后门等。
20212308 2023-2024-2 《网络与系统攻防技术》实验一实验报告
问题描述:起因是我的kali缺少xxd安装包,于是联网下载资源。但我的虚拟机一直报错无法下载,仔细查看报错提示,加以思考,发现了原因是虚拟机桥接网络配置不正确。kali linux配置桥接网络:https://www.cnblogs.com/qzample/p/12919760.html。DHCP协议解析:https://zhuanlan.zhihu.com/p/265293856。 ②如果我们键入的命令正确,那么该命令为绿色,如果键入的命令不正确,那么该命令为红色。 ①根据提示,补全命令——【→】
A股分钟数据涵盖个股、ETF、可转债及指数,提供日内高频行情 字段包含代码、名称、交易时间、开盘价、最高价、最低价、收盘价、成交量与成交额 数据按分钟粒度记录,可反映盘中价格变动与成交活跃度 ETF分
A股分钟数据涵盖个股、ETF、可转债及指数,提供日内高频行情。字段包含代码、名称、交易时间、开盘价、最高价、最低价、收盘价、成交量与成交额。数据按分钟粒度记录,可反映盘中价格变动与成交活跃度。ETF分钟数据覆盖主流交易型基金,可转债分钟数据包含转股溢价等特性指标,指数分钟数据涵盖宽基与行业指数点位及涨跌幅。所有数据均为复权前原始行情。 数据源:CMES金融数据库
技术转移平台怎么选?2026年权威测评:6家主流服务商横向对比.docx
技术转移平台怎么选?2026年权威测评:6家主流服务商横向对比




