

 数据库

求助帖,sqli-labs要用的security数据库中的users表没了,还有其他东西也没了
 墨衍会员 · AI 创作全网分发 墨衍智能分发 通过墨衍一键同步至各平台 可同步平台 CSDN微信公众号微博知乎掘金百家号博客园抖音小红书 你的文章也可以这样分发 墨衍会员 ¥399起/年,写一次发全网
我也要 关注 + 加入社区
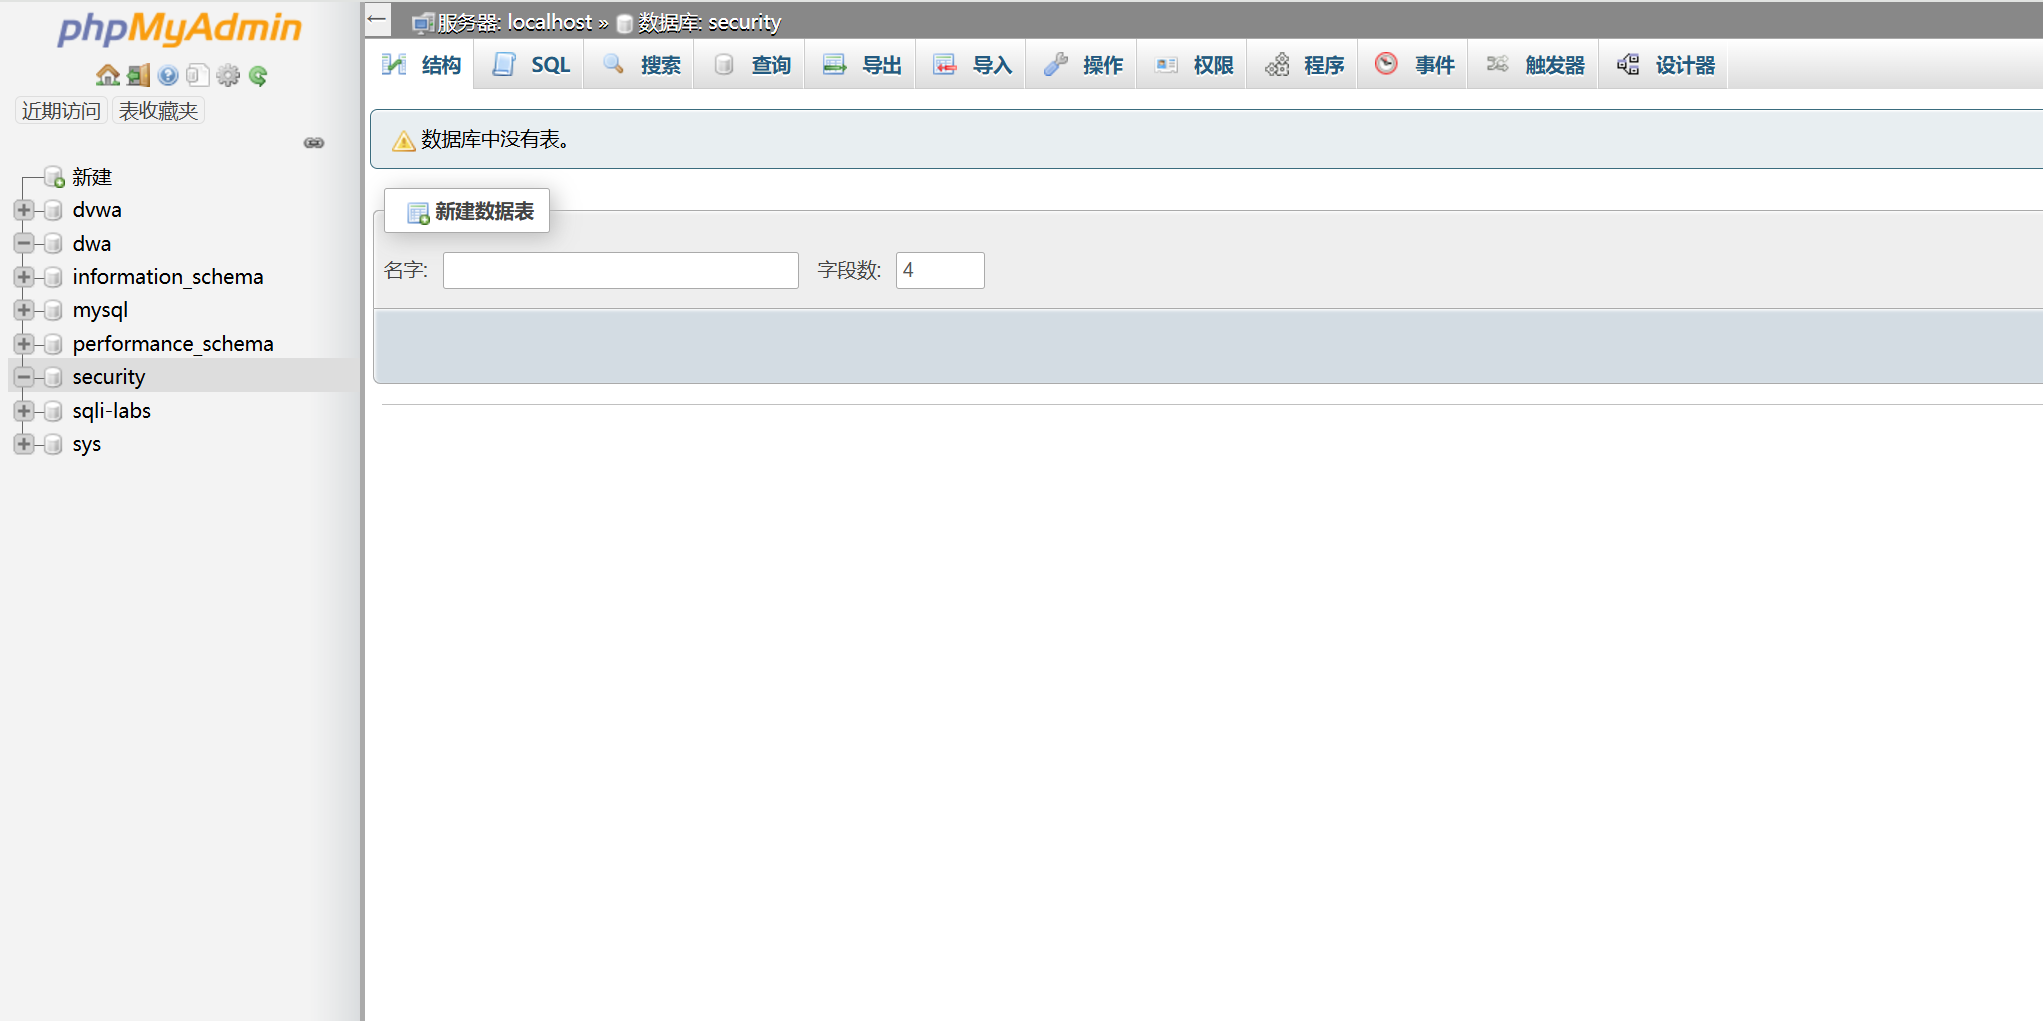
大佬师傅们求助,今天一打开这个数据库这张表发现全空的该咋整,我记着我好像也没动过他啊
原本是想用sqli-labs这个靶场的,但是发现里面没有users表连上这个数据库也没用。。。
相关推荐
sql注入 自学笔记 报错注入 二阶注入 布尔时间盲注 基于sqli-labs
sql注入 自学笔记 报错注入 二阶注入 布尔时间盲注 基于sqli-labs
2020-10-23-sqli-labs.md
sqli-labs靶场通关教程
SQLi-LABS Page-1(Basic Challenges)1-22
SQLi-LABS Page-1(Basic Challenges)1-22
SQL注入靶场实战解析[可运行源码]
本文详细解析了sqli-labs-master/Less-1靶场的SQL注入实战过程,从判断注入类型、确定字段数量、回显位置到爆破数据库信息、表名、字段名及数据。通过具体步骤和示例,帮助读者理解字符型SQL注入的原理和技巧,包括使用order by探测字段数量、union select确定回显位置、利用information_schema获取元数据等关键知识点。文章还总结了SQL注入的基础概念、常用函数和MySQL系统数据库的使用方法,并提供了学习建议和完整SQL命令清单,适合渗透测试初学者入门学习。
SQL注入靶场搭建指南:从零部署sqli-labs到实战练习
SQL注入作为Web应用安全的核心漏洞类型,其原理是通过构造恶意SQL语句,绕过应用程序的输入验证,直接操作后端数据库。这种攻击技术的危害在于能够导致数据泄露、篡改甚至服务器被完全控制。理解SQL注入的底层机制,对于开发安全的数据库驱动应用至关重要。在网络安全学习和渗透测试实践中,搭建一个隔离的、合法的练习环境是掌握SQL注入技术的必经之路。sqli-labs作为业界公认的经典SQL注入靶场,集成了从基础错误回显到高级盲注、堆叠注入等数十种真实场景,是系统化学习注入手法与绕过技巧的绝佳平台。通过部署该靶场,




